Innovation ที่ดีต้องเริ่มจากปัญหาจริง: จากภัยหลอกลวงออนไลน์สู่ Scam Check โดยทีม Innovation ของ ACIS
นวัตกรรมไม่ได้จำเป็นต้องเริ่มต้นจากเทคโนโลยีที่ซับซ้อนที่สุด
หลายครั้ง Innovation ที่มีคุณค่ามากที่สุดเกิดจากคำถามง่าย ๆ ว่า
“วันนี้ผู้ใช้งานกำลังเจอปัญหาอะไร และเราสามารถใช้เทคโนโลยีช่วยลดปัญหานั้นได้อย่างไร?”
สำหรับ ACIS Professional Center แนวคิด Problem-Driven Innovation เป็นหนึ่งในแนวทางสำคัญในการพัฒนานวัตกรรมด้าน Cybersecurity
เพราะในโลกของ Cybersecurity ปัญหาและภัยคุกคามไม่เคยหยุดนิ่ง
เมื่อพฤติกรรมของผู้ใช้งานเปลี่ยน ช่องทางการโจมตีก็เปลี่ยนตาม และเทคโนโลยีที่ใช้ป้องกันภัยก็ต้องสามารถพัฒนาได้ต่อเนื่องเช่นเดียวกัน
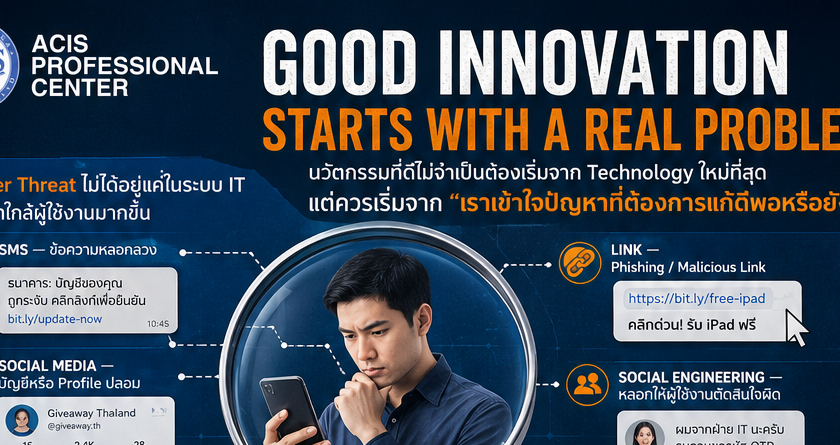
เมื่อ Cyber Threat กลายเป็นปัญหาใกล้ตัว
ภัยหลอกลวงออนไลน์และ Social Engineering เป็นตัวอย่างของภัย Cybersecurity ที่ไม่ได้เกิดขึ้นเฉพาะกับระบบ IT ขนาดใหญ่
แต่กระทบกับประชาชนทั่วไปโดยตรง
ข้อความ SMS
บัญชี Social Media
เว็บไซต์
ลิงก์
หรือข้อมูลที่ดูน่าเชื่อถือ สามารถถูกนำมาใช้เป็นส่วนหนึ่งของกลโกงได้
ความท้าทายจึงไม่ใช่เพียงการสร้างระบบรักษาความปลอดภัยหลังบ้าน…
Artificial Intelligence โดยเฉพาะ Generative AI กำลังเปลี่ยนวิธีการทำงานขององค์กรอย่างรวดเร็ว
จากเดิมที่ AI ถูกใช้เป็นเพียงโครงการทดลอง วันนี้ AI เริ่มเข้าไปเป็นส่วนหนึ่งของกระบวนการทำงานจริง ตั้งแต่การวิเคราะห์ข้อมูล การสร้างเนื้อหา การบริการลูกค้า การพัฒนาซอฟต์แวร์ ไปจนถึงการสนับสนุนการตัดสินใจ
คำถามขององค์กรจึงเปลี่ยนจาก
“เราจะใช้ AI ได้อย่างไร?”
มาเป็น
“เราจะใช้ AI อย่างไรให้เกิดประโยชน์ และยังสามารถควบคุมความเสี่ยงได้?”
นี่คือจุดที่ Innovation ต้องทำงานร่วมกับ Governance
ความเร็วของ AI มาพร้อมกับความเสี่ยงรูปแบบใหม่
การเปิดให้บุคลากรทดลองใช้ Generative AI สามารถสร้าง Productivity ได้อย่างรวดเร็ว แต่ถ้าปราศจากการกำกับดูแล องค์กรอาจเผชิญกับปัญหา เช่น
ข้อมูลสำคัญถูกนำเข้าสู่ระบบ AI โดยไม่ได้รับอนุญาต
ผลลัพธ์จาก AI มีข้อมูลที่ไม่ถูกต้อง
ไม่สามารถตรวจสอบว่าใครใช้ AI กับข้อมูลใด
มีการใช้ AI โดยไม่มีผู้รับผิดชอบที่ชัดเจน
ค่าใช้จ่ายจากการใช้…
ในวันที่เทคโนโลยีเปลี่ยนแปลงอย่างรวดเร็ว คำว่า “Innovation” ไม่ได้หมายถึงเพียงการนำเทคโนโลยีใหม่มาใช้ก่อนคนอื่น หรือการพัฒนาผลิตภัณฑ์ใหม่ให้ทันกระแส แต่สิ่งที่สำคัญไม่แพ้กันคือ องค์กรสามารถกำกับดูแลนวัตกรรมนั้นให้สร้างคุณค่า มีความรับผิดชอบ และไม่สร้างความเสี่ยงเกินกว่าที่องค์กรยอมรับได้หรือไม่
สำหรับ ACIS Professional Center เรามองว่า Innovation และ Governance ไม่ควรถูกแยกออกจากกัน
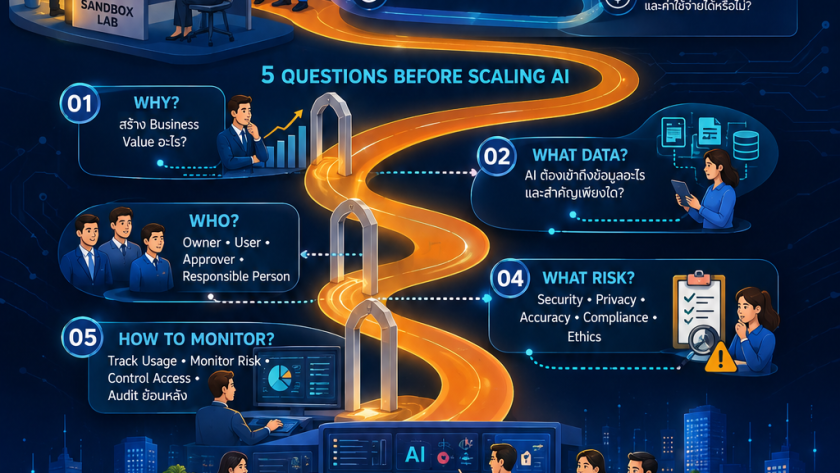
เพราะนวัตกรรมที่ดีไม่ควรจบเพียงแค่คำว่า “ทำได้” แต่ควรตอบคำถามต่อไปให้ได้ด้วยว่า
ทำไปเพื่ออะไร
สร้างคุณค่าอะไรให้กับองค์กรหรือผู้ใช้งาน
ใครเป็นผู้รับผิดชอบ
มีความเสี่ยงอะไรเกิดขึ้นได้บ้าง
เราจะวัดผลและติดตามอย่างไร
และเมื่อบริบทเปลี่ยนไป เราจะปรับปรุงนวัตกรรมนั้นอย่างไร
แนวคิดนี้สอดคล้องกับทิศทางของ ISO/IEC 38500:2024 ที่ให้ความสำคัญกับการกำกับดูแลการใช้เทคโนโลยีสารสนเทศทั้งในปัจจุบันและอนาคต เพื่อให้องค์กรสามารถใช้ IT ได้อย่างมีประสิทธิผล มีความรับผิดชอบ และสอดคล้องกับทิศทางขององค์กร
จาก Technology Adoption สู่ Technology Governance
ความท้าทายขององค์กรในปัจจุบันไม่ใช่การขาดเทคโนโลยี แต่คือมีเทคโนโลยีให้เลือกมากเกินไป
Cloud, Artificial Intelligence, Generative AI, Automation, Data Analytics หรือ Digital…
ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ชื่อดัง ชี้ 2 จุดพึงระวัง โครงการ Digital Wallet ที่ต้องตรวจสอบ คือ การพิสูจน์และยืนยันตัวตน และการพัฒนาระบบ Payment Gateway
โครงการ Digital Wallet ภายใต้รัฐบาลของอดีตนายกฯ “เศรษฐา ทวีสิน” ที่ขับเคลื่อนมาระยะหนึ่งแล้ว แม้ขณะนี้ยังไม่มีความชัดเจนว่าจะไปต่อหรือไม่อย่างไร? ซึ่งที่ผ่านมาโครงการนี้เป็นความคาดหวังว่าจะช่วยกระตุ้นเศรษฐกิจไทย ด้วยการแจกเงินให้กับประชาชนคนละ 10,000 บาท ผ่าน Digital Wallet
สำหรับโครงการ Digital Wallet หลายฝ่ายมีความกังวลในแง่มุมต่างๆ เช่น ด้านการกระตุ้นเศรษฐกิจที่อาจจะไม่ได้ทำให้เกิดการหมุนเวียนเงินในระบบหลายรอบ หรือแม้แต่เรื่องการจัดสรรงบประมาณที่จะกระทบต่อส่วนอื่นก็ตาม แต่อีกเรื่องหนึ่งที่ต้องคำนึงถึงเป็นอย่างมากคือ “เรื่องความมั่นคงปลอดภัยของระบบ”
ประเด็นหลังสุดนี้ อาจารย์ปริญญา หอมเอนก ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ของประเทศไทย ประธานกรรมการบริหารเอซิส และไซเบอร์ตรอน กล่าวถึงความกังวลด้านความมั่นคงปลอดภัยของระบบภายใต้โครงการ Digital Wallet มี 2 ประเด็นหลัก (จาก 3 องค์ประกอบ คือ แอปทางรัฐ, Payment Gateway และ Digital…