
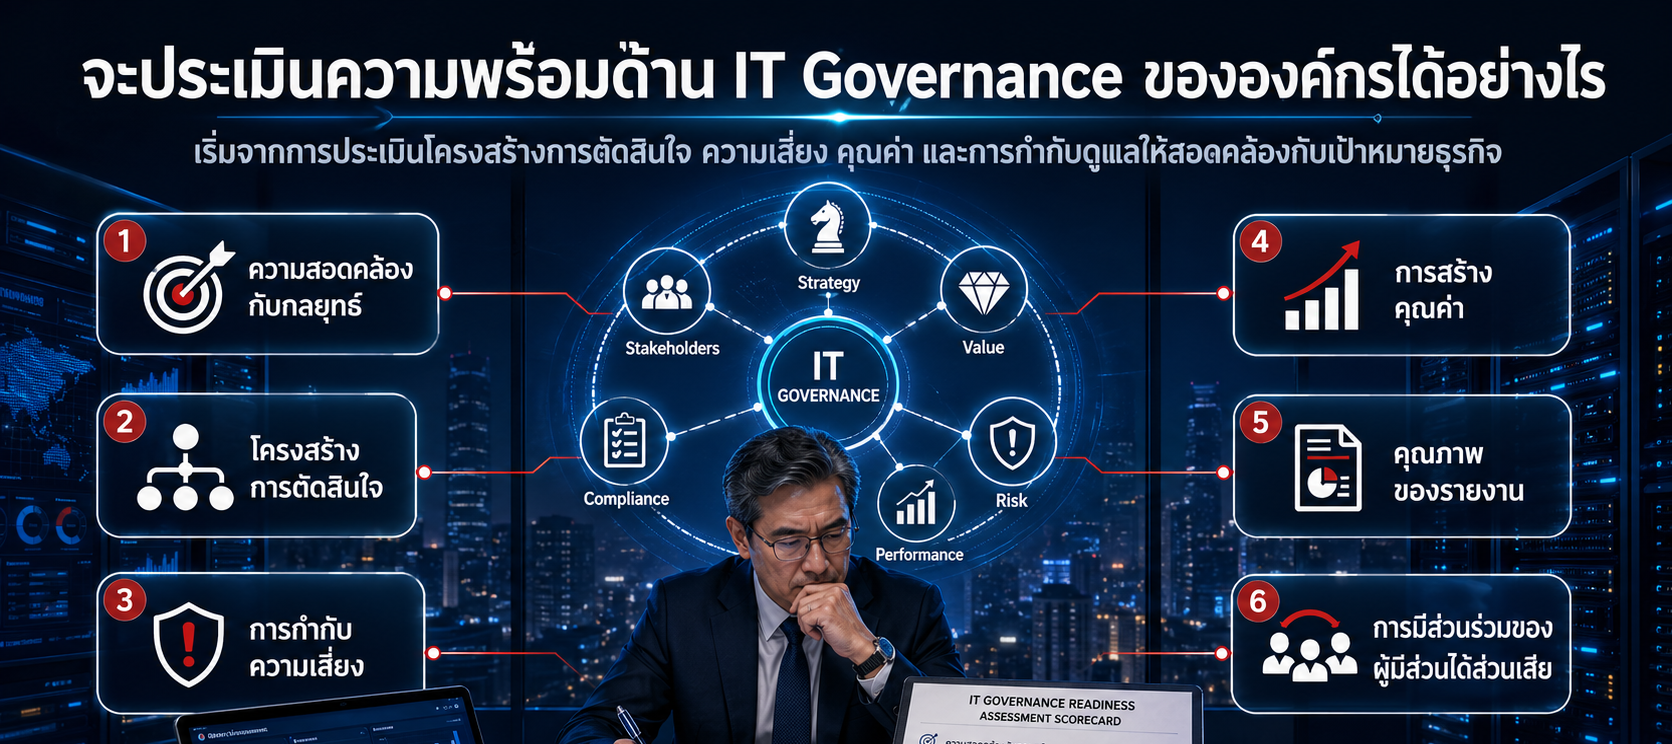
จะประเมินความพร้อมด้าน IT Governance ขององค์กรได้อย่างไร
การประเมินความพร้อมด้าน IT Governance ไม่ใช่แค่ตรวจเอกสารหรือดูโครงสร้างฝ่าย
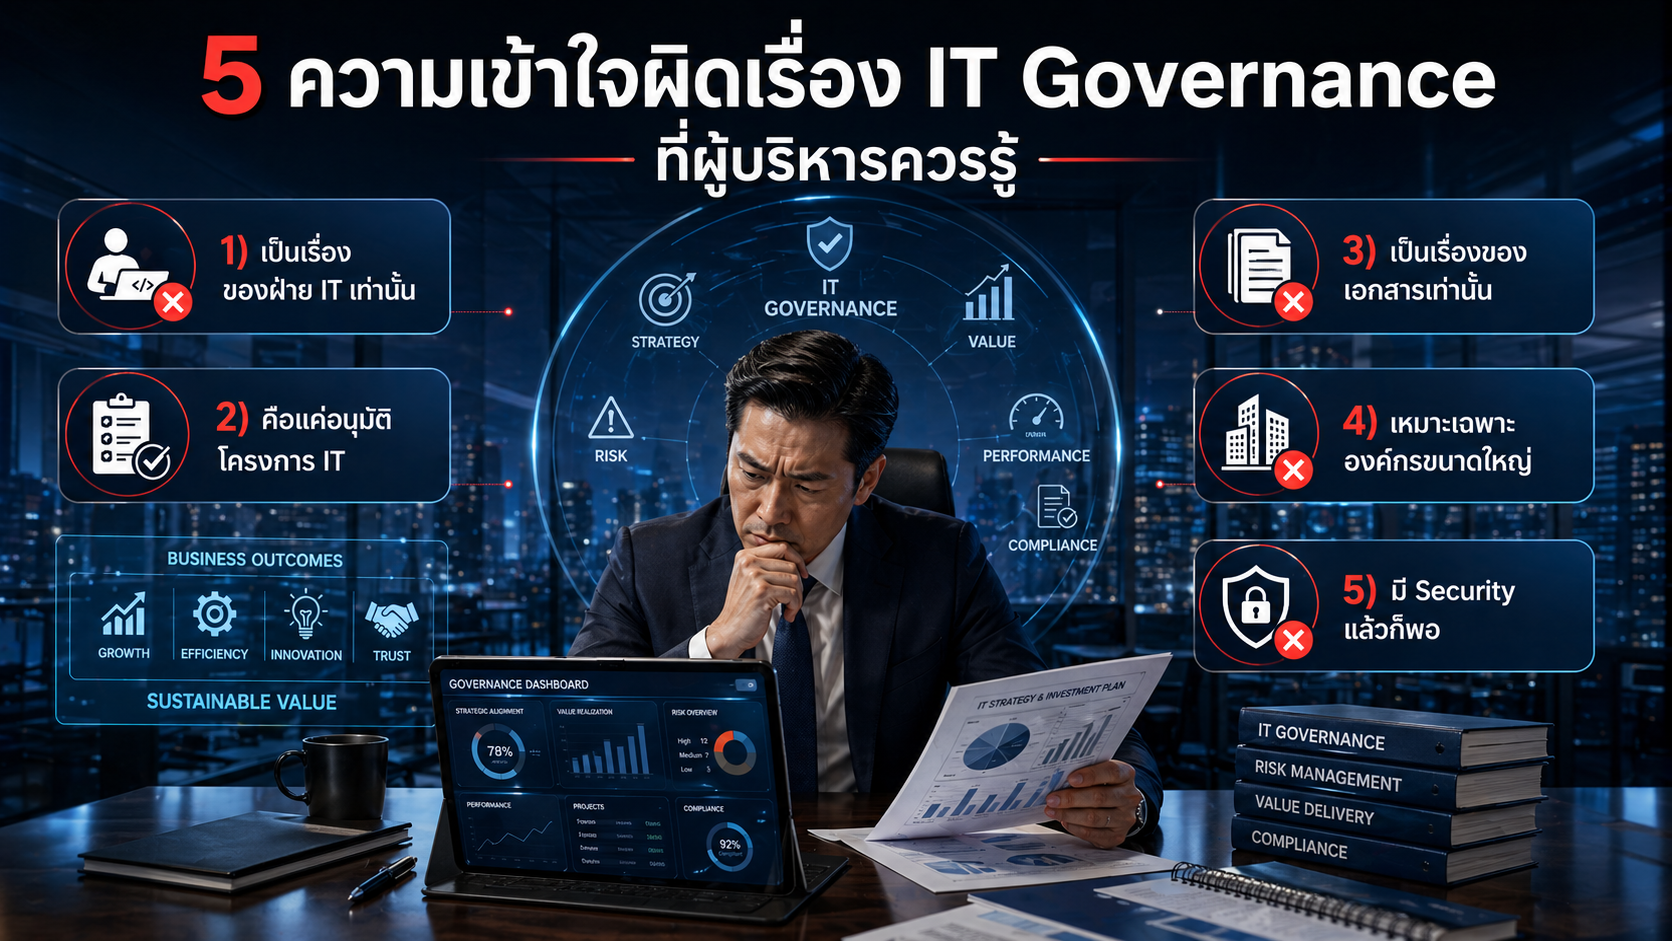
5 ความเข้าใจผิดเรื่อง IT Governance ที่ผู้บริหารควรรู้
IT Governance ไม่ใช่แค่เรื่องของฝ่าย IT
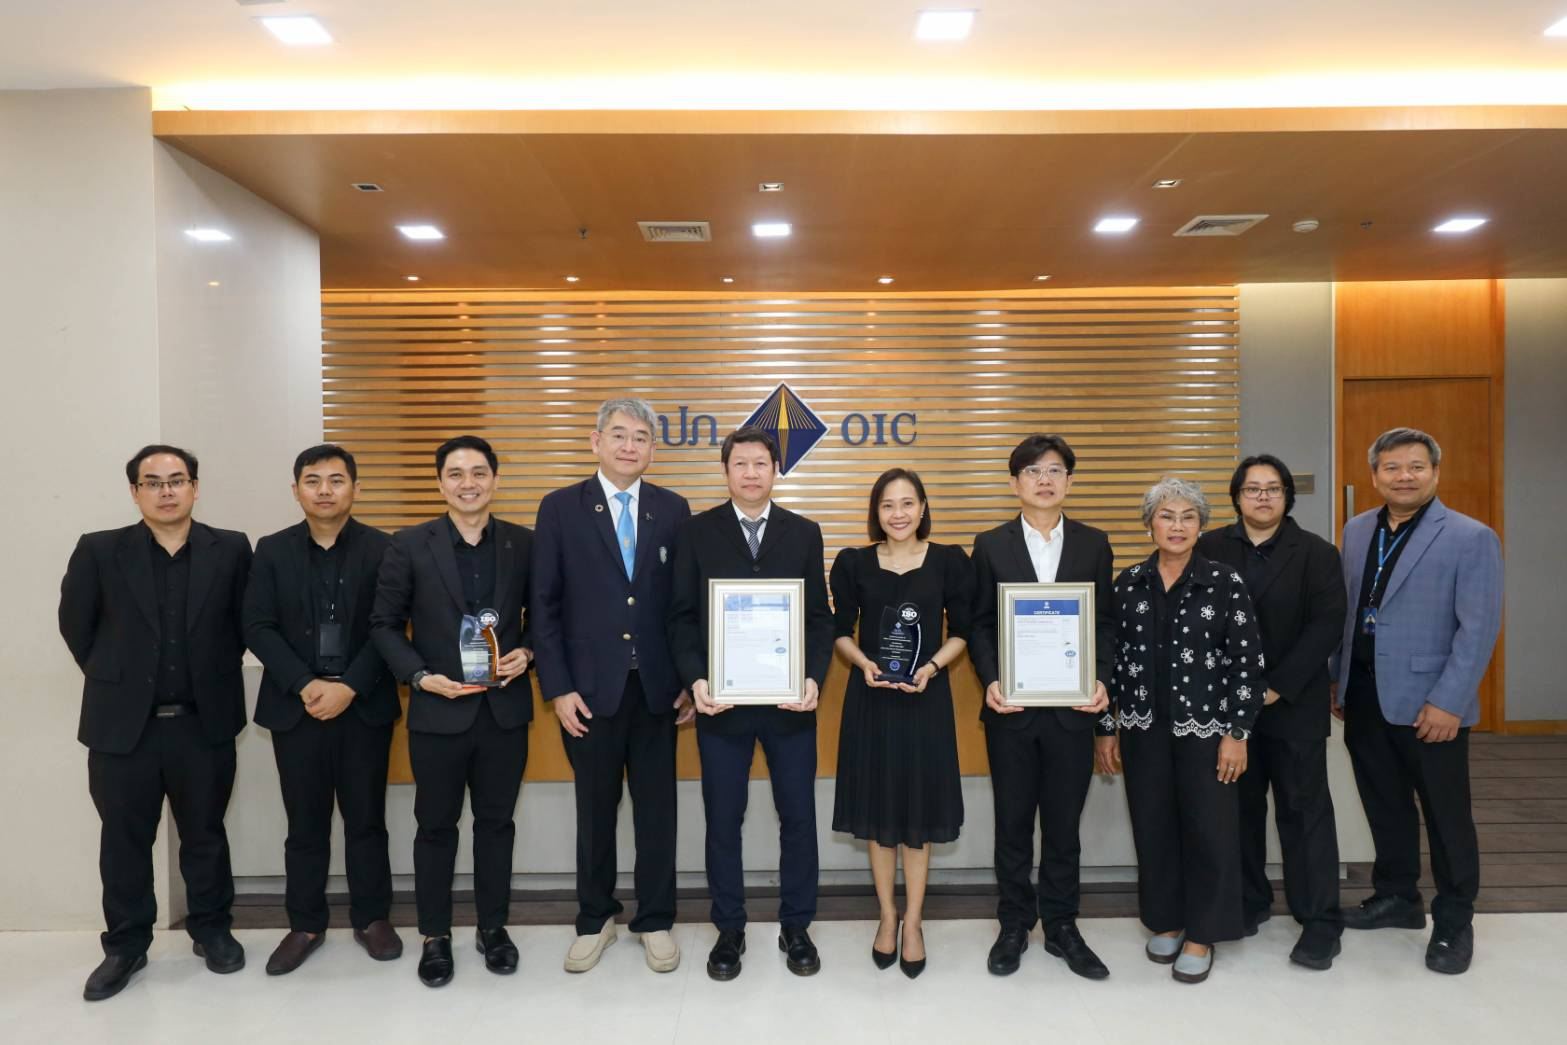
ACIS Professional Center ขอแสดงความยินดีอย่างยิ่งกับ สํานักงาน คปภ. (คณะกรรมการกํากับและส่งเสริมการประกอบธุรกิจประกันภัย)
ที่ผ่านการตรวจติดตามโดยล่าสุดสำนักงาน คปภ. ผ่านการตรวจติดตาม (First
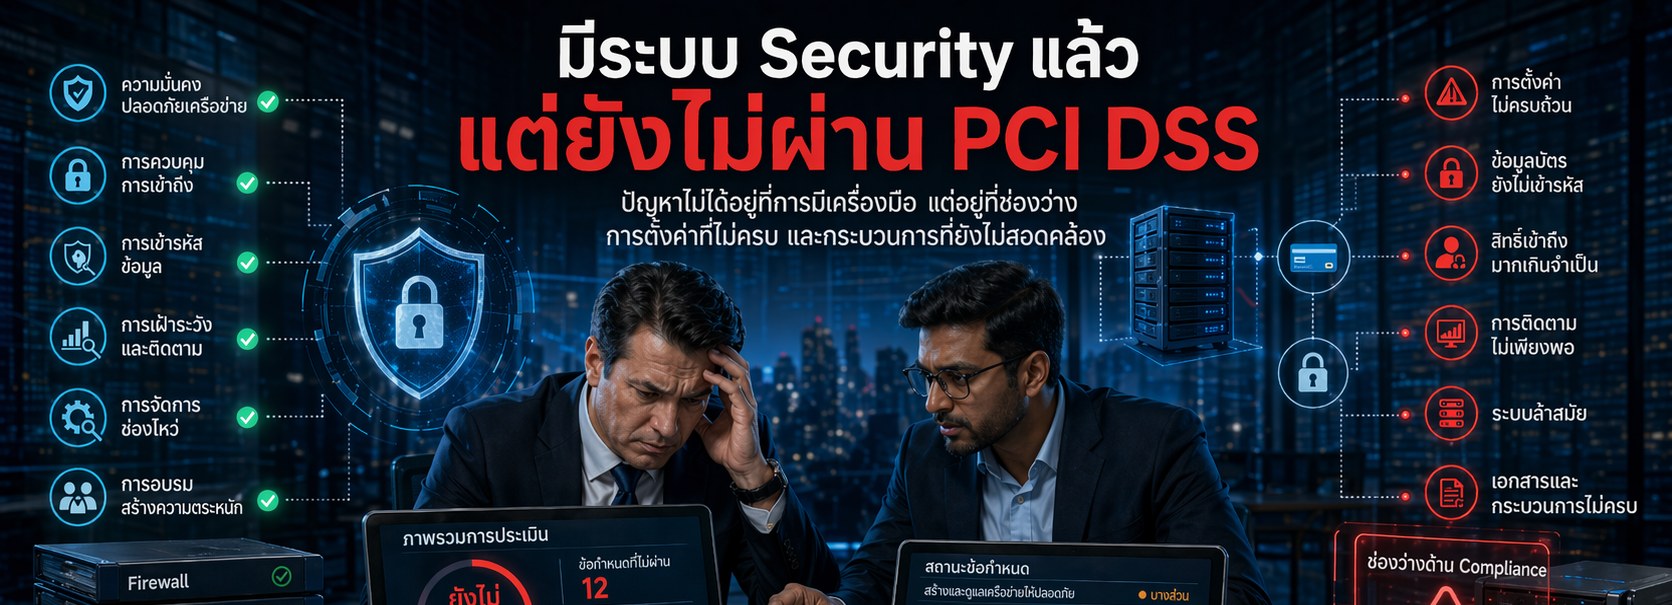
ทำ Security แล้วไม่ผ่าน PCI DSS เพราะอะไร? 8 สาเหตุที่องค์กรควรรู้
ทำ Security แล้วแต่ยังไม่ผ่าน PCI
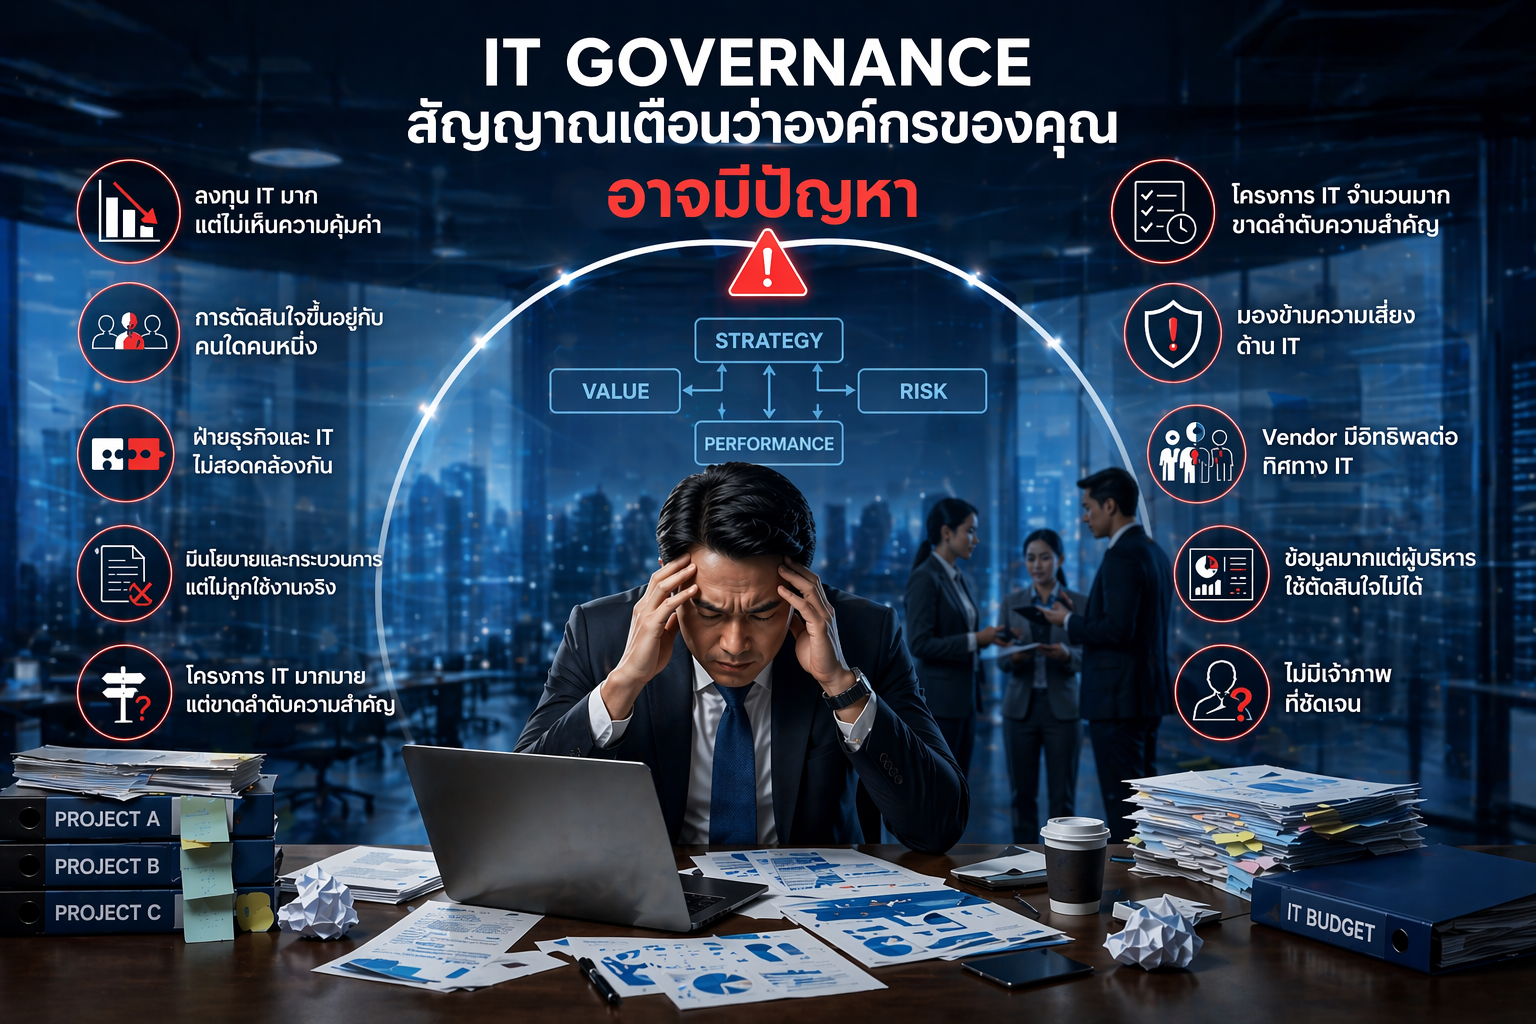
สัญญาณเตือนว่าองค์กรของคุณอาจมีปัญหา IT Governance
ในยุคที่องค์กรพึ่งพาเทคโนโลยีแทบทุกมิติ ไม่ว่าจะเป็นการดำเนินงานภายใน การให้บริการลูกค้า การบริหารข้อมูล
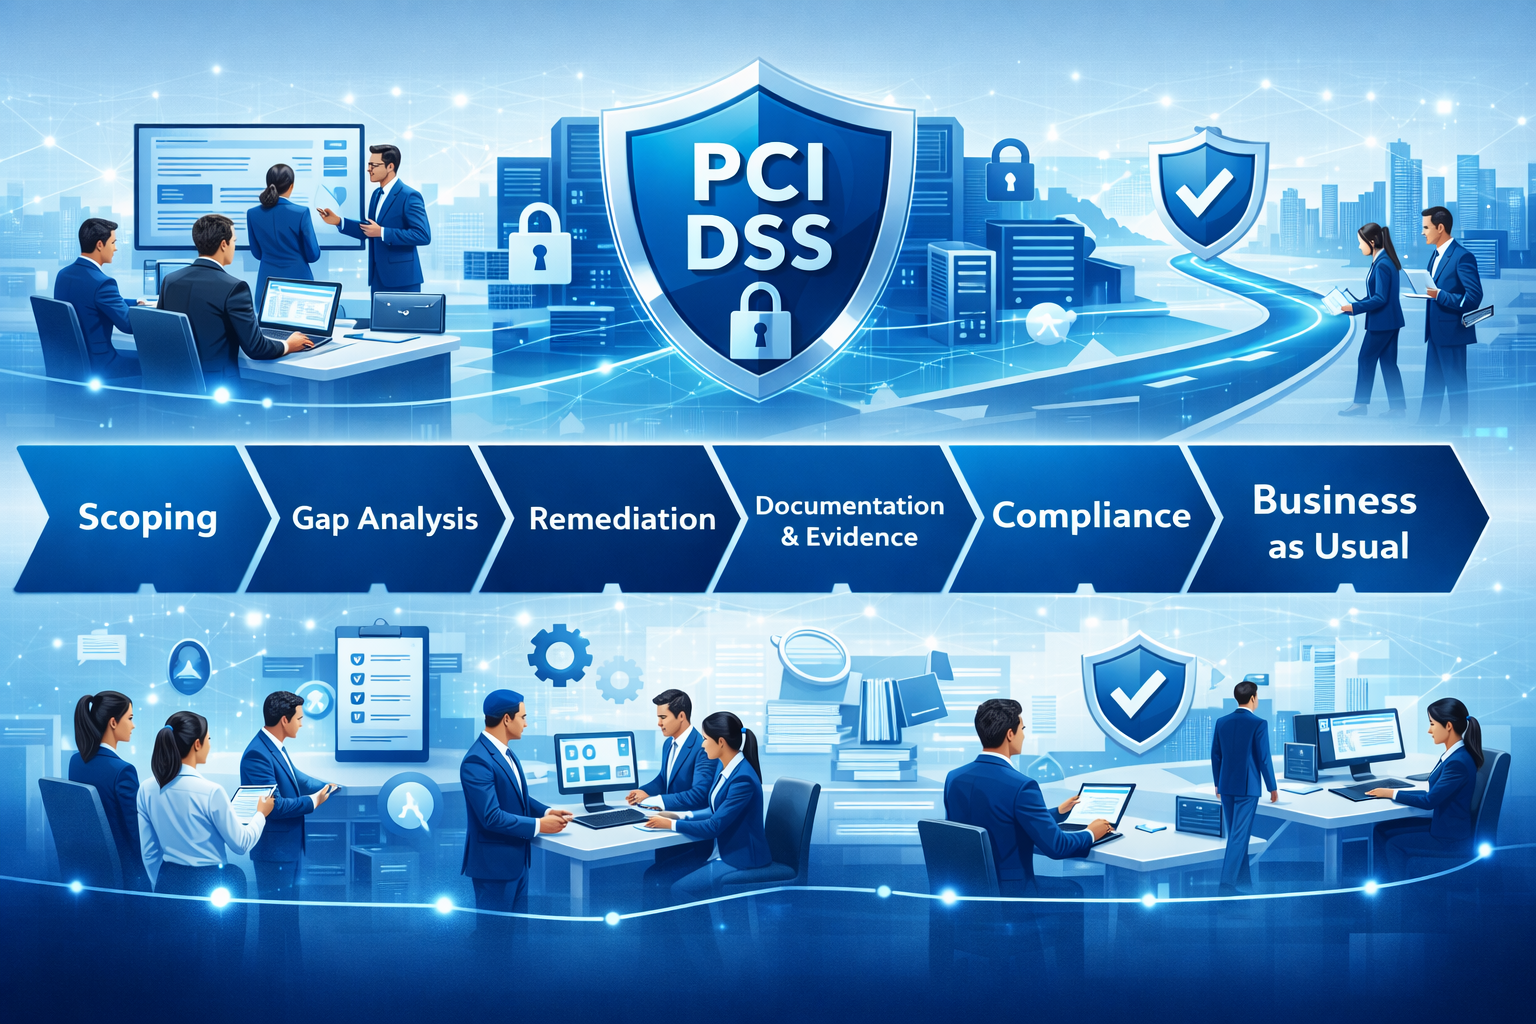
เริ่มทำ PCI DSS จากตรงไหนดี: Roadmap สำหรับองค์กรไทย
หลายองค์กรในไทยรู้ว่าตัวเอง “ควร” ให้ความสำคัญกับ PCI
AI ฉลาดขึ้นทุกวัน เราควรอยู่กับมันอย่างไร มุมมองจาก อาจารย์ปริญญา หอมเอนก ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์
วันนี้ AI ไม่ได้เป็นแค่เครื่องมือเอาไว้ถาม-ตอบ หรือช่วยค้นหาข้อมูลอีกต่อไป
ISO 38500 คืออะไร? ทำไมองค์กรยุคดิจิทัลต้องเข้าใจ Governance of IT ให้ชัด
ในยุคที่ทุกองค์กรขับเคลื่อนด้วยข้อมูล ระบบดิจิทัล และการตัดสินใจที่อาศัยเทคโนโลยี “การมี