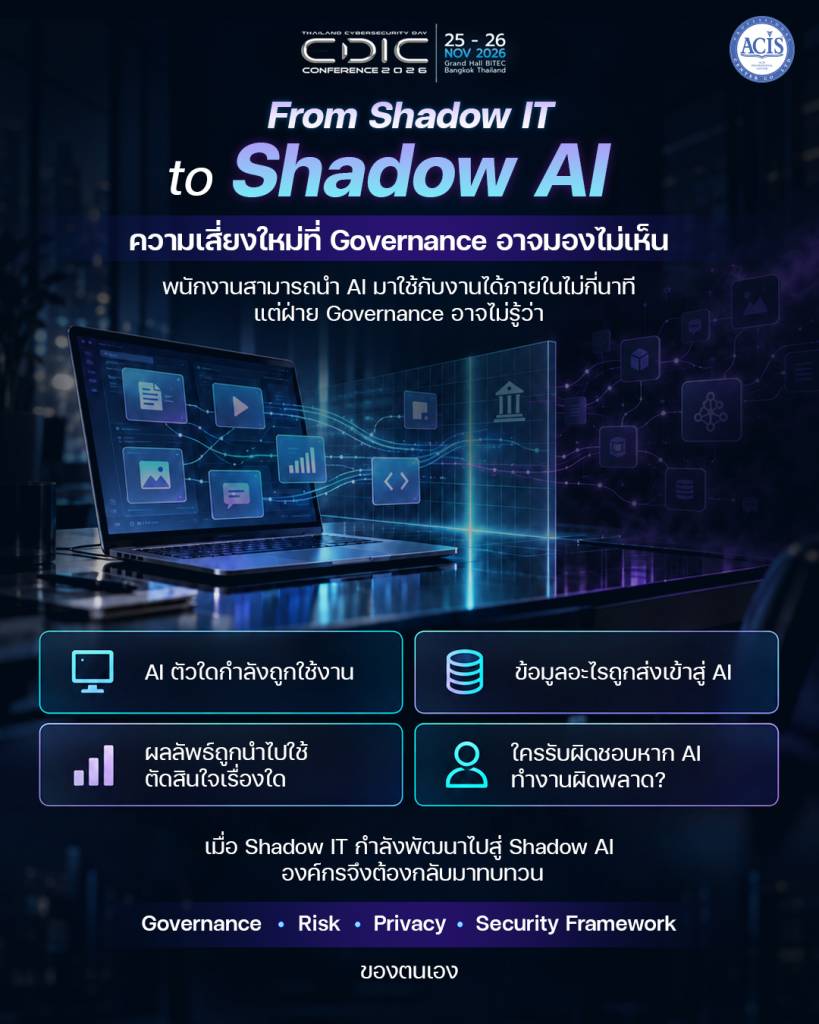
พนักงานสามารถเริ่มใช้ AI ช่วยทำงานได้ภายในไม่กี่นาที ตั้งแต่สรุปเอกสาร วิเคราะห์ข้อมูลลูกค้า เขียนโค้ด ไปจนถึงจัดทำข้อเสนอเพื่อประกอบการตัดสินใจ แต่ในช่วงเวลาเดียวกัน ฝ่าย Governance อาจยังไม่ทราบว่าองค์กรกำลังใช้ AI ตัวใด ข้อมูลอะไรถูกส่งออกไป และผลลัพธ์นั้นกำลังมีอิทธิพลต่อการตัดสินใจเรื่องใด
ความสะดวกในการเข้าถึง AI จึงมาพร้อมคำถามสำคัญว่า องค์กรสามารถมองเห็นและกำกับการใช้งานได้ทันกับความเร็วที่พนักงานนำ AI เข้ามาใช้หรือไม่?
นี่คือความท้าทายของ Shadow AI ซึ่ง NCSC สหราชอาณาจักรอธิบายว่าเป็นการใช้เทคโนโลยี AI ที่อยู่นอกระบบและกระบวนการที่องค์กรอนุมัติ ถือเป็นรูปแบบหนึ่งของ Shadow IT โดยช่องว่างอาจเกิดขึ้นเมื่อความต้องการใช้งานของพนักงานพัฒนาเร็วกว่านโยบายและเครื่องมือที่องค์กรจัดเตรียมไว้
ในอดีต องค์กรอาจพบ Shadow IT ผ่านการใช้บริการฝากไฟล์ส่วนตัว แอปพลิเคชันที่ไม่ได้รับอนุมัติ หรือระบบที่หน่วยงานจัดหามาเอง เมื่อ AI เข้ามามีบทบาท ความเสี่ยงก็ขยายไปถึงวิธีตีความข้อมูล การสร้างเนื้อหา และการนำคำตอบไปใช้ในกระบวนการทำงาน
การสำรวจว่า “มีซอฟต์แวร์อะไรอยู่ในองค์กรบ้าง?” จึงต้องต่อยอดไปถึง “AI ถูกใช้ทำอะไร ใช้ข้อมูลใด และใครตรวจสอบผลลัพธ์ก่อนนำไปใช้?”
ลองพิจารณาสถานการณ์สมมติที่พนักงานนำรายงานยอดขายพร้อมรายละเอียดลูกค้าเข้าสู่บริการ AI ส่วนตัว เพื่อให้ช่วยวิเคราะห์แนวโน้ม จากนั้นนำข้อเสนอที่ได้ไปใช้วางแผนการขาย แม้เป้าหมายคือการทำงานให้รวดเร็วขึ้น แต่กระบวนการนี้อาจเกิดขึ้นโดยไม่มีผู้ประเมินเงื่อนไขการใช้ข้อมูล ไม่มีการตรวจสอบความถูกต้องของข้อสรุป และไม่มีบันทึกว่า AI มีส่วนต่อการตัดสินใจอย่างไร
จุดที่ Governance อาจมองไม่เห็นจึงมีอย่างน้อยสี่ด้าน
- ข้อมูลถูกส่งไปที่ใด และอยู่ภายใต้เงื่อนไขใด ความเสี่ยงขึ้นอยู่กับประเภทข้อมูล เงื่อนไขบริการ การตั้งค่า และสิทธิ์เข้าถึงของแต่ละระบบ องค์กรควรตรวจสอบการเก็บรักษา การลบ และการนำข้อมูลไปใช้ต่อ โดยไม่เหมารวมว่าบริการ AI ทุกแห่งมีเงื่อนไขเหมือนกัน NCSC ระบุว่าการนำข้อมูลสำคัญเข้าสู่บริการ AI สำหรับผู้บริโภคอาจลดความสามารถขององค์กรในการมองเห็นและควบคุมข้อมูล หากไม่มีมาตรการที่เหมาะส
- คำตอบของ AI ถูกนำไปใช้ตัดสินใจเรื่องใด การใช้ AI ช่วยร่างข้อความทั่วไปกับการใช้ AI ประเมินบุคคลหรือเสนอการตัดสินใจสำคัญ มีผลกระทบต่างกัน องค์กรจึงควรกำหนดระดับการตรวจสอบตามลักษณะงาน รวมถึงผู้ที่ต้องยืนยันข้อเท็จจริงและความเหมาะสมก่อนนำผลลัพธ์ไปใช้
- AI ได้รับสิทธิ์ให้ลงมือทำอะไรบ้าง เมื่อการใช้งานขยายไปสู่ Agentic AI ที่เชื่อมต่ออีเมล เอกสาร หรือระบบงานภายใน ขอบเขตการกำกับดูแลต้องครอบคลุมสิทธิ์ในการอ่าน แก้ไข ส่งข้อมูล และเรียกใช้เครื่องมือด้วย การอนุมัติให้ใช้ AI จึงควรระบุขอบเขตการเชื่อมต่อและการกระทำที่อนุญาตอย่างชัดเจน
- ใครรับผิดชอบเมื่อเกิดข้อผิดพลาด หากไม่มีเจ้าของกรณีใช้งาน ผู้ตรวจสอบผลลัพธ์ หรือช่องทางรายงานเหตุ องค์กรอาจไม่สามารถติดตามได้ว่าความผิดพลาดเริ่มจากข้อมูล คำสั่ง โมเดล หรือการนำผลลัพธ์ไปใช้ ความรับผิดชอบจึงต้องกำหนดไว้ตั้งแต่เริ่มใช้งาน และสอดคล้องกับอำนาจตัดสินใจของแต่ละฝ่าย
กรอบ NIST AI Risk Management Framework ให้ความสำคัญกับการกำหนดบริบทการใช้งาน บทบาทความรับผิดชอบ การประเมินความเสี่ยง และการติดตามระบบตลอดวงจรชีวิต หลักการนี้ช่วยให้องค์กรกำกับ AI ตามผลกระทบที่เกิดขึ้นจริง แทนการพิจารณาเพียงชื่อเครื่องมือที่ใช
สำหรับ CIO, CISO และทีม Governance จุดเริ่มต้นที่เหมาะสมคือการทำความเข้าใจว่าพนักงานต้องการใช้ AI แก้ปัญหาใด แล้วจัดกระบวนการให้การใช้งานที่ปลอดภัยทำได้สะดวก แนวทางปฏิบัติสามารถเริ่มจากห้าส่วนที่เชื่อมโยงกัน
- จัดทำทะเบียนการใช้งาน AI: ระบุเครื่องมือ วัตถุประสงค์ ประเภทข้อมูล การเชื่อมต่อ และผู้รับผิดชอบ รวมถึงกรณีใช้งานใหม่บนเครื่องมือที่อนุมัติแล้ว
- กำหนดกติกาตามข้อมูลและผลกระทบ: อธิบายให้ชัดว่าข้อมูลใดใช้ได้ งานใดต้องตรวจสอบ และกรณีใดต้องขออนุมัติเพิ่มเติม
- จัดหาเครื่องมือที่ตอบโจทย์งานจริง: มีช่องทางเสนอความต้องการและทดลองใช้งานภายใต้ขอบเขตที่กำหนด พร้อมกระบวนการพิจารณาที่รวดเร็วพอ
- วางมาตรการควบคุมและติดตามที่เหมาะสม: จัดการบัญชีและสิทธิ์เข้าถึง ควบคุมการเชื่อมต่อ และเก็บบันทึกเท่าที่จำเป็น โดยคำนึงถึงความเป็นส่วนตัวของพนักงานด้วย
- เปิดช่องทางรายงานและเรียนรู้: ให้พนักงานสอบถามหรือแจ้งการใช้งานที่อาจมีความเสี่ยงได้ง่าย พร้อมฝึกทักษะตรวจสอบคำตอบและจัดการข้อมูลก่อนส่งเข้าสู่ AI
องค์กรควรประเมินความสำเร็จจากความสามารถในการนำการใช้งานเข้าสู่กระบวนการที่ควบคุมได้ เช่น สัดส่วนกรณีใช้งานที่มีเจ้าของชัดเจน ระยะเวลาพิจารณาเครื่องมือใหม่ และความครอบคลุมของการทบทวนงานที่มีผลกระทบสูง ตัวชี้วัดเหล่านี้ช่วยให้เห็นว่า Governance สนับสนุนการทำงานได้จริงเพียงใด
Shadow AI เป็นสัญญาณให้องค์กรทบทวนความสัมพันธ์ระหว่างนวัตกรรมกับการกำกับดูแล เมื่อพนักงานเข้าถึงเทคโนโลยีได้รวดเร็ว องค์กรก็ต้องทำให้กติกา เครื่องมือ และความรับผิดชอบชัดเจนพอที่จะใช้งานได้ในชีวิตประจำวัน
การเชื่อม Governance, Risk, Privacy และ Security เข้าด้วยกันจะช่วยให้องค์กรเห็นทั้งเส้นทางข้อมูล ผลกระทบจากการตัดสินใจ และขอบเขตอำนาจของ AI เพื่อให้ประโยชน์ด้านประสิทธิภาพเติบโตไปพร้อมกับความเชื่อมั่นทางดิจิทัล
CDIC 2026 ชวนผู้นำองค์กรร่วมสำรวจการกำกับดูแลและบริหารความเสี่ยง AI ภายใต้ธีม Cyber Dominance in the Age of Agentic AI ครอบคลุม AI Governance, AI Sovereignty และ Agentic Security เพื่อเตรียมองค์กรให้พร้อมรับการเปลี่ยนแปลงของเทคโนโลยีและภัยไซเบอร์
ร่วมแลกเปลี่ยนมุมมองและเตรียมความพร้อมไปด้วยกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ