ในยุคที่เราใช้ AI ช่วยทำงานและตอบคำถามในชีวิตประจำวันแทบทุกเรื่อง หลายคนอาจหลงลืมไปว่าภัยคุกคามทางไซเบอร์ได้เปลี่ยนรูปแบบไปแล้ว จากอดีตที่เรามักจะกลัวแฮกเกอร์หรือแก๊งคอลเซ็นเตอร์ แต่ในปัจจุบัน ภัยที่น่ากลัวที่สุดอาจมาจาก "ผู้ให้บริการแอปพลิเคชัน" ที่เราใช้งานอยู่ทุกวัน บทความนี้จะพาทุกท่านไปเจาะลึกมุมมองและคำแนะนำจาก ดร.ปริญญา หอมเอนก ประธานกรรมการบริหาร บริษัท ACIS Professional Center และกรรมการผู้ทรงคุณวุฒิในคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) เกี่ยวกับวิธีเอาตัวรอดในยุค AI
"ของฟรีไม่มีในโลก" เมื่อคุณคือสินค้าของ AI แอปพลิเคชัน AI ต่างๆ ใช้เม็ดเงินลงทุนมหาศาลหลักหมื่นถึงแสนล้านบาท ดังนั้นผู้ให้บริการเหล่านี้จึงไม่ใช่มูลนิธิที่จะมาให้บริการเราฟรีๆ กฎเหล็กที่ต้องจำให้ขึ้นใจคือ "If product is free, you are their product" (หากสินค้าคือของฟรี ตัวคุณนั่นแหละคือสินค้า) การที่ AI สามารถโต้ตอบและฉลาดขึ้นได้ เป็นเพราะมันเรียนรู้จากข้อมูลที่เราพิมพ์ป้อนเข้าไป หากเราใช้งานไปนานๆ AI จะสามารถจดจำโปรไฟล์ของเราได้หมด ไม่ว่าจะเป็นสีรถที่เราใช้ หรือความกังวลเรื่องสุขภาพ และมักจะนำเรื่องเหล่านี้กลับมาตอบเราเสมอ
ความลับที่ถูกนำไปขายต่อให้กับบุคคลที่สาม หลายคนอาจคิดว่าการนั่งพิมพ์คุยกับ AI อยู่คนเดียวหน้าจอคอมพิวเตอร์เป็นเรื่องส่วนตัว แต่แท้จริงแล้วมันเปรียบเสมือน…
แม้ประเทศไทยจะมีการบังคับใช้กฎหมายหลายฉบับเพื่อจัดการปัญหาอาชญากรรมทางเทคโนโลยี ไม่ว่าจะเป็น พ.ร.บ. คอมพิวเตอร์, พ.ร.บ. ไซเบอร์, พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) รวมถึงล่าสุดคือ พระราชกำหนดมาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี พ.ศ. 2566 และฉบับแก้ไขเพิ่มเติม แต่สถานการณ์ความเสียหายกลับยังมีอยู่อย่างต่อเนื่อง จากสถิติความเสียหายจนถึงช่วงกลางปี 2569 พบว่าคนไทยสูญเงินรวมกว่า 34,095 ล้านบาท หรือเฉลี่ยวันละประมาณ 64 ล้านบาท
บทความนี้สรุปมุมมองและบทวิเคราะห์เชิงลึกจาก ดร. ปริญญา หอมเอนก กรรมการผู้ทรงคุณวุฒิด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ ที่ได้ให้สัมภาษณ์กับวารสารจุลนิติ ถึงรอยรั่วของการบังคับใช้กฎหมาย และแนวทางแก้ไขเพื่อยกระดับความมั่นคงทางดิจิทัลของไทย
1. กฎหมายใหม่ แต่ผลลัพธ์ยัง "ต่ำมาก" เจตนารมณ์ของกฎหมายใหม่ต้องการกระจายความรับผิดชอบ (Shared Responsibility) ให้ครอบคลุม 4 ฝ่าย ได้แก่ ผู้เสียหาย ธนาคาร ผู้ให้บริการเครือข่ายมือถือ (Operator) และแพลตฟอร์มโซเชียลมีเดีย แต่ในทางปฏิบัติ เมื่อคดีถึงชั้นศาล ภาระมักตกอยู่ที่ผู้เสียหายและธนาคารฝ่ายละครึ่ง โดยยังไม่ปรากฏกรณีที่ผู้ให้บริการเครือข่ายหรือแพลตฟอร์มต้องมาร่วมชดใช้หรือถูกปรับอย่างจริงจัง ทำให้ ดร. ปริญญา ประเมินว่าผลสัมฤทธิ์ของการบังคับใช้…
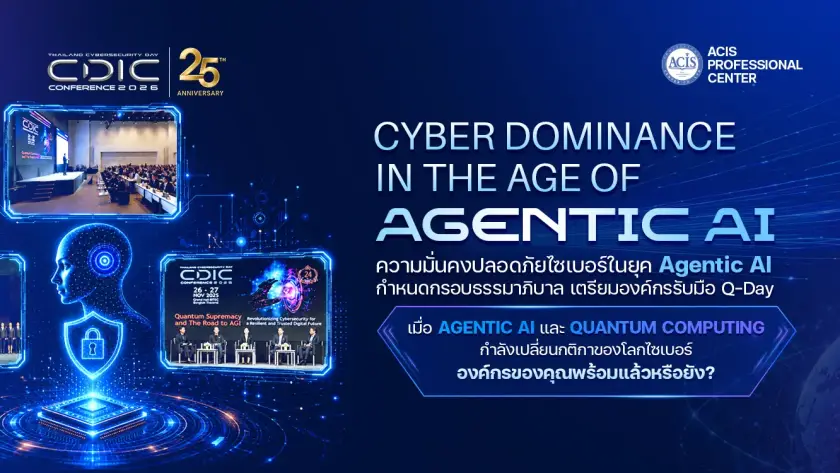
Cyber Dominance in the Age of Agentic AI: Exploring AI Sovereignty, Implementing Governance Frameworks, and Preparing Organizations for Q-Day ความมั่นคงปลอดภัยไซเบอร์ในยุค Agentic AI: กำหนดกรอบธรรมาภิบาล เตรียมองค์กรรับมือ Q-Day
CDIC 2026 งานสัมมนาด้านความมั่นคงปลอดภัยไซเบอร์ประจำปีระดับประเทศ กลับมาอีกครั้งในวาระครบรอบ 25 ปี ภายใต้ธีมหลัก
“Cyber Dominance in the Age of Agentic AI: Exploring AI Sovereignty, Implementing AI Governance Frameworks, and Preparing Organizations for Q-Day”
โลกกำลังก้าวเข้าสู่จุดบรรจบของสองเทคโนโลยีพลิกโฉม (Disruptive technologies)…
โลกของความปลอดภัยทางไซเบอร์กำลังเปลี่ยนแปลงอย่างรวดเร็วและซับซ้อนขึ้นอย่างที่ไม่เคยเป็นมาก่อน ผู้นำด้านผลิตภัณฑ์ความปลอดภัยทางไอทีทุกระดับจำเป็นต้องพิจารณาและเตรียมรับมือกับ "แรงขับเคลื่อนที่ก่อให้เกิดการเปลี่ยนแปลง" (Disruptive forces) เพื่อกำหนดทิศทางแผนงานในอนาคต
จากรายงานสรุปงานวิจัยด้านความปลอดภัยประจำปี 2026 เราได้รวบรวม 5 ตัวเปลี่ยนเกมอันดับต้นๆ (Top Disruptors) ที่จะเป็นหัวใจสำคัญของการรักษาความปลอดภัยแห่งอนาคตมาไว้ให้คุณแล้ว
1. โครงข่ายพื้นผิวการโจมตีระดับโลก (Global Attack Surface Grid) และการป้องกันแบบไซเบอร์คิเนติก
ในยุคที่ระบบดิจิทัลและระบบโลกกายภาพ (Physical systems) ผสานรวมกัน ภัยคุกคามไม่ได้หยุดอยู่แค่บนหน้าจออีกต่อไป หุ่นยนต์ที่ขับเคลื่อนด้วย AI ยานยนต์ไร้คนขับ และระบบอัตโนมัติในอุตสาหกรรม ล้วนเชื่อมต่อกับเครือข่ายดิจิทัล ทำให้การโจมตีเพียงจุดเดียวอาจส่งผลกระทบเป็นลูกโซ่ถึงชีวิตและความปลอดภัยของมนุษย์ได้
ด้วยเหตุนี้ แนวคิด "ความปลอดภัยไซเบอร์คิเนติก" (Cyberkinetic Security) จึงเกิดขึ้น โดยจะให้ความสำคัญกับการปกป้องสินทรัพย์ทางกายภาพและความปลอดภัยของมนุษย์ เหนือกว่าการรักษาความลับของข้อมูลแบบดั้งเดิม มีการคาดการณ์ว่าภายในปี 2030 การลงทุนด้านความปลอดภัยใหม่ๆ อย่างน้อย 50% สำหรับระบบอัตโนมัติ จะมุ่งเน้นไปที่มาตรการรักษาความปลอดภัยแบบไซเบอร์คิเนติกเป็นหลัก
2. แพลตฟอร์มความน่าเชื่อถือและความถูกต้องทางดิจิทัล (Digital Trust and Authenticity Platforms)
ปัจจุบัน…
ภัยคุกคามทางไซเบอร์ที่เกี่ยวข้องกับบุคคลที่สาม (Third-party) หรือห่วงโซ่อุปทาน ถือเป็นหนึ่งในสามภัยคุกคามสูงสุดที่องค์กรต้องเตรียมรับมือ โดยเฉพาะอย่างยิ่งในยุคที่มีการนำเทคโนโลยี AI มาใช้อย่างแพร่หลายซึ่งทำให้ความเสี่ยงเติบโตขึ้นอย่างต่อเนื่อง อย่างไรก็ตาม องค์กรมักจะให้ความสำคัญกับการตรวจสอบสถานะความปลอดภัยเฉพาะช่วงก่อนเริ่มทำสัญญาเท่านั้น ทำให้พลาดโอกาสสำคัญที่สุดในช่วง "การต่ออายุ" (Renewal) และ "การสิ้นสุดสัญญา" (Termination) ซึ่งแท้จริงแล้วเป็นช่วงเวลาที่องค์กรสามารถลดความเสี่ยงและเพิ่มอำนาจต่อรองได้อย่างมีประสิทธิภาพสูงสุด
เพื่อให้การจัดการความเสี่ยงจากบุคคลที่สามมีความยืดหยุ่นและรัดกุม องค์กรควรปรับปรุงกระบวนการผ่าน 4 กิจกรรมหลักดังต่อไปนี้:
1. การประเมินความเสี่ยงทางไซเบอร์ซ้ำ (Cybersecurity Risk Reassessment) การบริหารจัดการความเสี่ยงไม่ใช่สิ่งที่จะทำเพียงครั้งเดียวจบ แต่ต้องทำเป็นกระบวนการอย่างต่อเนื่อง ในช่วงต่ออายุสัญญา องค์กรควรแยกแยะว่าผู้ให้บริการรายใดสามารถเข้าสู่ กระบวนการต่ออายุแบบเร่งด่วน (Fast-tracked) ได้ หรือรายใดที่ต้อง ประเมินซ้ำอย่างเข้มงวด
ปัจจัยที่ต้องพิจารณาเพื่อใช้ประเมินความเสี่ยงอย่างเข้มงวด ได้แก่:
ความสำคัญต่อธุรกิจที่เพิ่มขึ้น: ขอบเขตการทำงานที่กว้างขึ้น หรือความเสี่ยงจากการพึ่งพาผู้ให้บริการรายเดียวมากเกินไป (Concentration risk)
ความเสี่ยงด้านไซเบอร์ที่สูงขึ้น: เช่น ผู้ให้บริการเคยถูกละเมิดความปลอดภัย, มีการเข้าถึงข้อมูลมากขึ้น, มีการใช้ AI เพิ่มขึ้น, หรือมีการเปลี่ยนแปลงกฎระเบียบ
การประเมินคุณภาพการสื่อสาร: หากผู้ให้บริการมีการสื่อสารที่เชิงรุกและช่วยแก้ปัญหา สิ่งนี้จะเป็นตัวบ่งชี้ที่ดีถึงความสามารถในการจัดการความเสี่ยงในอนาคต และสามารถพิจารณาเร่งรัดการต่ออายุสัญญาได้
2. การปรับปรุงแผนความต่อเนื่องทางธุรกิจ…
ในโลกที่ภัยคุกคามทางไซเบอร์มีความซับซ้อนและพัฒนาอย่างไม่หยุดยั้ง การตั้งรับและป้องกันอาจไม่เพียงพออีกต่อไป ผู้นำด้านไอทีและผู้บริหารเริ่มตระหนักว่าการป้องกันอุบัติการณ์ทางไซเบอร์ให้ได้ 100% นั้นเป็นเป้าหมายที่เป็นไปไม่ได้ แนวโน้มใหม่ที่กำลังจะเกิดขึ้นคือการปรับเปลี่ยนกลยุทธ์ครั้งใหญ่ โดยลดการพึ่งพาวิธีคิดแบบ "การป้องกัน" (Prevention) และหันมาให้ความสำคัญกับ "การจำกัดความเสียหาย" (Limiting Harm) และ "การดำเนินธุรกิจอย่างต่อเนื่อง" แทน
นี่คือสัญญาณของการเปลี่ยนผ่านจากยุคของความมั่นคงปลอดภัยไซเบอร์ (Cybersecurity) สู่ยุคของ "ความยืดหยุ่นทางไซเบอร์" (Cyber Resilience) อย่างเต็มตัว
การเปลี่ยนแปลงครั้งใหญ่ (The Big Shift)
ภายในปี 2028 คาดว่า 50% ของผู้บริหารระดับ CISO (Chief Information Security Officer) จะเปลี่ยนชื่อโปรแกรมความปลอดภัยของตนเป็น "ความยืดหยุ่นทางไซเบอร์" อย่างเป็นทางการ
การเปลี่ยนแปลงนี้ไม่ใช่แค่เรื่องของการเล่นคำ แต่เป็นกระบวนทัศน์ใหม่ที่มองว่าเป้าหมายหลักของการรักษาความปลอดภัยคือการลดผลกระทบทางธุรกิจให้เหลือน้อยที่สุดเมื่อเกิดเหตุการณ์ที่ไม่คาดฝัน
4 เทรนด์สำคัญด้านความยืดหยุ่นทางไซเบอร์ที่คุณต้องรู้
1. ยอมรับว่า "การฟื้นฟูระบบ" คือเป้าหมายหลัก หมดยุคของการพยายามป้องกันทุกการโจมตี องค์กรและผู้บริหารระดับสูงต้องหันมาสนับสนุนแนวทางการจำกัดความเสียหาย โดยตระหนักว่าเราอาจไม่สามารถหยุดยั้งทุกการโจมตีได้ แต่เราสามารถควบคุมผลกระทบได้ หากองค์กรยังยึดติดกับโมเดลที่เน้นแต่การป้องกันแบบล้าสมัย จะพบว่าตนเองไม่พร้อมรับมือเมื่อระบบถูกเจาะ ส่งผลให้เกิดความเสียหายทางการเงินและชื่อเสียงอย่างรุนแรง…
ในยุคที่ระบบดิจิทัลและระบบกายภาพถูกหลอมรวมเข้าด้วยกันอย่างแยกไม่ออก เครือข่ายพื้นที่การโจมตีระดับโลก (Global Attack Surface Grid หรือ GASG) ได้ขยายตัวขึ้นอย่างมหาศาล การเปลี่ยนแปลงนี้ทำให้เกิดความเสี่ยงรูปแบบใหม่ที่เรียกว่า "ภัยคุกคามแบบ Cyberkinetic" ซึ่งเปลี่ยนจากการมุ่งโจมตีข้อมูลดิจิทัลแบบดั้งเดิม มาเป็นการพุ่งเป้าไปที่สินทรัพย์สำคัญทางกายภาพและคุกคามความปลอดภัยในชีวิตของมนุษย์โดยตรง
ทำไมแนวทางความปลอดภัยแบบเดิมถึงไม่เพียงพออีกต่อไป? ผู้บริหารระดับ C-level จะต้องตระหนักว่าเรื่องนี้ได้กลายเป็นความรับผิดชอบระดับคณะกรรมการบริษัทแล้ว เนื่องจากภัยคุกคามทางดิจิทัลสามารถลุกลามไปสู่การทำลายล้างทางกายภาพหรือสร้างความเสียหายต่อสิ่งแวดล้อมได้อย่างรวดเร็ว ระบบป้องกันทางไซเบอร์แบบตอบสนอง (Reactive) ที่เราคุ้นเคยนั้นล้าสมัยไปแล้วเมื่อต้องเผชิญกับภัยคุกคามที่ขับเคลื่อนด้วยเทคโนโลยี AI
องค์กรในยุคนี้จึงต้องเปลี่ยนกระบวนทัศน์จากการเน้น "ความปลอดภัยจากการออกแบบ (Security by design)" ไปสู่ "ความยืดหยุ่นจากการออกแบบ (Resilience by design)" โดยมุ่งลงทุนในโซลูชันที่สามารถรับประกันได้ว่าระบบจะยังคงทำงานต่อไปได้แม้ในขณะที่กำลังถูกโจมตีทางกายภาพผ่านเครือข่ายไซเบอร์
3 อุตสาหกรรมหลักที่เผชิญกับความเสี่ยงรุนแรงที่สุด เมื่อเส้นแบ่งระหว่างโลกดิจิทัลและการปฏิบัติการจริงพังทลายลง อุตสาหกรรมที่ใช้เทคโนโลยีควบคุมอุปกรณ์ทางกายภาพโดยตรงจะได้รับผลกระทบเป็นกลุ่มแรก ได้แก่:
การขนส่งและยานพาหนะอัตโนมัติ: เมื่อยานยนต์ไร้คนขับระดับ 4 และ 5 เริ่มวิ่งบนถนนสาธารณะ ยานพาหนะเหล่านี้ต้องพึ่งพาการเชื่อมต่อเครือข่ายตลอดเวลา หากแฮกเกอร์สามารถเจาะระบบเครือข่ายควบคุมภายในรถ (CAN Bus - Controller Area Network)ได้เพียงครั้งเดียว พวกเขาอาจสามารถควบคุมการเคลื่อนที่ของรถจากระยะไกล และเปลี่ยนรถยนต์ให้กลายเป็นอาวุธบนท้องถนนได้…
ในยุคที่ภัยคุกคามทางไซเบอร์ทวีความรุนแรงขึ้น ล่าสุดคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) และสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ได้ประกาศ "มาตรฐานการรักษาความมั่นคงปลอดภัยสำหรับเว็บไซต์ พ.ศ. 2568" ซึ่งถือเป็นมาตรฐานขั้นต่ำฉบับแรกของประเทศไทย ลงในราชกิจจานุเบกษาเมื่อวันที่ 16 กันยายน 2568
มาตรฐานนี้จะมีผลบังคับใช้อย่างเป็นทางการในอีก 1 ปีหลังประกาศ หรือช่วงกลางเดือนกันยายน 2569 องค์กรของคุณเข้าข่ายที่ต้องปฏิบัติตามหรือไม่? ต้องเตรียมตัวอย่างไร? บทความนี้มีสรุปมาให้แล้วครับ
🚨 ทำไมไทยถึงต้องมี "มาตรฐานความปลอดภัยเว็บไซต์" ?
จากสถิติที่น่าตกใจในช่วงปี 2566-2567 พบว่าภัยคุกคามไซเบอร์กว่า 44% พุ่งเป้าไปที่เว็บไซต์ โดยเฉพาะการเจาะระบบเพื่อเปลี่ยนหน้าเว็บ (Defacement) การฝังโฆษณาเว็บพนัน และการทำเว็บปลอม (Phishing)
สกมช. ระบุว่ามีรายงานเหตุการณ์ไซเบอร์เกิดขึ้นกว่า 3,172 ครั้ง โดยหน่วยงานรัฐตกเป็นเป้าหมายสูงสุดถึง 32% รองลงมาคือภาคการศึกษา 23% ปัญหาหลักเกิดจากโครงสร้างที่เรียกว่า หนี้ทางเทคนิค (Technical debt) คือหน่วยงานมีเว็บไซต์แต่ขาดเจ้าหน้าที่ดูแลเชิงเทคนิคอย่างต่อเนื่องเมื่อผู้พัฒนาย้ายออกหรือหมดสัญญาลง
🏢 ใครบ้างที่ต้องปฏิบัติตามกฎหมายนี้?
กลุ่มที่ถูกบังคับใช้: หน่วยงานของรัฐ, หน่วยงานควบคุมหรือกำกับดูแล และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ…
ระบบ Cyber-Physical Systems (CPS) หรือที่มักเรียกกันว่า เทคโนโลยีเชิงปฏิบัติการ (OT), อินเทอร์เน็ตของสรรพสิ่งทางอุตสาหกรรม (IIoT) หรือระบบอาคารอัจฉริยะ (Smart building) คือระบบที่ผสานรวมการประมวลผล เครือข่าย และการควบคุมเข้าด้วยกันเพื่อโต้ตอบกับโลกแห่งความเป็นจริงและมนุษย์ ปัจจุบัน ภัยคุกคามจากการเจาะระบบ CPS กำลังกลายเป็นวาระเร่งด่วนที่ทวีความรุนแรงขึ้นอย่างรวดเร็ว โดยความเสี่ยงนี้ไม่ใช่เรื่องของคำถามที่ว่า "จะเกิดขึ้นหรือไม่" แต่เป็น "จะเกิดขึ้นเมื่อไหร่"
หากระบบเหล่านี้ถูกเจาะ ย่อมหมายถึงการผลิตที่ต้องหยุดชะงัก หรือการทำงานของโครงสร้างพื้นฐานที่สำคัญต้องสะดุดลง
ทำไมภัยคุกคามนี้ถึงรุนแรงและน่ากลัวขึ้นเรื่อยๆ?
การโจมตีระบบ CPS กำลังเปลี่ยนแปลงไปทั้งในด้านปริมาณ ความเร็ว และความซับซ้อน โดยมีตัวเลขสถิติที่น่าสนใจดังนี้:
แรนซัมแวร์พุ่งสูงขึ้น: มีรายงานว่ากลุ่มผู้ให้บริการแรนซัมแวร์ที่มุ่งเป้าโจมตีองค์กรอุตสาหกรรมเพิ่มสูงขึ้นถึง 49% เมื่อเทียบกับปีก่อนหน้า ซึ่งส่งผลกระทบต่อองค์กรกว่า 3,300 แห่งทั่วโลก
การโจมตีโปรโตคอลอุตสาหกรรมเพิ่มขึ้น: ในปี 2025 การโจมตีที่พุ่งเป้าไปที่โปรโตคอลของ CPS เพิ่มขึ้นถึง 84% โดยมุ่งเน้นไปที่โครงสร้างพื้นฐานสำคัญ เช่น ภาคการผลิตและพลังงาน
ผู้โจมตีที่หลากหลายขึ้น: จากในอดีตที่การโจมตีระดับนี้มักเกิดจากกลุ่มที่รัฐให้การสนับสนุน (Nation-state actors) ปัจจุบันภูมิทัศน์ของภัยคุกคามได้ขยายรวมไปถึงกลุ่มอาชญากรไซเบอร์ที่หวังผลประโยชน์ทางการเงิน…
ในโลกความปลอดภัยทางไซเบอร์ปัจจุบัน ภูมิทัศน์ของภัยคุกคามกำลังเปลี่ยนแปลงไปอย่างรวดเร็ว ผู้โจมตีเริ่มหันมาใช้ประโยชน์จากโครงสร้างพื้นฐานที่หันหน้าออกสู่ภายนอก (Edge-facing infrastructure) และบริการคลาวด์ เพื่อเป็นช่องทางแรกในการเจาะเข้าสู่ระบบของเป้าหมาย ผู้นำด้านความปลอดภัยทางไซเบอร์จึงจำเป็นต้องตื่นตัว ทั้งในด้านการปกป้องโครงสร้างพื้นฐาน และการพรางตัวไม่ให้แฮกเกอร์ค้นพบระบบได้ง่ายๆ เพื่อลดความเสี่ยงที่อาจเกิดขึ้น
ช่องโหว่ขึ้นแท่นอันดับ 1 ประตูบานใหม่ของแฮกเกอร์
ในช่วงไม่กี่ปีที่ผ่านมา แฮกเกอร์พุ่งเป้าไปที่ระบบรักษาความปลอดภัยรอบนอก เช่น ไฟร์วอลล์, VPN, บริการแชร์ไฟล์ รวมถึงแอปพลิเคชัน SaaS อย่างหนัก สิ่งที่น่าตกใจคือ รายงานการสืบสวนการละเมิดข้อมูลของ Verizon ประจำปี 2026 (Data Breach Investigations Report) ระบุว่า การใช้ประโยชน์จากช่องโหว่ (Vulnerability exploitation) ได้พุ่งขึ้นเป็นช่องทางการเข้าถึงระบบอันดับ 1 แซงหน้าวิธีเดิมๆ อย่างการหลอกลวงแบบฟิชชิง (Phishing) และการขโมยข้อมูลรับรอง (Credential abuse) ไปแล้ว
กลยุทธ์ของผู้โจมตีคือการค้นหาและใช้ช่องโหว่บนฮาร์ดแวร์ทุกชิ้นที่หาเจอ เพื่อสร้างการฝังตัวอยู่ในระบบอย่างถาวร (Gain persistence) สาเหตุส่วนหนึ่งมาจากองค์กรจำนวนมากตามแพตช์ช่องโหว่ไม่ทัน โดยในปี 2025 มีเพียงราว 26% ของช่องโหว่วิกฤตในบัญชี…
ในอดีต "ความปลอดภัยทางไซเบอร์" (Cybersecurity) มักถูกมองว่าเป็นเพียงหน้าที่ทางเทคนิคหรือการทำตามรายการตรวจสอบข้อบังคับ (Compliance checklists) เท่านั้น แต่ในปัจจุบัน แนวคิดนี้ได้เปลี่ยนไปอย่างสิ้นเชิง ความปลอดภัยทางไซเบอร์ไม่ได้เป็นเพียงเรื่องของการป้องกันอีกต่อไป แต่มันคือกลไกสำคัญในการขับเคลื่อนคุณค่า ความยืดหยุ่น และการเติบโตของธุรกิจ
เมื่อเทคโนโลยีอย่าง AI, คลาวด์ และควอนตัม ได้เข้ามาเพิ่มความซับซ้อนและขยาย "พื้นที่การโจมตี" (Attack surface) ให้กว้างขึ้น ผู้นำไอทีหรือ CIO จึงมีหน้าที่สำคัญในการเชื่อมโยงการลงทุนด้านความปลอดภัยเข้ากับผลลัพธ์ทางธุรกิจอย่างชัดเจน
จาก "การป้องกันที่สมบูรณ์แบบ" สู่ "ความยืดหยุ่นของธุรกิจ"
ในโลกที่ระบบนิเวศดิจิทัลมีความซับซ้อนและภัยคุกคามถูกขับเคลื่อนด้วย AI การพยายามสร้างการป้องกันที่สมบูรณ์แบบไร้รอยรั่วนั้นแทบจะเป็นไปไม่ได้เลย สิ่งที่คณะกรรมการบริษัท (Board of Directors) ให้ความสำคัญในยุคนี้คือ "ความยืดหยุ่น (Resilience)" หรือความสามารถขององค์กรในการลดผลกระทบให้เหลือน้อยที่สุดและสามารถฟื้นตัวได้อย่างรวดเร็วเมื่อเกิดเหตุการณ์ไม่คาดฝัน
จากข้อมูลพบว่า 93% ของคณะกรรมการบริษัทมองว่าความเสี่ยงทางไซเบอร์เป็นภัยคุกคามต่อมูลค่าของผู้ถือหุ้น และ 61% ของ CIO เริ่มปฏิบัติต่อความปลอดภัยทางไซเบอร์ในฐานะผลลัพธ์ทางธุรกิจแล้ว องค์กรที่สามารถปกป้องความต่อเนื่องทางธุรกิจและปรับตัวได้ดี คือองค์กรที่จะสามารถรักษาความได้เปรียบทางการแข่งขันไว้ได้
AI กับความท้าทายใหม่ที่ระบบแบบเดิมรับมือไม่ได้
การมาถึงของ Generative AI…
ในยุคที่ AI แชทบอทกลายเป็นเครื่องมือในชีวิตประจำวัน คำถามที่หลายคนยังไม่ได้ถามคือ "ข้อมูลที่เราพิมพ์ลงไปนั้น ปลอดภัยแค่ไหน?" อ. ปริญญา หอมเอนก ได้ให้ข้อมูลสำคัญในรายการ Money Chat Thailand โดยครอบคลุมทั้งความเสี่ยงด้านความเป็นส่วนตัว อันตรายจากการใช้แอปพลิเคชัน ข้อเสนอแนะต่อโครงการ AI Passport ของไทย และแนวทางป้องกันตนเองเบื้องต้น
ความเป็นส่วนตัวไม่มีอยู่จริงเมื่อคุยกับ AI
อ. ปริญญา หอมเอนก เปรียบเทียบสถานการณ์ที่หลายคนอาจไม่เคยนึกถึงว่า
"เวลาเราพิมพ์ข้อความหา AI แม้เราจะคิดว่าอยู่คนเดียวในห้อง แต่ในระบบหลังบ้านเปรียบเสมือนมีคน 10-100 คนยืนอยู่ข้างหลังและจ้องมองสิ่งที่เราพิมพ์ตลอดเวลา"
งานวิจัยที่น่าตกใจจาก University of California, Davis
อ้างอิงงานวิจัยจาก University of California, Davis พบว่า "จากการทดสอบแชทบอท 20 ตัว มีถึง 17 ตัวแชร์ข้อมูลกับบุคคลที่สาม โดยในจำนวนนี้มีบางรายที่ถึงขั้นส่งเนื้อหาบทสนทนาออกไป"
ไม่ผิดกฎหมาย PDPA
หลายคนอาจสงสัยว่าการกระทำเหล่านี้ผิดกฎหมายหรือไม่ อ.ปริญญา อธิบายว่า…