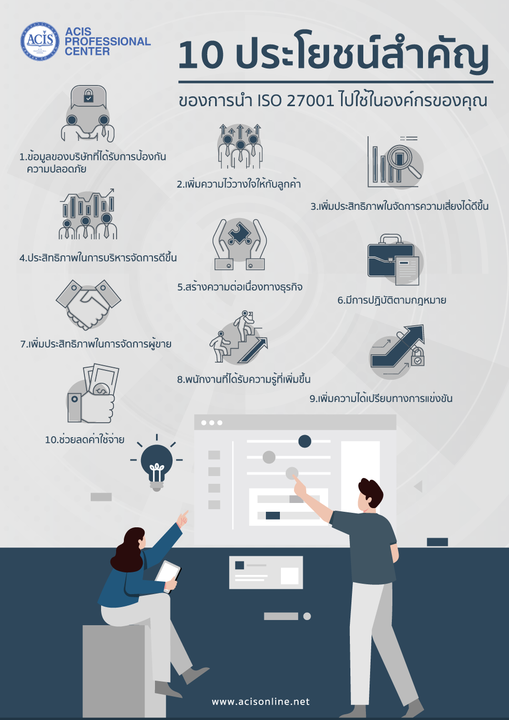
10 ประโยชน์สำคัญของ ISO 27001 ที่องค์กรควรรู้ เพื่อยกระดับความปลอดภัยของข้อมูล
ในยุคที่ข้อมูลกลายเป็นทรัพย์สินสำคัญขององค์กร ภัยคุกคามทางไซเบอร์ไม่ได้ส่งผลกระทบเฉพาะระบบ IT เท่านั้น แต่ยังอาจสร้างความเสียหายต่อการดำเนินธุรกิจ ความเชื่อมั่นของลูกค้า และชื่อเสียงขององค์กร การมีระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศที่ได้มาตรฐานจึงเป็นเรื่องสำคัญสำหรับธุรกิจทุกขนาด
ISO 27001 หรือชื่ออย่างเป็นทางการว่า ISO/IEC 27001 เป็นมาตรฐานสากลสำหรับระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ (Information Security Management System: ISMS) ที่ช่วยให้องค์กรสามารถระบุ ประเมิน และจัดการความเสี่ยงด้านความปลอดภัยของข้อมูลอย่างเป็นระบบ
ประโยชน์ ISO 27001 ไม่ได้จำกัดอยู่เพียงการป้องกันข้อมูลรั่วไหล แต่ยังครอบคลุมถึงการเพิ่มประสิทธิภาพการทำงาน การสร้างความเชื่อมั่นให้คู่ค้า การสนับสนุนการปฏิบัติตามกฎหมาย และการสร้างความได้เปรียบทางการแข่งขันในระยะยาว
บทความนี้จะพาไปทำความเข้าใจ 10 ประโยชน์สำคัญของ ISO 27001 พร้อมตัวอย่างการนำไปประยุกต์ใช้ในองค์กรจริง และข้อมูลเกี่ยวกับมาตรฐาน ISO/IEC 27001:2022
ISO 27001 คืออะไร และเกี่ยวข้องกับ ISMS อย่างไร?
ISO/IEC 27001 เป็นมาตรฐานสากลที่กำหนดข้อกำหนดสำหรับการจัดตั้ง ดำเนินการ บำรุงรักษา และปรับปรุงระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ หรือ ISMS อย่างต่อเนื่อง
ระบบ ISMS ไม่ได้มุ่งเน้นเพียงการติดตั้ง Firewall หรือระบบ Antivirus แต่เป็นการบริหารจัดการความปลอดภัยของข้อมูลในภาพรวม ทั้งด้านบุคลากร กระบวนการทำงาน เทคโนโลยี และนโยบายขององค์กร
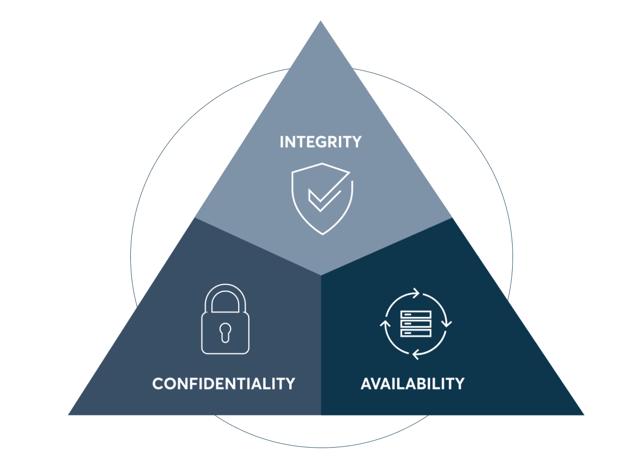
มาตรฐานนี้ให้ความสำคัญกับหลักการรักษาความปลอดภัยของข้อมูล 3 ประการ ได้แก่
- Confidentiality (การรักษาความลับ): ป้องกันไม่ให้บุคคลที่ไม่ได้รับอนุญาตเข้าถึงข้อมูล
- Integrity (ความถูกต้องครบถ้วน): ป้องกันไม่ให้ข้อมูลถูกแก้ไขหรือทำลายโดยไม่ได้รับอนุญาต
- Availability (ความพร้อมใช้งาน): ทำให้ข้อมูลและระบบสารสนเทศพร้อมใช้งานเมื่อจำเป็น
การนำ ISO 27001 มาใช้จึงช่วยให้องค์กรบริหารความเสี่ยงอย่างเป็นระบบ โดยพิจารณาว่าสินทรัพย์ข้อมูลใดมีความสำคัญ มีความเสี่ยงจากอะไร และควรใช้มาตรการใดในการลดความเสี่ยงให้อยู่ในระดับที่ยอมรับได้
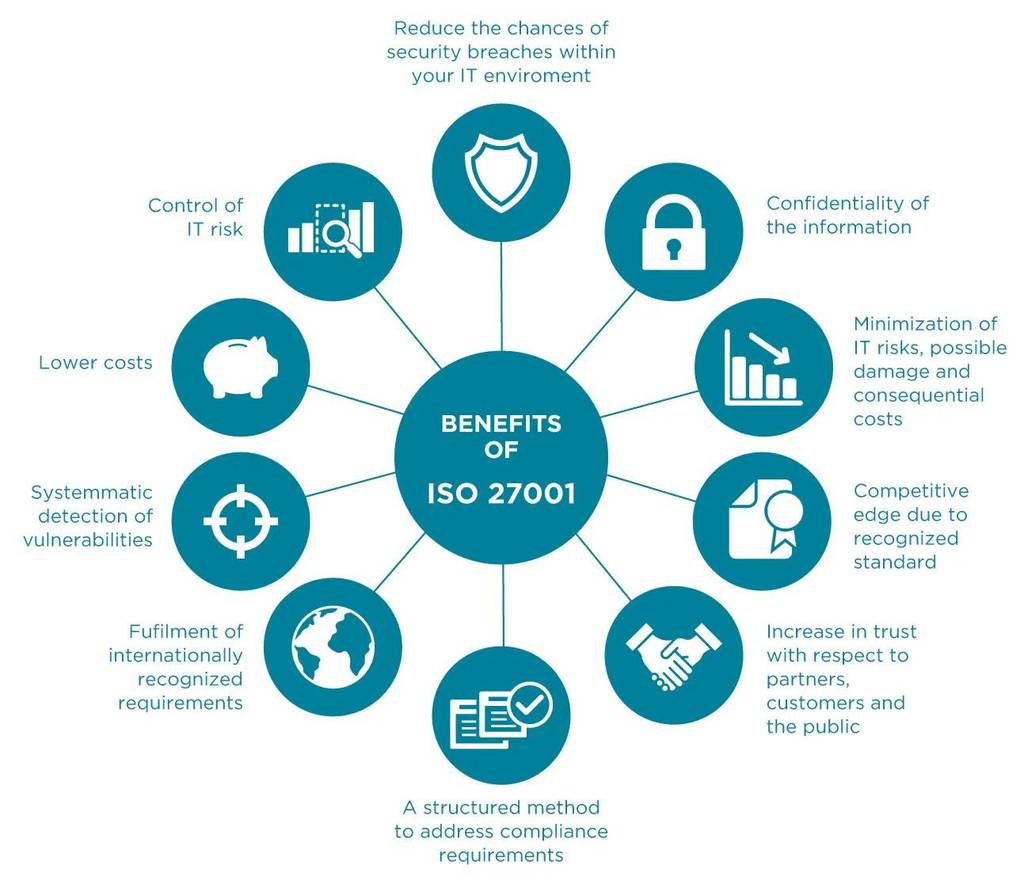
10 ประโยชน์สำคัญของ ISO 27001 สำหรับองค์กร
1. ยกระดับการปกป้องข้อมูลสำคัญขององค์กร
ข้อมูลลูกค้า ข้อมูลพนักงาน ข้อมูลทางการเงิน และความลับทางธุรกิจ ล้วนเป็นสินทรัพย์ที่องค์กรต้องปกป้อง หากข้อมูลเหล่านี้รั่วไหล ถูกแก้ไข หรือสูญหาย อาจส่งผลกระทบต่อทั้งการดำเนินงานและความเชื่อมั่นของผู้มีส่วนได้ส่วนเสีย
ISO 27001 ช่วยให้องค์กรกำหนดมาตรการควบคุมที่เหมาะสมกับความเสี่ยง เช่น การจำกัดสิทธิ์เข้าถึงข้อมูล การเข้ารหัส การสำรองข้อมูล และการกำหนดแนวทางจัดการข้อมูลสำคัญ
ตัวอย่าง: บริษัทที่จัดเก็บข้อมูลลูกค้าบนระบบ Cloud สามารถประเมินความเสี่ยงของการเข้าถึงข้อมูล กำหนดสิทธิ์ตามหน้าที่งาน และตรวจสอบกิจกรรมที่เกี่ยวข้อง เพื่อลดโอกาสเกิดเหตุการณ์ข้อมูลรั่วไหล
2. เพิ่มความเชื่อมั่นให้ลูกค้าและคู่ค้าทางธุรกิจ
ลูกค้าและคู่ค้าในปัจจุบันให้ความสำคัญกับการรักษาความปลอดภัยของข้อมูลมากขึ้น โดยเฉพาะองค์กรที่ต้องแลกเปลี่ยนข้อมูลสำคัญผ่านระบบดิจิทัล
การนำ ISO 27001 มาใช้ช่วยแสดงให้เห็นว่าองค์กรมีแนวทางบริหารความมั่นคงปลอดภัยสารสนเทศอย่างเป็นระบบ และหากผ่านการตรวจรับรองจากหน่วยงานที่เหมาะสม ก็สามารถใช้การรับรองเป็นหลักฐานสนับสนุนความเชื่อมั่นของผู้มีส่วนได้ส่วนเสียได้
ตัวอย่าง: บริษัทผู้ให้บริการ Cloud หรือ Outsourcing อาจใช้ใบรับรอง ISO/IEC 27001 ประกอบการประเมินผู้ให้บริการของลูกค้าองค์กร เพื่อแสดงว่ามีกระบวนการจัดการความปลอดภัยของข้อมูลตามข้อกำหนดมาตรฐาน
อย่างไรก็ตาม การได้รับการรับรองไม่ได้หมายความว่าองค์กรจะปลอดภัยจากภัยไซเบอร์ทุกประเภท แต่เป็นการยืนยันว่ามีระบบบริหารจัดการตามขอบเขตที่ได้รับการรับรอง
3. เพิ่มประสิทธิภาพในการบริหารความเสี่ยงด้านความปลอดภัย
หนึ่งในประโยชน์สำคัญของ ISO 27001 คือการทำให้องค์กรเปลี่ยนจากการแก้ไขปัญหาเมื่อเกิดเหตุการณ์ มาเป็นการประเมินและจัดการความเสี่ยงเชิงรุก
องค์กรสามารถระบุสินทรัพย์ที่สำคัญ วิเคราะห์ภัยคุกคามและช่องโหว่ ประเมินระดับความเสี่ยง และกำหนดมาตรการจัดการตามความเหมาะสม พร้อมทบทวนความเสี่ยงอย่างต่อเนื่อง
ตัวอย่าง: องค์กรที่ใช้ระบบ ERP สามารถประเมินความเสี่ยงจากบัญชีผู้ใช้งานที่มีสิทธิ์สูง การตั้งค่าระบบผิดพลาด หรือการถูกโจมตีด้วย Ransomware ก่อนจัดลำดับความสำคัญของมาตรการป้องกัน
แนวทางนี้ยังช่วยให้ผู้บริหารตัดสินใจลงทุนด้านความปลอดภัยโดยอ้างอิงระดับความเสี่ยงและผลกระทบทางธุรกิจ แทนการเลือกใช้เทคโนโลยีตามกระแสเพียงอย่างเดียว
4. เพิ่มประสิทธิภาพของกระบวนการบริหารจัดการภายในองค์กร
การนำ ISO 27001 มาใช้ช่วยให้องค์กรทบทวนกระบวนการทำงานที่เกี่ยวข้องกับความปลอดภัยของข้อมูล และกำหนดหน้าที่ความรับผิดชอบให้ชัดเจนมากขึ้น
ตัวอย่างเช่น การจัดการสิทธิ์ผู้ใช้งาน การอนุมัติการเข้าถึงข้อมูล การควบคุมเอกสาร การบริหารการเปลี่ยนแปลงระบบ และการรายงานเหตุการณ์ด้านความมั่นคงปลอดภัยสารสนเทศ
เมื่อกระบวนการเหล่านี้มีผู้รับผิดชอบ มีขั้นตอนที่เหมาะสม และสามารถตรวจสอบย้อนกลับได้ ก็อาจช่วยลดความซ้ำซ้อนและลดข้อผิดพลาดในการปฏิบัติงาน
ตัวอย่าง: เมื่อพนักงานลาออก ฝ่าย HR และ IT สามารถดำเนินการตามกระบวนการยกเลิกสิทธิ์การเข้าถึงระบบที่กำหนดไว้ ลดความเสี่ยงจากบัญชีผู้ใช้งานที่ยังคงเปิดใช้งานโดยไม่จำเป็น
5. เสริมความพร้อมในการรับมือเหตุการณ์และความต่อเนื่องทางธุรกิจ
เหตุการณ์ด้านความปลอดภัย เช่น Ransomware ระบบถูกโจมตี หรือข้อมูลสำคัญไม่สามารถเข้าถึงได้ อาจทำให้องค์กรหยุดดำเนินธุรกิจและเกิดความเสียหายทางการเงิน
ISO 27001 ช่วยสนับสนุนการวางแผนเตรียมความพร้อมด้านความปลอดภัย การจัดการเหตุการณ์ และมาตรการรักษาความพร้อมใช้งานของข้อมูลและระบบที่สำคัญ
ตัวอย่าง: บริษัท E-Commerce ที่มีระบบสั่งซื้อออนไลน์อาจกำหนดกระบวนการสำรองและกู้คืนข้อมูล ทดสอบแผนการกู้คืนระบบ และกำหนดผู้รับผิดชอบเมื่อเกิดเหตุการณ์โจมตีทางไซเบอร์
อย่างไรก็ตาม ISO 27001 ไม่ได้ทดแทนระบบบริหารความต่อเนื่องทางธุรกิจทั้งหมด หากองค์กรต้องการระบบบริหารความต่อเนื่องทางธุรกิจโดยเฉพาะ อาจพิจารณามาตรฐาน ISO 22301 ร่วมด้วย
6. สนับสนุนการปฏิบัติตามกฎหมายและข้อกำหนดที่เกี่ยวข้อง
องค์กรต้องดำเนินงานภายใต้กฎหมาย ระเบียบ และข้อกำหนดด้านข้อมูลที่เกี่ยวข้องกับธุรกิจของตน เช่น พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (PDPA) รวมถึงข้อกำหนดของลูกค้าและหน่วยงานกำกับดูแล
ISO 27001 ช่วยให้องค์กรมีกระบวนการระบุและติดตามข้อกำหนดที่เกี่ยวข้อง พร้อมกำหนดมาตรการด้านความมั่นคงปลอดภัยสารสนเทศเพื่อสนับสนุนการปฏิบัติตามข้อกำหนดเหล่านั้น
ตัวอย่าง: องค์กรที่จัดเก็บข้อมูลส่วนบุคคลสามารถใช้กระบวนการบริหารความเสี่ยงและมาตรการควบคุมการเข้าถึงข้อมูลของ ISO 27001 ร่วมกับมาตรการด้านการคุ้มครองข้อมูลส่วนบุคคลตาม PDPA
ทั้งนี้ การได้รับใบรับรอง ISO 27001 ไม่ได้หมายความว่าองค์กรปฏิบัติตาม PDPA หรือกฎหมายทุกฉบับโดยอัตโนมัติ แต่ช่วยสร้างพื้นฐานด้านการจัดการความปลอดภัยของข้อมูลที่นำไปต่อยอดได้
7. เพิ่มประสิทธิภาพในการบริหารผู้ให้บริการและคู่ค้าภายนอก
องค์กรจำนวนมากใช้บริการจากผู้ให้บริการภายนอก เช่น Cloud Provider, Software Vendor, Data Center และบริษัท Outsourcing ซึ่งอาจมีสิทธิ์เข้าถึงข้อมูลหรือระบบสำคัญ
หากไม่มีการบริหารความเสี่ยงของผู้ให้บริการอย่างเหมาะสม ปัญหาด้านความปลอดภัยที่เกิดจากบุคคลภายนอกอาจส่งผลกระทบถึงองค์กรได้
ISO 27001 สนับสนุนการกำหนดข้อกำหนดด้านความปลอดภัย การประเมินความเสี่ยงของผู้ให้บริการ การจัดทำข้อตกลง และการติดตามประสิทธิผลของมาตรการควบคุมที่เกี่ยวข้อง
ตัวอย่าง: ก่อนใช้บริการระบบ Cloud ใหม่ องค์กรสามารถประเมินแนวทางปกป้องข้อมูลของผู้ให้บริการ ตรวจสอบขอบเขตการรับรองที่เกี่ยวข้อง และกำหนดความรับผิดชอบด้านความปลอดภัยไว้ในสัญญา
8. ส่งเสริมความรู้และสร้างวัฒนธรรมความปลอดภัยให้พนักงาน
ความเสี่ยงด้าน Cybersecurity ไม่ได้เกิดจากช่องโหว่ทางเทคนิคเพียงอย่างเดียว แต่ยังเกิดจากพฤติกรรมของบุคลากร เช่น การคลิกลิงก์ Phishing การใช้รหัสผ่านที่ไม่เหมาะสม หรือการส่งข้อมูลสำคัญผิดช่องทาง
ISO 27001 ให้ความสำคัญกับความตระหนักรู้ ความสามารถ และการสื่อสารด้านความปลอดภัยของบุคลากรที่เกี่ยวข้อง
องค์กรจึงควรมีการฝึกอบรมและสื่อสารแนวปฏิบัติที่เหมาะสมกับบทบาทของพนักงาน พร้อมประเมินประสิทธิผลของกิจกรรมเหล่านั้น
ตัวอย่าง: องค์กรอาจจัดกิจกรรมจำลอง Phishing Email เพื่อฝึกให้พนักงานสังเกตอีเมลหลอกลวง และทบทวนวิธีรายงานเหตุการณ์ต้องสงสัยไปยังทีม IT Security
การสร้างวัฒนธรรมความปลอดภัยอย่างต่อเนื่องช่วยลดความเสี่ยงที่เกิดจากความผิดพลาดของบุคลากร และทำให้การรักษาความปลอดภัยเป็นความรับผิดชอบร่วมกันของทั้งองค์กร
9. สร้างความได้เปรียบทางการแข่งขันและโอกาสทางธุรกิจ
ในการจัดซื้อจัดจ้างหรือคัดเลือกผู้ให้บริการ โดยเฉพาะธุรกิจที่เกี่ยวข้องกับเทคโนโลยีและข้อมูลสำคัญ ลูกค้าองค์กรบางแห่งอาจกำหนดให้ผู้ให้บริการต้องมีระบบบริหารความมั่นคงปลอดภัยสารสนเทศหรือใบรับรอง ISO 27001
การมีระบบ ISMS ที่เหมาะสมและได้รับการรับรองตามขอบเขตที่เกี่ยวข้องจึงอาจช่วยเพิ่มความน่าเชื่อถือและสนับสนุนการเข้าร่วมกระบวนการคัดเลือกผู้ให้บริการ
ตัวอย่าง: บริษัท Software Development ที่ต้องการให้บริการแก่ธนาคารหรือบริษัทขนาดใหญ่อาจพบว่าลูกค้ากำหนดข้อกำหนดด้านความปลอดภัยของข้อมูลไว้ในกระบวนการประเมิน Vendor
การมีมาตรฐาน ISO 27001 อาจช่วยให้องค์กรเตรียมเอกสารและหลักฐานด้านความปลอดภัยเพื่อประกอบการประเมินได้อย่างเป็นระบบ
อย่างไรก็ตาม ความได้เปรียบทางธุรกิจขึ้นอยู่กับข้อกำหนดของลูกค้า ขอบเขตการรับรอง และความสามารถในการดำเนินงานของแต่ละองค์กร ไม่ใช่ผลลัพธ์ที่เกิดขึ้นโดยอัตโนมัติ
10. ลดโอกาสเกิดความเสียหายและค่าใช้จ่ายจากเหตุการณ์ด้านความปลอดภัย
เหตุการณ์ข้อมูลรั่วไหลหรือระบบหยุดทำงานอาจสร้างต้นทุนที่องค์กรไม่ได้คาดการณ์ไว้ เช่น ค่าใช้จ่ายในการกู้คืนระบบ การตรวจสอบเหตุการณ์ การแก้ไขปัญหา และผลกระทบจากการหยุดให้บริการ
ISO 27001 ช่วยให้องค์กรประเมินความเสี่ยงและจัดลำดับความสำคัญของมาตรการรักษาความปลอดภัย เพื่อให้สามารถวางแผนการใช้ทรัพยากรได้อย่างเหมาะสม
ตัวอย่าง: หากองค์กรประเมินแล้วว่าระบบฐานข้อมูลลูกค้ามีความสำคัญสูง ก็สามารถให้ความสำคัญกับมาตรการสำรองข้อมูล การจำกัดสิทธิ์ และการทดสอบการกู้คืนระบบก่อนการลงทุนในมาตรการที่มีความจำเป็นต่ำกว่า
แม้การจัดทำ ISO 27001 จะมีต้นทุนในการดำเนินงาน การฝึกอบรม และการตรวจประเมิน แต่การบริหารความเสี่ยงที่มีประสิทธิผลอาจช่วยลดโอกาสและผลกระทบจากเหตุการณ์ด้านความปลอดภัยในระยะยาวได้
ตัวอย่างการนำ ISO 27001 ไปใช้ในธุรกิจแต่ละประเภท
มาตรฐาน ISO 27001 สามารถนำไปประยุกต์ใช้ได้กับองค์กรหลายประเภท โดยต้องพิจารณาความเสี่ยงและบริบทของแต่ละธุรกิจ
ธุรกิจการเงินและธนาคาร
ให้ความสำคัญกับข้อมูลธุรกรรม ข้อมูลลูกค้า การควบคุมสิทธิ์เข้าถึงระบบ และการติดตามเหตุการณ์ด้านความปลอดภัย
ธุรกิจโรงพยาบาลและบริการสุขภาพ
มุ่งปกป้องข้อมูลสุขภาพและประวัติผู้ป่วย รวมถึงรักษาความพร้อมใช้งานของระบบสารสนเทศทางการแพทย์ที่จำเป็นต่อการให้บริการ
ธุรกิจเทคโนโลยีสารสนเทศและ Cloud Service
ให้ความสำคัญกับการบริหารสิทธิ์ผู้ใช้งาน การปกป้องข้อมูลของลูกค้า การจัดการช่องโหว่ และการบริหารความปลอดภัยของบริการที่ส่งมอบ
ธุรกิจ E-Commerce และค้าปลีก
มุ่งปกป้องข้อมูลลูกค้าและระบบสั่งซื้อออนไลน์ พร้อมจัดการความเสี่ยงจากผู้ให้บริการภายนอกและระบบที่เชื่อมต่อกัน
ภาคอุตสาหกรรมและการผลิต
ให้ความสำคัญกับการรักษาความลับทางธุรกิจ ข้อมูลการผลิต ระบบสารสนเทศที่สนับสนุนการดำเนินงาน และความเสี่ยงจากการเชื่อมต่อระบบ IT กับระบบปฏิบัติการอื่น ๆ
ตัวอย่างเหล่านี้เป็นแนวทางการประยุกต์ใช้ ไม่ใช่กรณีศึกษาผลสำเร็จที่ยืนยันจากองค์กรใดองค์กรหนึ่ง
ISO/IEC 27001:2022 มีความสำคัญอย่างไร?
มาตรฐาน ISO/IEC 27001:2022 เป็นฉบับปรับปรุงที่เผยแพร่ในเดือนตุลาคม 2022 โดยแทนที่ ISO/IEC 27001:2013 และปรับให้สอดคล้องกับแนวทางการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศในปัจจุบัน
การเปลี่ยนแปลงสำคัญ ได้แก่
- การปรับโครงสร้างและเนื้อหามาตรฐานให้สอดคล้องกับมาตรฐานระบบบริหารจัดการอื่น
- การปรับ Annex A ให้สอดคล้องกับ ISO/IEC 27002:2022
- การจัดกลุ่มมาตรการควบคุมใน Annex A เป็น 4 กลุ่ม ได้แก่ Organizational, People, Physical และ Technological Controls
- การปรับจำนวนมาตรการควบคุมอ้างอิงใน Annex A จาก 114 มาตรการในฉบับก่อนหน้า เหลือ 93 มาตรการ โดยมีการรวม ปรับปรุง และเพิ่มมาตรการบางส่วน
นอกจากนี้ ยังมี ISO/IEC 27001:2022/Amd 1:2024 ซึ่งเพิ่มเติมประเด็นการพิจารณาความเกี่ยวข้องของการเปลี่ยนแปลงสภาพภูมิอากาศกับบริบทองค์กรและผู้มีส่วนได้ส่วนเสีย
การนำมาตรฐานไปใช้ควรพิจารณาข้อกำหนดที่เกี่ยวข้องกับบริบทขององค์กร และเลือกใช้มาตรการควบคุมตามผลการประเมินและจัดการความเสี่ยง ไม่ใช่ดำเนินการทุกมาตรการโดยไม่คำนึงถึงความจำเป็น
คำถามที่พบบ่อยเกี่ยวกับ ISO 27001
ISO 27001 เหมาะกับองค์กรประเภทใด?
ISO 27001 สามารถประยุกต์ใช้ได้กับองค์กรทุกขนาดและทุกประเภทธุรกิจ ไม่ว่าจะเป็นหน่วยงานภาครัฐ บริษัทเอกชน ธุรกิจเทคโนโลยี หรือองค์กรที่ดูแลข้อมูลสำคัญ โดยสามารถกำหนดขอบเขต ISMS ให้เหมาะสมกับลักษณะการดำเนินงานได้
ISO 27001 กับ ISMS แตกต่างกันอย่างไร?
ISO/IEC 27001 คือมาตรฐานที่กำหนดข้อกำหนดของระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ ส่วน ISMS คือระบบบริหารจัดการที่องค์กรจัดตั้งและดำเนินการตามขอบเขตที่กำหนด
องค์กรต้องขอใบรับรอง ISO 27001 หรือไม่?
ไม่จำเป็นสำหรับทุกองค์กร องค์กรสามารถนำข้อกำหนดของมาตรฐานไปใช้เพื่อพัฒนาระบบ ISMS โดยไม่ขอรับการรับรองก็ได้ แต่หากต้องการแสดงผลการตรวจประเมินจากหน่วยงานภายนอก ก็สามารถเข้าสู่กระบวนการตรวจรับรองตามขอบเขตที่กำหนด
ISO 27001 สามารถป้องกัน Cyber Attack ได้ทั้งหมดหรือไม่?
ไม่สามารถรับประกันได้ว่าจะป้องกันการโจมตีได้ทุกประเภท แต่ช่วยให้องค์กรมีกระบวนการระบุ ประเมิน และจัดการความเสี่ยง รวมถึงปรับปรุงมาตรการรักษาความปลอดภัยอย่างต่อเนื่อง
ยกระดับความมั่นคงปลอดภัยสารสนเทศด้วยบริการ ISO 27001 จาก ACIS
การนำ ISO 27001 มาใช้ให้เกิดประสิทธิผลไม่ใช่เพียงการจัดทำเอกสารเพื่อรับการตรวจประเมิน แต่ต้องอาศัยความเข้าใจในกระบวนการธุรกิจ การบริหารความเสี่ยง และการนำมาตรการควบคุมไปใช้จริงอย่างเหมาะสม
ACIS Professional Center ให้บริการที่ปรึกษาด้านระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศตามมาตรฐาน ISO/IEC 27001 ครอบคลุมการประเมินความพร้อม (Gap Assessment) การประเมินความเสี่ยง (Risk Assessment) การกำหนดมาตรการควบคุม การจัดทำนโยบายและเอกสารที่เกี่ยวข้อง ตลอดจนการเตรียมความพร้อมสำหรับการตรวจรับรอง
องค์กรที่ต้องการยกระดับความปลอดภัยของข้อมูลสามารถศึกษารายละเอียดเพิ่มเติมได้ที่บริการที่ปรึกษา ISO/IEC 27001 ของ ACIS
รับชมเพิ่มเติม: Podcast EP 17 เกี่ยวกับมาตรฐาน ISO 27001
การบริหารความปลอดภัยของข้อมูลที่ดีไม่ได้จบลงเมื่อได้รับใบรับรอง แต่ต้องอาศัยการติดตาม ประเมิน และปรับปรุงอย่างต่อเนื่อง เพื่อให้องค์กรพร้อมรับมือกับความเสี่ยงที่เปลี่ยนแปลงไปในอนาคต