ความโปร่งใส (Transparency) ได้กลายเป็นหนึ่งในประเด็นที่ร้อนแรงที่สุดในยุคที่เทคโนโลยีปัญญาประดิษฐ์ (AI) เข้ามามีบทบาทสำคัญในทุกภาคส่วน หลายองค์กรพยายามผลักดันการใช้งาน AI เพื่อเพิ่มประสิทธิภาพการทำงาน แต่คำถามสำคัญที่ตามมาและมักสร้างความกังวลใจให้กับผู้บริหาร รวมถึงผู้ปฏิบัติงาน IT และ Cybersecurity คือ เราจะเปิดเผยข้อมูลระบบ AI อย่างไรให้มีความโปร่งใสที่เหมาะสม โดยไม่สร้างความเสี่ยงใหม่ด้านความมั่นคงปลอดภัย หรือละเมิดความเป็นส่วนตัวของข้อมูล
มาตรฐานสากล ISO/IEC 22989:2022 ได้วางรากฐานและกรอบแนวคิดสำคัญเกี่ยวกับ “ความโปร่งใสของระบบ AI” ไว้อย่างเป็นระบบ บทความนี้จะพาทุกคนไปเจาะลึกนิยามอย่างเป็นสากล รวมถึงเช็กรายการข้อมูลที่องค์กรควรสื่อสารและเปิดเผยแก่ผู้มีส่วนได้ส่วนเสีย (Stakeholders) เพื่อสร้างความเชื่อมั่นอย่างมีธรรมาภิบาล
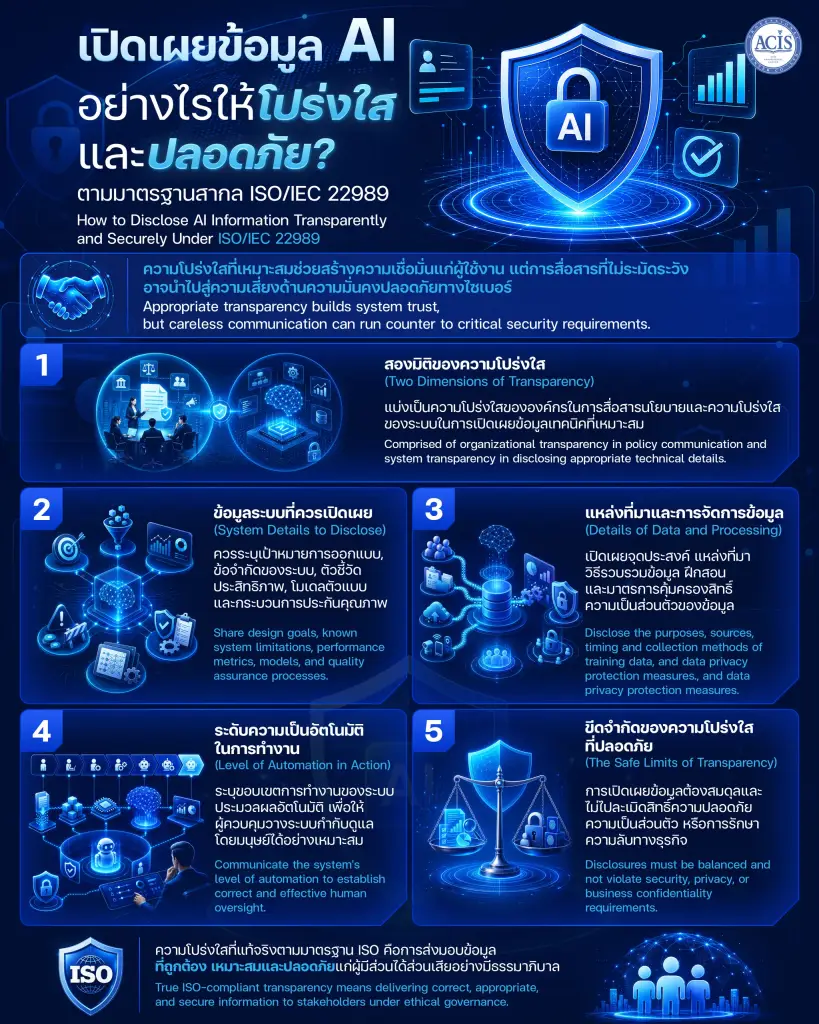
ทำความเข้าใจ “ความโปร่งใส” 2 ด้านตามมาตรฐาน ISO/IEC 22989
มาตรฐาน ISO/IEC 22989 แบ่งมุมมองด้านความโปร่งใสออกเป็น 2 มิติหลัก ซึ่งองค์กรจำเป็นต้องทำความเข้าใจเพื่อสร้างนโยบายการเปิดเผยข้อมูลที่ครอบคลุม:
1. ความโปร่งใสในระดับองค์กร (Organizational Transparency)
ความโปร่งใสในระดับนี้คือคุณสมบัติขององค์กรในการสื่อสารกิจกรรมและการตัดสินใจที่เหมาะสมไปยังผู้มีส่วนได้ส่วนเสียที่เกี่ยวข้อง โดยข้อมูลเหล่านี้ต้องถูกส่งมอบในลักษณะที่ครอบคลุม เข้าถึงได้ และสามารถทำความเข้าใจได้ง่าย ซึ่งหัวใจสำคัญคือการสร้างกระบวนการสื่อสารที่ชัดเจนเกี่ยวกับจุดประสงค์และการกำกับดูแลการใช้งานเทคโนโลยีภายในองค์กร
2. ความโปร่งใสในระดับระบบ (System Transparency)
ความโปร่งใสในระดับนี้เป็นคุณสมบัติเฉพาะของตัวระบบ AI เอง โดยหมายถึงการจัดเตรียมและทำให้ “ข้อมูลที่เหมาะสม” ของระบบนั้นพร้อมใช้งานสำหรับผู้มีส่วนได้ส่วนเสียที่เกี่ยวข้อง ข้อมูลในระดับระบบนี้จะมุ่งเน้นไปที่รายละเอียดทางเทคนิค สถาปัตยกรรม และที่มาที่ไปในการประมวลผลของเทคโนโลยี
4 กลุ่มข้อมูลสำคัญที่องค์กร “ควรเปิดเผย” แก่ Stakeholders
ภายใต้ข้อกำหนดการสื่อสารความโปร่งใสของระบบ AI มาตรฐานสากลได้ระบุถึงกลุ่มข้อมูลและรายละเอียดที่องค์กรสามารถเปิดเผยแก่ผู้มีส่วนได้ส่วนเสียได้รับทราบอย่างเหมาะสม เพื่อสนับสนุนวัตถุประสงค์ในการสร้างความน่าเชื่อถือและการควบคุมดูแลโดยมนุษย์ ดังนี้:
1. ข้อมูลเกี่ยวกับตัวระบบและสถาปัตยกรรมเทคนิค (System & Architecture Details)
เพื่อช่วยให้ผู้ใช้และผู้ควบคุมระบบเข้าใจบริบทการทำงานของ AI ข้อมูลสากลระบุว่าองค์กรควรแสดงความโปร่งใสผ่านรายละเอียดเหล่านี้:
- เป้าหมายการออกแบบ (Design Goals): จุดประสงค์ในการสร้างระบบขึ้นมาเพื่อทำงานหรือแก้ปัญหาเรื่องใด
- ข้อจำกัดที่ทราบของระบบ (Known Limitations): จุดอ่อนหรือขอบเขตที่ระบบไม่สามารถประมวลผลได้อย่างมีประสิทธิภาพ ซึ่งจะช่วยลดความคาดหวังที่สูงเกินจริงและป้องกันการนำระบบไปใช้ในทางที่ผิด
- นิยามและส่วนประกอบ (Definitions & Components): รายละเอียดเชิงโครงสร้างและโมดูลต่างๆ ที่ประกอบกันขึ้นมาเป็นระบบ AI
- ทางเลือกในการออกแบบและข้อสันนิษฐาน (Design Choices & Assumptions): ข้อสมมติฐานทางเทคนิคหรือแนวคิดที่วิศวกรใช้ในการตัดสินใจออกแบบระบบตั้งแต่ระยะเริ่มต้น
- แบบจำลองและอัลกอริทึม (Models & Algorithms): ประเภทของโมเดลและอัลกอริทึมที่เลือกใช้ในการคำนวณและประมวลผล
- ประสิทธิภาพการทำงาน (Performance): ผลการวัดประสิทธิภาพและคุณภาพของผลลัพธ์ในการพยากรณ์หรือตัดสินใจ
2. รายละเอียดของข้อมูลที่นำมาใช้งาน (Details of Data Used)
เนื่องจากระบบปัญญาประดิษฐ์โดยเฉพาะ Machine Learning พัฒนาพฤติกรรมผ่านการประมวลผลข้อมูล องค์กรจึงควรเปิดเผยข้อมูลที่เกี่ยวข้องดังต่อไปนี้:
- ที่มาและการใช้งานข้อมูล (What, Where, When, Why & How): รายละเอียดว่าข้อมูลถูกรวบรวมมาจากที่ใด เมื่อไหร่ ด้วยวัตถุประสงค์ใด และถูกนำมาประยุกต์ใช้งานอย่างไรบ้าง
- แหล่งที่มาของข้อมูล (Data Sources): ความถูกต้องและแหล่งกำเนิดดั้งเดิมของชุดข้อมูลเพื่อใช้ในการตรวจสอบย้อนกลับ
- โปรโตคอลการติดฉลากข้อมูล (Labelling Protocols): ขั้นตอนและกฎเกณฑ์ที่ใช้ในการกำหนดคุณลักษณะตัวแปรเป้าหมายเพื่อนำไปเทรนโมเดล
- การปกป้องข้อมูลส่วนบุคคล (Protection of Personal Data): มาตรการรักษาความปลอดภัยของข้อมูล และกระบวนการแปลงข้อมูลเพื่อไม่ให้ระบุตัวตน (De-identification) กรณีที่ชุดข้อมูลมีการปะปนของข้อมูลระบุตัวบุคคล (PII)
3. กระบวนการสร้างและติดตั้งใช้งานจริง (Build & Deployment Processes)
ข้อมูลที่จะช่วยเพิ่มความเชื่อมั่นให้กับผู้ปฏิบัติงานหน้างานและลูกค้าผู้รับบริการ ได้แก่:
- วิธีการสร้างและติดตั้งใช้งาน (How the System was Built & Deployed): ขั้นตอนการเปลี่ยนผ่านระบบจากสภาพแวดล้อมการพัฒนาในห้องปฏิบัติการไปสู่สายการผลิตจริง
- วิธีการฝึกสอนโมเดล (Training Methods): เทคนิคเชิงระบบที่นำมาใช้จัดสรรพารามิเตอร์เพื่อให้แบบจำลองสะท้อนข้อมูลตามประสบการณ์ที่ได้รับเรียนรู้
- กระบวนการรับประกันคุณภาพ (Quality Assurance Processes): การทดสอบระบบและการประเมินประสิทธิภาพในระยะทวนสอบ (Verification & Validation) ก่อนการขึ้นระบบจริง
4. ระดับความเป็นอัตโนมัติและการประมวลผลตัดสินใจ (Level of Automation & Processing)
ข้อมูลมิตินี้จะช่วยให้ผู้ควบคุมระบบรู้ว่าตนเองต้องเข้าไปแทรกแซงหรือช่วยเหลือระบบในจุดใดบ้าง:
- ระดับความเป็นอัตโนมัติในการตัดสินใจ (Level of Automation Used to Make Decisions): การระบุขอบเขตอย่างชัดเจนว่าระบบ AI ประมวลผลและตัดสินใจได้ด้วยตนเองในดีกรีใด และส่วนใดที่จำเป็นต้องใช้ดุลยพินิจหรือการกำกับดูแลจากมนุษย์ (Human Oversight)
ข้อควรระวังสำคัญ: ข้อมูลใดบ้างที่องค์กร “ไม่ควรเปิดเผย” อย่างไม่เหมาะสม?
แม้ว่าความโปร่งใสจะเป็นสิ่งที่ดี แต่มาตรฐานสากล ISO/IEC 22989 ได้เน้นย้ำถึง “หลักการเปิดเผยข้อมูลอย่างเหมาะสม” (Appropriate Disclosure) ไว้อย่างชัดเจน โดยระบุว่า การเปิดเผยข้อมูลบางมิติอย่างไม่เหมาะสมในนามของความโปร่งใส อาจเข้าไปละเมิดข้อกำหนดสำคัญด้านความมั่นคงปลอดภัย (Security) ความเป็นส่วนตัว (Privacy) หรือการรักษาความลับทางธุรกิจ (Confidentiality)
ตัวอย่างความเสี่ยงเช่น:
- การเปิดเผยโครงสร้างโมเดลหรือจุดอ่อนของระบบโดยละเอียดแก่บุคคลทั่วไป อาจถูกผู้ไม่หวังดีนำไปใช้เป็นช่องทางในการโจมตีระบบหรือลอบป้อนข้อมูลเป็นพิษ (Data Poisoning)
- การเปิดรายละเอียดชุดข้อมูลฝึกสอนทั้งหมด อาจทำให้ข้อมูลที่เป็นความลับทางการค้า (Trade Secrets) หรือข้อมูลส่วนบุคคลที่สำคัญรั่วไหลสู่ภายนอก
ดังนั้น การดำเนินงานจริงขององค์กรจึงต้องเป็นการชั่งน้ำหนักหาความสมดุลระหว่าง “ความต้องการเปิดเผยข้อมูลเพื่อความโปร่งใส” กับ “การปกป้องระบบไอทีและทรัพย์สินทางปัญญาให้ปลอดภัยสม่ำเสมอ”
Key Takeaways
- ความโปร่งใสมี 2 ด้าน: ต้องสร้างทั้งความโปร่งใสระดับองค์กร (การสื่อสารนโยบายและการตัดสินใจที่เข้าใจง่าย) และความโปร่งใสระดับระบบ (การเปิดเผยรายละเอียดทางเทคนิคที่เหมาะสม)
- ข้อมูลระบบที่ควรโปร่งใส: ครอบคลุมตั้งแต่เป้าหมายการออกแบบ ข้อจำกัดของระบบ ประสิทธิภาพ แบบจำลอง อัลกอริทึม และโปรโตคอลการจัดการข้อมูล
- รายละเอียดข้อมูลที่เปิดเผยได้: ควรระบุที่มาที่ไปของแหล่งข้อมูลฝึกสอน วิธีการรวบรวม และขั้นตอนการปกป้องคุ้มครองสิทธิ์และความเป็นส่วนตัวของข้อมูล
- เปิดเผยอย่างระมัดระวัง: การเปิดเผยข้อมูลต้องยึดหลัก “ความเหมาะสม” โดยต้องไม่ไปลดทอนระบบรักษาความปลอดภัยทางไซเบอร์ หรือฝ่าฝืนกฎการรักษาความลับและความเป็นส่วนตัวเด็ดขาด
บทสรุป
ความโปร่งใสในมุมมองของมาตรฐานสากล ISO/IEC 22989 ไม่ใช่การเปิดหมดเปลือกทุกรายละเอียดสถาปัตยกรรมหรือสิทธิบัตรเชิงลึก แต่คือ “การสื่อสารข้อมูลที่เหมาะสม ตรงประเด็น และเข้าใจง่ายแก่ผู้มีส่วนได้ส่วนเสียอย่างปลอดภัย”
สำหรับผู้บริหารและผู้ปฏิบัติงาน IT/Cybersecurity ในองค์กรยุคใหม่ การสร้างนโยบายความโปร่งใสของ AI ที่สมดุลคือการวางมาตรฐานและแนวปฏิบัติที่ระบุชัดเจนว่า ข้อมูลส่วนใดคือจุดเด่นที่เปิดเผยเพื่อสร้างความเชื่อมั่น และข้อมูลส่วนใดที่ต้องปกป้องเพื่อความมั่นคงปลอดภัยสูงสุด การประยุกต์ใช้กรอบแนวคิดเชิงระบบจากมาตรฐานสากลนี้ จะช่วยคุ้มครองทรัพย์สิน ข้อมูล และรักษาความน่าเชื่อถือ (Trustworthiness) ขององค์กรในการใช้งาน AI ได้อย่างยั่งยืน