เมื่อ AI เข้ามาช่วยวิเคราะห์ข้อมูล วางแผนธุรกิจ และสนับสนุนการตัดสินใจที่สำคัญ ความสัมพันธ์ระหว่างองค์กรกับเทคโนโลยีก็กำลังเปลี่ยนไป ยิ่ง AI เชื่อมต่อกับข้อมูล ระบบคลาวด์ และกระบวนการทำงานมากขึ้น การเลือกใช้งาน AI ก็ยิ่งส่งผลต่อความสามารถในการควบคุมและกำหนดอนาคตขององค์กร
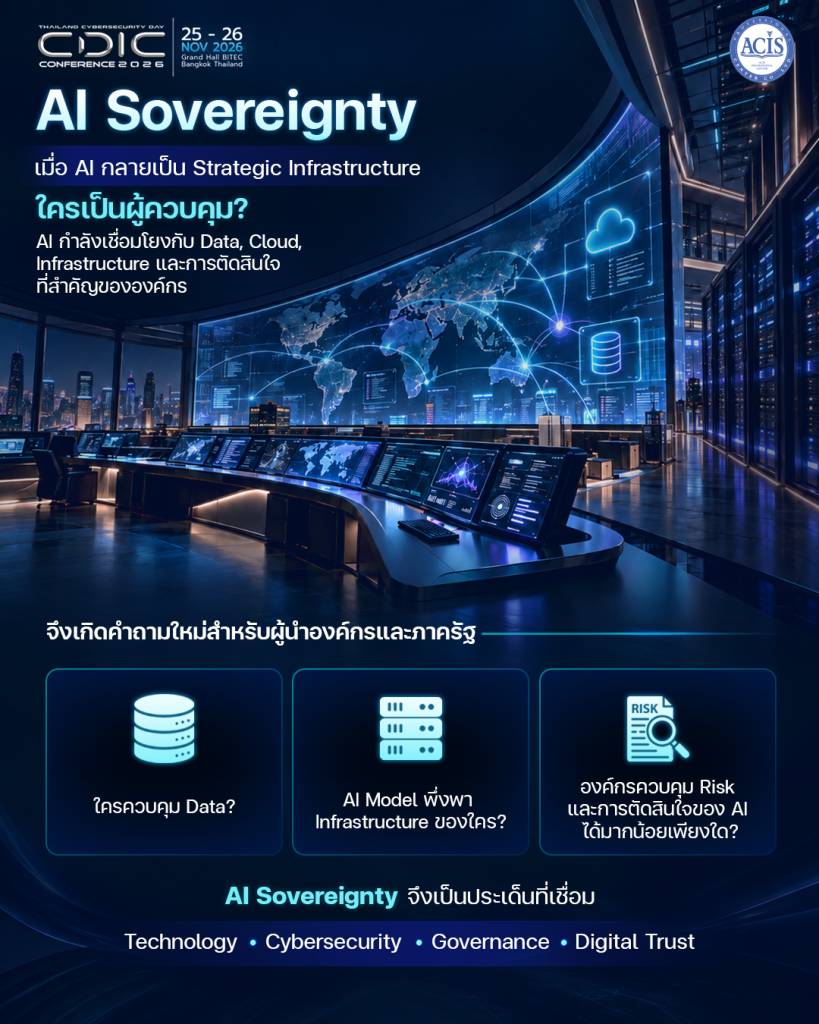
คำถามสำหรับผู้นำจึงขยายจาก “AI ช่วยให้องค์กรทำอะไรได้บ้าง?” ไปสู่ “ใครเป็นผู้ควบคุมข้อมูล โมเดล โครงสร้างพื้นฐาน และการตัดสินใจที่องค์กรกำลังพึ่งพา?”
นี่คือโจทย์ของ AI Sovereignty หรืออธิปไตยด้าน AI ซึ่งในบริบทของบทความนี้หมายถึง ความสามารถขององค์กรหรือประเทศในการกำหนดเงื่อนไข เลือกใช้ กำกับดูแล และรักษาทางเลือกเกี่ยวกับระบบ AI ที่มีความสำคัญต่อภารกิจของตน
เมื่อ AI กลายเป็น Strategic Infrastructure หรือโครงสร้างพื้นฐานเชิงยุทธศาสตร์ การประเมินความพร้อมจึงต้องครอบคลุมทั้งประสิทธิภาพ ความมั่นคงปลอดภัย ความต่อเนื่อง และอำนาจในการควบคุมการเปลี่ยนแปลง
ในระดับประเทศ OECD ให้ความสำคัญกับการประเมินความต้องการโครงสร้างพื้นฐานประมวลผล AI และการวางแผนที่คำนึงถึงอธิปไตยในระยะยาว ประเด็นนี้สะท้อนว่า ความสามารถในการเข้าถึงและบริหารทรัพยากร AI เป็นส่วนหนึ่งของการวางยุทธศาสตร์เทคโนโลยีแล้ว
สำหรับองค์กร คำถามเรื่อง “ใครควบคุม?” ควรถูกพิจารณาอย่างน้อยสี่มิติ
- Data: ใครเข้าถึงและกำหนดการใช้ข้อมูลได้? องค์กรควรมองเห็นเส้นทางของข้อมูลตั้งแต่การนำเข้า การประมวลผล การจัดเก็บ ไปจนถึงการลบ รวมถึงตรวจสอบว่าผู้ให้บริการและผู้รับช่วงบริการสามารถเข้าถึงข้อมูลใดได้บ้าง ข้อมูลถูกนำไปใช้ปรับปรุงโมเดลหรือไม่ และองค์กรสามารถกำหนดเงื่อนไขเหล่านี้ได้เพียงใด ตำแหน่งที่ตั้งของข้อมูลเป็นองค์ประกอบหนึ่ง แต่การประเมินต้องครอบคลุมสิทธิ์ผู้ดูแลระบบ การจัดการกุญแจเข้ารหัส ข้อมูลสำรอง และบันทึกการใช้งานด้วย เพื่อให้เข้าใจว่าอำนาจควบคุมข้อมูลอยู่กับใครในแต่ละขั้นตอน
- Model: ใครกำหนดความสามารถและการเปลี่ยนแปลงของ AI? โมเดลที่องค์กรใช้อาจพึ่งพาผู้ให้บริการภายนอก ทั้งด้านเวอร์ชัน ความพร้อมใช้งาน และเงื่อนไขบริการ ผู้นำจึงควรถามว่า หากโมเดลถูกปรับปรุงหรือยุติให้บริการ องค์กรจะประเมินผลกระทบและเปลี่ยนไปใช้ทางเลือกอื่นได้อย่างไร การเลือกโมเดลควรพิจารณาความสามารถในการทดสอบกับงานจริง ติดตามคุณภาพ และจัดการการเปลี่ยนแปลง การนำโมเดลมาติดตั้งเองก็ต้องประเมินภาระด้านบุคลากร การอัปเดต และการรักษาความปลอดภัยควบคู่กัน
- Infrastructure: องค์กรพึ่งพาทรัพยากรของใคร และเปลี่ยนทางเลือกได้จริงหรือไม่? AI ต้องอาศัยทรัพยากรประมวลผล ระบบจัดเก็บข้อมูล เครือข่าย และบริการประกอบหลายส่วน ความพร้อมของระบบจึงขึ้นอยู่กับห่วงโซ่การให้บริการทั้งหมด องค์กรควรประเมินผลกระทบหากบริการหยุดชะงัก ต้นทุนเปลี่ยนแปลง หรือทรัพยากรไม่เพียงพอ พร้อมทดสอบการส่งออกข้อมูลและการย้ายระบบ การมีผู้ให้บริการสำรองจะช่วยได้มากเพียงใด ขึ้นอยู่กับว่าทางเลือกนั้นรองรับข้อมูล เครื่องมือ และกระบวนการทำงานจริงได้หรือไม่
- Decision: ใครมีอำนาจอนุมัติ แทรกแซง และหยุดการทำงานของ AI? เมื่อ AI พัฒนาสู่ Agentic AI ที่สามารถเรียกใช้เครื่องมือและดำเนินงานหลายขั้นตอน องค์กรต้องกำหนดขอบเขตอำนาจอย่างชัดเจนว่า Agent ทำอะไรได้เอง กิจกรรมใดต้องผ่านมนุษย์ และใครรับผิดชอบเมื่อเกิดข้อผิดพลาด อำนาจควบคุมต้องนำไปใช้ได้จริง เช่น การเพิกถอนสิทธิ์ หยุดการทำงาน หรือเปลี่ยนไปใช้กระบวนการสำรอง พร้อมมีหลักฐานเพียงพอสำหรับตรวจสอบว่า AI เข้าถึงข้อมูลและดำเนินการใดไปแล้ว
ลองพิจารณาสถานการณ์สมมติที่องค์กรใช้ AI ช่วยตรวจเอกสารและจัดลำดับงานสำคัญ แม้ข้อมูลหลักจะถูกจัดเก็บภายในประเทศ แต่หากกระบวนการต้องเรียกใช้โมเดลภายนอก และไม่สามารถทำงานต่อเมื่อบริการนั้นหยุดลง องค์กรก็ยังมีความเสี่ยงจากการพึ่งพาที่ต้องบริหาร
ในทางกลับกัน การลงทุนโครงสร้างพื้นฐานของตนเองก็ต้องมาพร้อมทีมที่ดูแลระบบได้ ความสามารถในการประเมินโมเดล และแผนบำรุงรักษาระยะยาว ระดับการควบคุมที่เหมาะสมจึงควรสัมพันธ์กับความสำคัญของภารกิจและความเสี่ยงที่ยอมรับได้
แนวทางเริ่มต้นคือจัดทำภาพรวมว่าองค์กรใช้ AI กับงานใด ข้อมูลประเภทใด และพึ่งพาผู้ให้บริการรายใด จากนั้นจัดลำดับระบบตามผลกระทบต่อธุรกิจหรือประชาชน เพื่อกำหนดข้อกำหนดด้านข้อมูล การตรวจสอบ การเปลี่ยนผู้ให้บริการ และการดำเนินงานต่อเมื่อเกิดเหตุให้เหมาะสม
กรอบ NIST AI Risk Management Framework สนับสนุนการกำหนดบทบาทความรับผิดชอบ การบริหารความเสี่ยงจากบุคคลที่สาม และการเตรียมกระบวนการรองรับความล้มเหลวของข้อมูลหรือระบบ AI ภายนอกที่มีความเสี่ยงสูง หลักการเหล่านี้ช่วยให้องค์กรเปลี่ยนคำถามเรื่องการควบคุมไปสู่มาตรการที่ตรวจสอบได้
AI Sovereignty จึงเป็นวาระร่วมของผู้บริหาร ฝ่ายเทคโนโลยี ฝ่ายความมั่นคงปลอดภัย เจ้าของข้อมูล และฝ่ายกำกับดูแล ทุกฝ่ายต้องร่วมกันกำหนดว่าองค์กรต้องรักษาอำนาจควบคุมเรื่องใดไว้ และสามารถยอมรับการพึ่งพาจากภายนอกภายใต้เงื่อนไขใด
ความชัดเจนนี้เป็นรากฐานของ Digital Trust เพราะความเชื่อมั่นต่อ AI ต้องมีทั้งระบบที่ทำงานได้ตามวัตถุประสงค์ ผู้รับผิดชอบที่ระบุได้ และความสามารถในการแก้ไขเมื่อผลลัพธ์ไม่เป็นไปตามที่คาดหวัง
CDIC 2026 ชวนผู้นำองค์กรและภาครัฐร่วมสำรวจ AI Sovereignty ภายใต้ธีม Cyber Dominance in the Age of Agentic AI เชื่อมโยงการควบคุมข้อมูลและเทคโนโลยีเข้ากับ AI Governance, Cybersecurity และความพร้อมรับมือ Q-Day เพื่อวางแนวทางใช้ AI อย่างมั่นคงและมีความรับผิดชอบ
ร่วมแลกเปลี่ยนมุมมองและเตรียมความพร้อมไปด้วยกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ