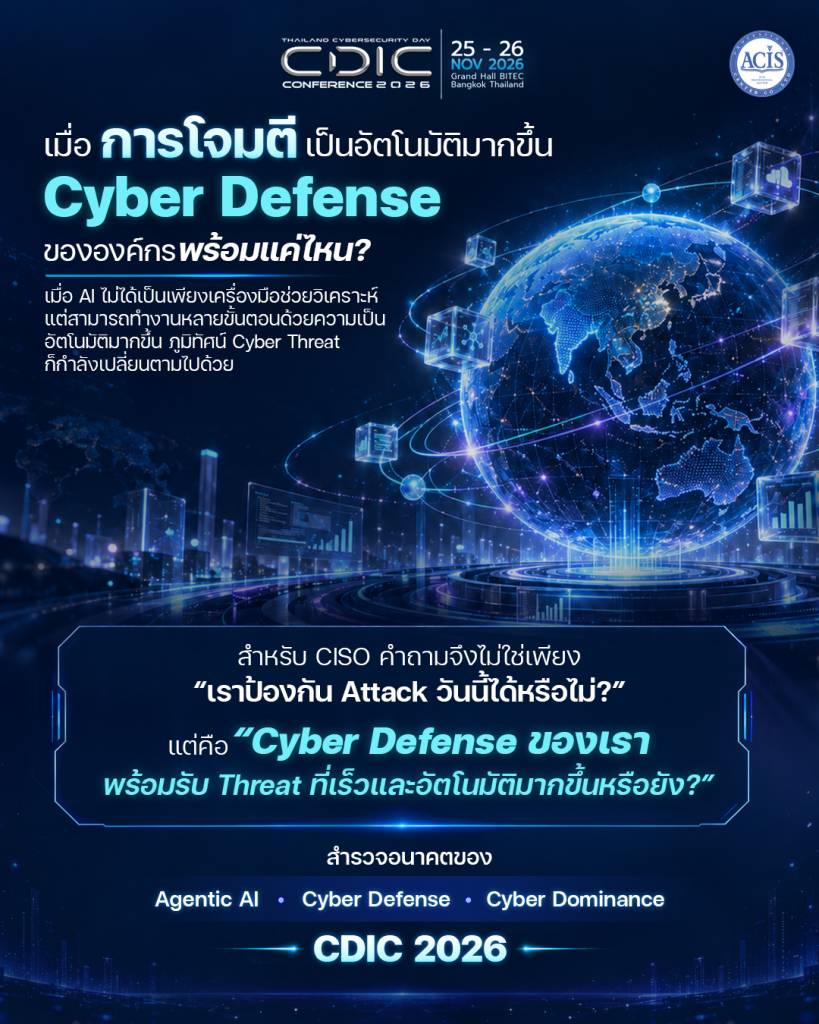
เมื่อ AI สามารถวิเคราะห์ข้อมูล วางแผน ใช้เครื่องมือ และดำเนินงานหลายขั้นตอนด้วยความเป็นอัตโนมัติมากขึ้น ภูมิทัศน์ของภัยคุกคามทางไซเบอร์ก็กำลังเปลี่ยนตามไปด้วย ความสามารถที่ช่วยให้องค์กรทำงานได้รวดเร็วขึ้น อาจถูกนำไปเพิ่มประสิทธิภาพให้กับการโจมตีได้เช่นกัน
สำหรับ CISO คำถามจึงขยายจาก “เราป้องกันการโจมตีวันนี้ได้หรือไม่?” ไปสู่ “Cyber Defense ของเราพร้อมรับมือภัยคุกคามที่เร็วและอัตโนมัติมากขึ้นเพียงใด?”
ประเด็นนี้ไม่ได้หมายความว่าการโจมตีทุกประเภทสามารถดำเนินการได้เองอย่างสมบูรณ์แล้ว ระดับความเป็นอัตโนมัติยังขึ้นอยู่กับความสามารถของโมเดล เครื่องมือ สภาพแวดล้อม และการกำกับของมนุษย์ แต่แม้ผู้โจมตีจะทำให้เพียงบางขั้นตอนเป็นอัตโนมัติ ก็อาจเพิ่มแรงกดดันให้ทีมป้องกันได้อย่างมีนัยสำคัญ
รายงานของ National Cyber Security Centre (NCSC) สหราชอาณาจักร ประเมินว่า AI จะช่วยเพิ่มประสิทธิภาพของกิจกรรมบุกรุกระบบ และอาจทำให้ช่วงเวลาระหว่างการเปิดเผยช่องโหว่กับการนำช่องโหว่ไปใช้โจมตีสั้นลง ขณะที่การโจมตีขั้นสูงแบบอัตโนมัติครบวงจรยังเป็นคนละระดับความสามารถกับการใช้ AI ช่วยดำเนินงานบางส่วน
ผลต่อองค์กรจึงชัดเจนขึ้น: เวลาที่มีสำหรับการตัดสินใจและลดความเสี่ยงอาจน้อยลง ขณะที่ภาระงานของฝ่ายป้องกันเพิ่มขึ้น
ลองพิจารณาสถานการณ์สมมติที่มีการเปิดเผยช่องโหว่ในระบบที่องค์กรใช้งาน ทีมความมั่นคงปลอดภัยต้องตรวจสอบว่าระบบใดได้รับผลกระทบ ประเมินความสำคัญ ประสานเจ้าของระบบ และเลือกวิธีแก้ไข ระหว่างนั้น ผู้โจมตีอาจใช้ระบบอัตโนมัติช่วยค้นหาเป้าหมายและประเมินโอกาสเข้าถึงระบบได้รวดเร็วขึ้น
ในสถานการณ์เช่นนี้ ประสิทธิภาพของ Cyber Defense ขึ้นอยู่กับทั้งคุณภาพของเครื่องมือและความคล่องตัวของกระบวนการ หากองค์กรตรวจพบความเสี่ยงได้เร็ว แต่ยังต้องรอข้อมูลเจ้าของระบบหรือการอนุมัติที่ไม่ชัดเจน ความล่าช้าดังกล่าวก็อาจกลายเป็นจุดอ่อนสำคัญ
CISO จึงควรทบทวนความพร้อมอย่างน้อยสี่ด้าน
- มองเห็นระบบและความเสี่ยงได้ทันสถานการณ์ องค์กรต้องทราบว่ามีทรัพย์สินดิจิทัลใดบ้าง ระบบใดเปิดรับการเชื่อมต่อจากภายนอก และบริการใดมีความสำคัญต่อธุรกิจ การจัดลำดับแก้ไขช่องโหว่ควรพิจารณาควบคู่กับโอกาสถูกโจมตี สิทธิ์ที่เกี่ยวข้อง และผลกระทบต่อการดำเนินงาน เพื่อให้ทรัพยากรที่มีจำกัดถูกใช้กับความเสี่ยงที่สำคัญก่อน
- เชื่อมการตรวจจับเข้ากับการตัดสินใจ การแจ้งเตือนที่เพิ่มขึ้นจะมีคุณค่าก็ต่อเมื่อทีมสามารถแยกเหตุการณ์สำคัญและดำเนินการต่อได้ AI อาจช่วยสรุปหลักฐาน เชื่อมโยงเหตุการณ์ และเสนอแนวทางรับมือ แต่กระบวนการต้องระบุให้ชัดว่าใครเป็นผู้ตัดสินใจ ต้องใช้ข้อมูลใด และเมื่อใดควรยกระดับเหตุการณ์ เพื่อให้ทีมตอบสนองได้ทันโดยยังตรวจสอบเหตุผลย้อนหลังได้
- กำหนดขอบเขตการตอบสนองอัตโนมัติ การใช้ AI ในฝ่ายป้องกันควรเริ่มจากงานที่มีขอบเขตชัดเจนและควบคุมผลกระทบได้ จากนั้นจึงขยายตามผลการทดสอบ สำหรับการกระทำที่อาจหยุดบริการสำคัญหรือกระทบผู้ใช้จำนวนมาก องค์กรควรกำหนดเงื่อนไขการอนุมัติ จุดหยุด และวิธีคืนสภาพไว้ล่วงหน้า ความเร็วในการตอบสนองต้องเดินคู่กับความสามารถในการควบคุมความเสียหาย
- ปกป้อง AI Agent ขององค์กรเอง เมื่อ AI Agent เชื่อมต่อกับข้อมูลและเครื่องมือภายใน องค์กรต้องควบคุมสิทธิ์และติดตามการทำงานของ Agent ด้วย OWASP ระบุว่าการให้เครื่องมือ สิทธิ์ หรือความเป็นอิสระเกินความจำเป็น อาจทำให้ผลลัพธ์ที่ผิดพลาดหรือถูกชักจูงนำไปสู่การกระทำที่สร้างความเสียหายได้ จึงควรให้สิทธิ์เท่าที่จำเป็น และตรวจสอบการอนุญาตผ่านระบบปลายทางที่บังคับใช้นโยบายได้จริง
การประเมินความพร้อมควรสะท้อนความสามารถเหล่านี้ด้วย เช่น องค์กรใช้เวลานานเท่าใดในการระบุระบบที่ได้รับผลกระทบจากช่องโหว่ใหม่ สามารถจำกัดเหตุการณ์ได้เร็วเพียงใด และยังรักษาบริการสำคัญได้หรือไม่ระหว่างการตอบสนอง ตัวชี้วัดเหล่านี้ช่วยให้ผู้บริหารเห็นว่าการลงทุนด้าน Cybersecurity ลดความเสี่ยงต่อธุรกิจได้อย่างไร
ในบทความนี้ Cyber Dominance หมายถึงการสร้างความได้เปรียบด้านการมองเห็นความเสี่ยง การตัดสินใจ และการควบคุมสภาพแวดล้อมดิจิทัลขององค์กร เป็นเป้าหมายเชิงยุทธศาสตร์ที่ต่อยอดจากการป้องกันและฟื้นตัว โดยไม่ใช่คำรับประกันว่าจะหยุดการโจมตีได้ทุกครั้ง
เมื่อความเป็นอัตโนมัติมีบทบาทมากขึ้น ผู้นำจึงต้องพัฒนาทั้งเทคโนโลยี กระบวนการ และความรับผิดชอบให้สอดคล้องกัน เพื่อให้องค์กรใช้ประโยชน์จาก AI ได้ พร้อมรักษาอำนาจในการกำกับและตัดสินใจเรื่องที่กระทบธุรกิจ
CDIC 2026 ชวน CIO, CISO และผู้นำองค์กรร่วมสำรวจอนาคตของ Agentic AI, Cyber Defense และ Cyber Dominance ภายใต้ธีม Cyber Dominance in the Age of Agentic AI ครอบคลุม AI Sovereignty, AI Governance, Agentic Security และความพร้อมรับมือ Q-Day พร้อมแลกเปลี่ยนมุมมองเชิงยุทธศาสตร์และแนวทางปฏิบัติสำหรับองค์กร
ร่วมแลกเปลี่ยนมุมมองและเตรียมความพร้อมไปด้วยกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ