AI กำลังเปิดโอกาสใหม่ให้ Healthcare ตั้งแต่การช่วยจัดทำเอกสาร สรุปข้อมูล สนับสนุนงานวิจัย ไปจนถึงการช่วยบุคลากรทางการแพทย์วิเคราะห์ข้อมูล แต่ยิ่ง AI เชื่อมต่อกับข้อมูลผู้ป่วยและกระบวนการดูแลรักษามากขึ้น องค์กรก็ยิ่งต้องให้ความสำคัญกับความถูกต้อง ความเป็นส่วนตัว และความรับผิดชอบต่อผลลัพธ์
ข้อมูลสุขภาพสะท้อนเรื่องส่วนตัวที่ละเอียดอ่อน ทั้งประวัติการรักษา ภาวะสุขภาพ และข้อมูลที่อาจส่งผลต่อชีวิตของบุคคลในระยะยาว การนำข้อมูลเหล่านี้มาใช้กับ AI จึงต้องมีวัตถุประสงค์และขอบเขตที่ชัดเจน พร้อมมาตรการปกป้องตลอดกระบวนการ
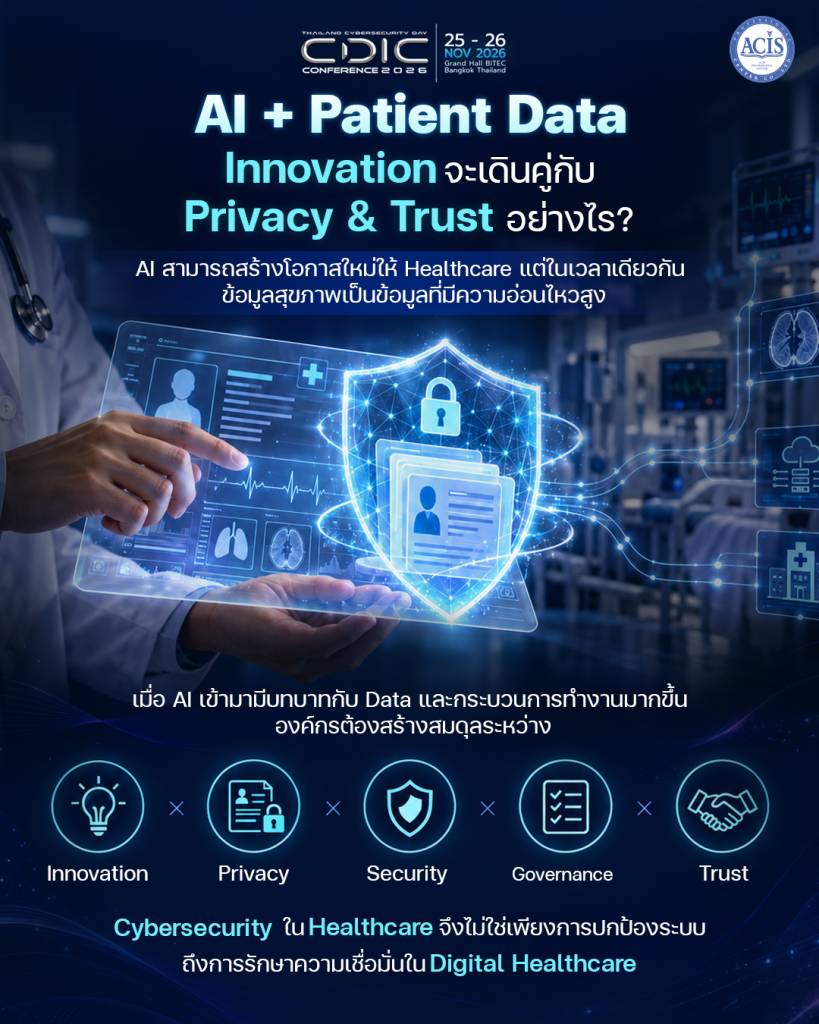
โจทย์ของ Digital Healthcare คือการทำให้ Innovation × Privacy × Security × Governance × Trust เติบโตไปด้วยกัน โดยมีความปลอดภัยและประโยชน์ของผู้ป่วยเป็นศูนย์กลาง
องค์การอนามัยโลก (WHO) ระบุว่า Generative AI มีศักยภาพสนับสนุนงานด้านสุขภาพหลายประเภท แต่ก็มีความเสี่ยงจากผลลัพธ์ที่ผิด ไม่ครบถ้วน หรือมีอคติ รวมถึงการเชื่อถือระบบอัตโนมัติมากเกินไป การนำมาใช้จึงต้องประเมินความเหมาะสมกับงานและผลกระทบต่อผู้ใช้อย่างรอบคอ
ลองพิจารณาสถานการณ์สมมติที่บุคลากรนำบันทึกผู้ป่วยเข้าสู่บริการ AI เพื่อช่วยร่างสรุปการรักษา แม้จะช่วยลดเวลาจัดทำเอกสาร แต่หากใช้เครื่องมือที่ยังไม่ผ่านการประเมิน องค์กรอาจไม่ทราบว่าข้อมูลถูกจัดเก็บที่ใด ใครเข้าถึงได้ และถูกนำไปใช้ต่อภายใต้เงื่อนไขใด
หากสรุปที่ได้ละเลยประวัติแพ้ยาหรือสร้างรายละเอียดที่ไม่มีอยู่ในต้นฉบับ ความผิดพลาดก็อาจส่งต่อเข้าสู่กระบวนการดูแลผู้ป่วยได้ สถานการณ์นี้แสดงให้เห็นว่าการคุ้มครองข้อมูลและการตรวจสอบคุณภาพผลลัพธ์ต้องทำงานควบคู่กัน
สำหรับผู้บริหารสถานพยาบาล CIO, CISO และทีมที่ดูแลข้อมูล การออกแบบ AI Governance ควรครอบคลุมห้าประเด็นสำคัญ
- กำหนดวัตถุประสงค์และระดับผลกระทบของการใช้ AI การช่วยจัดตารางนัดหมาย การร่างเอกสาร และการสนับสนุนการตัดสินใจทางคลินิก มีความเสี่ยงต่างกัน องค์กรควรระบุให้ชัดว่า AI ทำหน้าที่อะไร ใช้ข้อมูลประเภทใด และผลลัพธ์จะถูกนำไปใช้อย่างไร งานที่อาจกระทบการดูแลรักษาควรได้รับการประเมินโดยผู้เชี่ยวชาญที่เกี่ยวข้อง พร้อมกำหนดขอบเขตการใช้งาน เกณฑ์คุณภาพ และเงื่อนไขที่ต้องให้บุคลากรเข้ามาตรวจสอบหรือรับช่วงต่อ
- ออกแบบ Privacy ตั้งแต่ก่อนนำข้อมูลเข้าสู่ระบบ องค์กรควรใช้ข้อมูลเท่าที่จำเป็นต่อวัตถุประสงค์ และประเมินว่าจำเป็นต้องใช้ข้อมูลที่ระบุตัวผู้ป่วยได้หรือไม่ การลบชื่อเพียงอย่างเดียวอาจยังเหลือรายละเอียดที่เชื่อมโยงกลับถึงบุคคล จึงต้องพิจารณาความเสี่ยงจากข้อมูลทั้งชุด ควรตรวจสอบเส้นทางข้อมูล เงื่อนไขผู้ให้บริการ การเก็บรักษา การลบ และการนำข้อมูลไปปรับปรุงโมเดล รวมถึงแยกการใช้ข้อมูลเพื่อให้บริการออกจากการใช้เพื่อพัฒนาหรือวิจัย เพื่อให้แต่ละวัตถุประสงค์ได้รับการประเมินอย่างเหมาะสม
- รักษาความปลอดภัยทั้งข้อมูลและกระบวนการดูแล การปกป้องต้องครอบคลุมสิทธิ์เข้าถึง การยืนยันตัวตน การเชื่อมต่อระบบ และการติดตามกิจกรรมที่ผิดปกติ โดยเฉพาะเมื่อ AI เข้าถึงเวชระเบียนหรือดำเนินงานผ่านเครื่องมืออื่นได้ หากเป็น Agentic AI องค์กรควรกำหนดว่าระบบอ่านข้อมูลใดได้ แก้ไขอะไรได้ และการกระทำใดต้องผ่านการอนุมัติ พร้อมมีวิธีหยุดหรือเพิกถอนสิทธิ์เมื่อเกิดเหตุ ความพร้อมใช้งานก็มีความสำคัญต่อการดูแลผู้ป่วย WHO ระบุว่าการโจมตีไซเบอร์สามารถกระทบความปลอดภัยของผู้ป่วยและการให้บริการได้โดยตรง องค์กรจึงควรเตรียมกระบวนการทำงานสำรองและทดสอบการกู้คืนบริการสำคัญ
- กำหนดความรับผิดชอบและการตรวจสอบผลลัพธ์ แต่ละกรณีใช้งานควรมีเจ้าของกระบวนการ ผู้ดูแลระบบ และผู้รับผิดชอบความเสี่ยงที่ชัดเจน พร้อมระบุผู้ตรวจสอบผลลัพธ์ก่อนนำไปใช้ในงานที่มีผลกระทบสูง ผู้ตรวจสอบควรเข้าถึงข้อมูลต้นทางและเห็นข้อจำกัดของระบบ การติดป้ายว่า “ผ่านการตรวจสอบโดยมนุษย์” จะมีความหมายเมื่อบุคลากรมีเวลา ความรู้ และอำนาจแก้ไขผลลัพธ์ได้จริง องค์กรควรติดตามคุณภาพหลังเปิดใช้งานด้วย โดยเฉพาะเมื่อเปลี่ยนโมเดล แหล่งข้อมูล หรือกลุ่มผู้ป่วยที่ระบบรองรับ
- สร้าง Trust ด้วยความโปร่งใสและช่องทางแก้ไข ผู้ป่วยควรได้รับข้อมูลที่เข้าใจง่ายเกี่ยวกับบทบาทของ AI ในบริการที่เกี่ยวข้องกับตนเอง รวมถึงช่องทางสอบถาม แจ้งข้อผิดพลาด หรือขอให้บุคลากรทบทวนตามลักษณะบริการ ความเชื่อมั่นยังขึ้นอยู่กับวิธีที่องค์กรตอบสนองเมื่อเกิดปัญหา จึงควรมีกระบวนการรับเรื่อง ตรวจสอบ แก้ไข และสื่อสารผลกระทบอย่างเหมาะสม พร้อมนำบทเรียนกลับไปปรับปรุงระบบ
แนวทางของ WHO/Europe ด้าน Cybersecurity และ Privacy ใน Digital Health เชื่อมการกำกับดูแลเข้ากับคุณภาพข้อมูล ความปลอดภัยของผู้ป่วย และการบริหารความเสี่ยงอย่างต่อเนื่อง สะท้อนว่าความพร้อมด้านเทคโนโลยีต้องดำเนินไปพร้อมกับความพร้อมขององค์กร
การเริ่มต้นอย่างเหมาะสมสามารถทำได้ผ่านโครงการทดลองที่มีขอบเขตชัดเจน ใช้ข้อมูลและสภาพแวดล้อมที่ผ่านการประเมิน กำหนดตัวชี้วัด เกณฑ์หยุดทดลอง และเงื่อนไขก่อนขยายการใช้งาน พร้อมให้บุคลากรทางการแพทย์ ทีมข้อมูล Privacy และ Cybersecurity ร่วมออกแบบตั้งแต่ต้น
การวัดผลควรพิจารณาทั้งเวลาทำงานที่ลดลง ความถูกต้องของข้อมูล ภาระในการตรวจสอบ เหตุการณ์ด้านความปลอดภัย และผลกระทบต่อผู้ป่วย เพื่อให้เห็นว่านวัตกรรมสร้างประโยชน์ได้ภายใต้เงื่อนไขใด
Cybersecurity ใน Healthcare ครอบคลุมทั้งการรักษาความลับ ความถูกต้อง และความพร้อมใช้งานของข้อมูลที่ผู้ป่วยและบุคลากรต้องพึ่งพา เมื่อองค์ประกอบเหล่านี้ได้รับการดูแลอย่างเป็นระบบ AI ก็มีพื้นฐานที่มั่นคงสำหรับสนับสนุนบริการสุขภาพและรักษาความเชื่อมั่นใน Digital Healthcare
CDIC 2026 ชวนผู้นำองค์กรร่วมสำรวจ AI Governance, AI Risk Management และ Agentic Security ภายใต้ธีม Cyber Dominance in the Age of Agentic AI เพื่อเชื่อมโอกาสจากเทคโนโลยีเข้ากับการคุ้มครองข้อมูล ความมั่นคงปลอดภัย และ Digital Trust
ร่วมแลกเปลี่ยนมุมมองและเตรียมความพร้อมไปด้วยกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ