เมื่อ AI เข้าร่วมการโจมตี Cyber Defense ต้องปรับตัวอย่างไร?
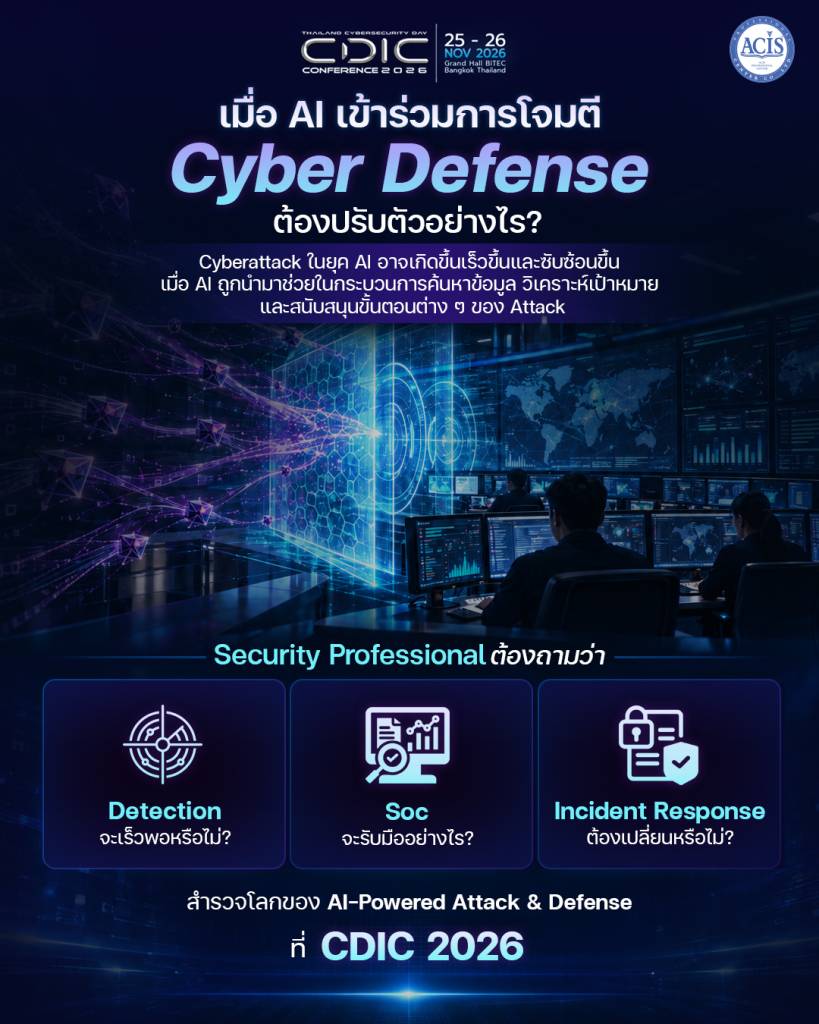
เมื่อผู้โจมตีสามารถใช้ AI ช่วยค้นหาข้อมูล วิเคราะห์เป้าหมาย และสนับสนุนขั้นตอนต่าง ๆ ของการโจมตี ความท้าทายของฝ่ายป้องกันย่อมเปลี่ยนตามไปด้วย งานบางส่วนที่เคยต้องใช้เวลาและทักษะเฉพาะอาจดำเนินการได้เร็วขึ้น ขณะที่ทีมความมั่นคงปลอดภัยต้องประเมินและรับมือกับเหตุการณ์ภายใต้เวลาที่จำกัด
สำหรับ Security Professional คำถามสำคัญจึงชัดเจนขึ้นว่า Detection จะเร็วพอหรือไม่? SOC จะจัดการเหตุการณ์อย่างไร? และ Incident Response ต้องปรับตรงไหนเพื่อควบคุมผลกระทบได้ทัน?
คำว่า “Autonomous Attacker” ในบทความนี้ใช้ชวนมองแนวโน้มที่ขั้นตอนการโจมตีมีความเป็นอัตโนมัติมากขึ้น โดยระดับความสามารถยังแตกต่างกันตามโมเดล เครื่องมือ เป้าหมาย และการกำกับของมนุษย์ การใช้ AI ช่วยดำเนินงานบางขั้นตอนจึงต้องแยกจากการโจมตีขั้นสูงที่ทำงานเองได้ครบวงจร
รายงานของ NCSC สหราชอาณาจักร ประเมินว่า AI จะช่วยเพิ่มประสิทธิภาพของกิจกรรมบุกรุกระบบ เช่น การรวบรวมข้อมูลเป้าหมาย การวิจัยช่องโหว่ และ Social Engineering รวมถึงอาจลดเวลาที่ฝ่ายป้องกันมีสำหรับแก้ไขช่องโหว่ก่อนถูกนำไปโจมตี ขณะเดียวกัน รายงานยังแยกความก้าวหน้าเหล่านี้ออกจากการโจมตีขั้นสูงแบบอัตโนมัติทั้งหม
ผลกระทบต่อองค์กรจึงอาจเกิดขึ้นได้แม้ผู้โจมตียังต้องมีมนุษย์ร่วมควบคุม เพียงการลดเวลาหรือเพิ่มปริมาณงานในบางขั้นตอน ก็สามารถเพิ่มภาระให้ฝ่ายป้องกันได้แล้ว
ลองพิจารณาสถานการณ์สมมติที่องค์กรตรวจพบการเข้าสู่ระบบผิดปกติ ตามด้วยการเข้าถึงข้อมูลจำนวนมาก หากแต่ละเหตุการณ์อยู่คนละเครื่องมือและรอการตรวจสอบแยกกัน ทีม SOC อาจใช้เวลารวบรวมบริบทนานกว่าที่ควร ขณะที่กิจกรรมของผู้โจมตียังคงดำเนินต่อไป
สถานการณ์เช่นนี้ทำให้ความพร้อมด้าน Cyber Defense ต้องครอบคลุมตั้งแต่การมองเห็นสัญญาณ การวิเคราะห์ ไปจนถึงอำนาจในการตอบสนอง โดยมีสามประเด็นที่ควรทบทวนร่วมกัน
- Detection: ตรวจพบเร็วแล้ว เข้าใจเหตุการณ์เร็วพอหรือไม่? ความเร็วในการแจ้งเตือนมีคุณค่ามากขึ้นเมื่อทีมสามารถเชื่อมโยงได้ว่าใครกำลังทำอะไร บนระบบใด และเกี่ยวข้องกับบริการสำคัญอย่างไร องค์กรจึงควรตรวจสอบความครอบคลุมและคุณภาพของข้อมูลจากบัญชีผู้ใช้ อุปกรณ์ ระบบคลาวด์ และแอปพลิเคชัน การตรวจจับควรครอบคลุมพฤติกรรมและลำดับกิจกรรมที่ผิดปกติ ควบคู่กับตัวบ่งชี้ภัยคุกคามที่รู้จัก โดยไม่จำเป็นต้องรอพิสูจน์ก่อนว่าเหตุการณ์นั้นใช้ AI หรือไม่ หากพบการเข้าถึงเกินสิทธิ์หรือการเคลื่อนย้ายข้อมูลที่น่าสงสัย ทีมควรประเมินและดำเนินการตามความเสี่ยงได้ทันที AI อาจช่วยจัดกลุ่มเหตุการณ์และสรุปข้อมูล แต่ผลวิเคราะห์ควรเชื่อมกลับไปยังหลักฐานที่ตรวจสอบได้ เพื่อให้ผู้ปฏิบัติงานประเมินข้อสรุปได้อย่างมั่นใจ
- SOC: ลดภาระงานซ้ำ พร้อมรักษาคุณภาพการตัดสินใจ Security Operations Center หรือ SOC สามารถนำ AI มาช่วยงานที่มีขอบเขตชัดเจน เช่น สรุปเหตุการณ์ รวบรวมบริบท และจัดเตรียมข้อมูลประกอบการตรวจสอบ โดยควรเริ่มจากงานที่ทดสอบผลลัพธ์ได้และควบคุมผลกระทบได้ง่าย ก่อนขยายการใช้งาน องค์กรควรประเมินทั้งความถูกต้อง เวลาที่ประหยัดได้ และภาระในการตรวจทาน หากระบบสร้างข้อสรุปคลาดเคลื่อนหรือพลาดเหตุการณ์สำคัญ ประสิทธิภาพที่ดูดีจากความเร็วเพียงอย่างเดียวอาจไม่สะท้อนคุณภาพการป้องกันจริง NCSC ชี้ว่าฝ่ายป้องกันมีข้อจำกัดด้านองค์กรและผลกระทบต่อการดำเนินงานที่ต้องคำนึงถึง การนำ Agentic AI มาใช้จึงต้องออกแบบให้เหมาะกับขอบเขตงานและความเสี่ยงของฝ่ายป้องกัน
- Incident Response: ตัดสินใจและจำกัดเหตุการณ์ได้ทันเพียงใด? แผนรับมือควรระบุว่าใครมีอำนาจระงับบัญชี แยกอุปกรณ์ เพิกถอนสิทธิ์ หรือจำกัดการเชื่อมต่อ พร้อมกำหนดเงื่อนไขสำหรับการดำเนินการอัตโนมัติและการอนุมัติโดยมนุษย์ การตอบสนองที่รวดเร็วต้องคำนึงถึงผลกระทบต่อธุรกิจด้วย เช่น การระงับบัญชีสำคัญอาจหยุดกระบวนการทำงานบางส่วน จึงควรมีข้อมูลบริการที่เกี่ยวข้อง ผู้ประสานงาน และแนวทางคืนสภาพประกอบการตัดสินใจ NIST SP 800-61 Revision 3 สนับสนุนให้ผนวก Incident Response เข้ากับการบริหารความเสี่ยงและการดำเนินงานขององค์กร เพื่อยกระดับการตรวจจับ ตอบสนอง และฟื้นตัวอย่างเชื่อมโยงกัน
เมื่อองค์กรนำ AI เข้ามาช่วยป้องกัน ระบบ AI นั้นเองก็ต้องได้รับการปกป้องด้วย โดยเฉพาะระบบที่อ่านอีเมล ไฟล์ หรือข้อมูลจากภายนอกซึ่งอาจมีเนื้อหาชักจูงให้ทำงานผิดวัตถุประสงค์ ทีมจึงควรจำกัดสิทธิ์ของ Agent แยกการวิเคราะห์ออกจากการลงมือทำ และตรวจสอบการอนุญาตผ่านระบบควบคุมที่บังคับใช้ได้จริง
การเก็บหลักฐานก็ต้องรองรับรูปแบบการทำงานใหม่ องค์กรควรบันทึกข้อมูลที่จำเป็นต่อการตรวจสอบ เช่น เครื่องมือที่ Agent เรียกใช้ การกระทำที่ได้รับอนุมัติ และผลที่เกิดขึ้น โดยควบคุมการเข้าถึงและระยะเวลาเก็บรักษาอย่างเหมาะสม
สำหรับการประเมินความพร้อม ทีมควรทดสอบทั้งเทคโนโลยีและการประสานงานผ่านสถานการณ์จำลองที่ได้รับอนุญาต เช่น เหตุการณ์หลายจุดที่เกิดในเวลาสั้น การแจ้งเตือนผิดพลาด หรือการตอบสนองอัตโนมัติที่กระทบบริการสำคัญ แล้วนำผลมาปรับปรุง Playbook และขอบเขตอำนาจตัดสินใจ
ตัวชี้วัดที่มีประโยชน์ควรครอบคลุมเวลาตั้งแต่พบสัญญาณจนเข้าใจเหตุการณ์ เวลาที่ใช้จำกัดผลกระทบ ความแม่นยำของการวิเคราะห์ และความสามารถในการรักษาบริการสำคัญระหว่างรับมือ เพื่อสะท้อนว่าองค์กรควบคุมเหตุการณ์ได้ดีเพียงใด
AI-Powered Defense ต้องเชื่อมข้อมูลที่เชื่อถือได้ การตัดสินใจที่ชัดเจน และการตอบสนองที่ควบคุมผลกระทบได้เข้าด้วยกัน ความพร้อมเหล่านี้จะช่วยให้องค์กรรับมือกับการโจมตีที่มีความเร็วและความเป็นอัตโนมัติมากขึ้นได้อย่างเป็นระบบ
CDIC 2026 ชวน Security Professional, SOC Team, CIO และ CISO ร่วมสำรวจโลกของ AI-Powered Attack & Defense ภายใต้ธีม Cyber Dominance in the Age of Agentic AI พร้อมแลกเปลี่ยนมุมมองด้าน Agentic Security, AI Risk Management และ AI Governance เพื่อเตรียมองค์กรรับมือภัยไซเบอร์ที่เปลี่ยนแปลงอย่างต่อเนื่อง
พบกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ