เมื่อภัยไซเบอร์กระทบสายการผลิต โรงงานพร้อมรับมือแค่ไหน?
ใน Connected Factory ข้อมูลจากระบบธุรกิจ เครื่องจักร และกระบวนการผลิตเชื่อมโยงกันเพื่อช่วยวางแผน ติดตามคุณภาพ และเพิ่มประสิทธิภาพการดำเนินงาน แต่การเชื่อมต่อนี้ทำให้เหตุการณ์ไซเบอร์ในระบบหนึ่งสามารถส่งผลต่อการทำงานของอีกระบบได้เช่นกัน
Ransomware ที่เริ่มต้นจากเครื่องคอมพิวเตอร์หรือเซิร์ฟเวอร์ฝั่ง IT จึงอาจกระทบมากกว่าการเข้าถึงไฟล์ หากระบบที่หยุดทำงานเกี่ยวข้องกับคำสั่งผลิต วัตถุดิบ การยืนยันตัวตน หรือข้อมูลคุณภาพ ผลกระทบอาจลุกลามไปถึงการเดินสายการผลิตและการส่งมอบสินค้า
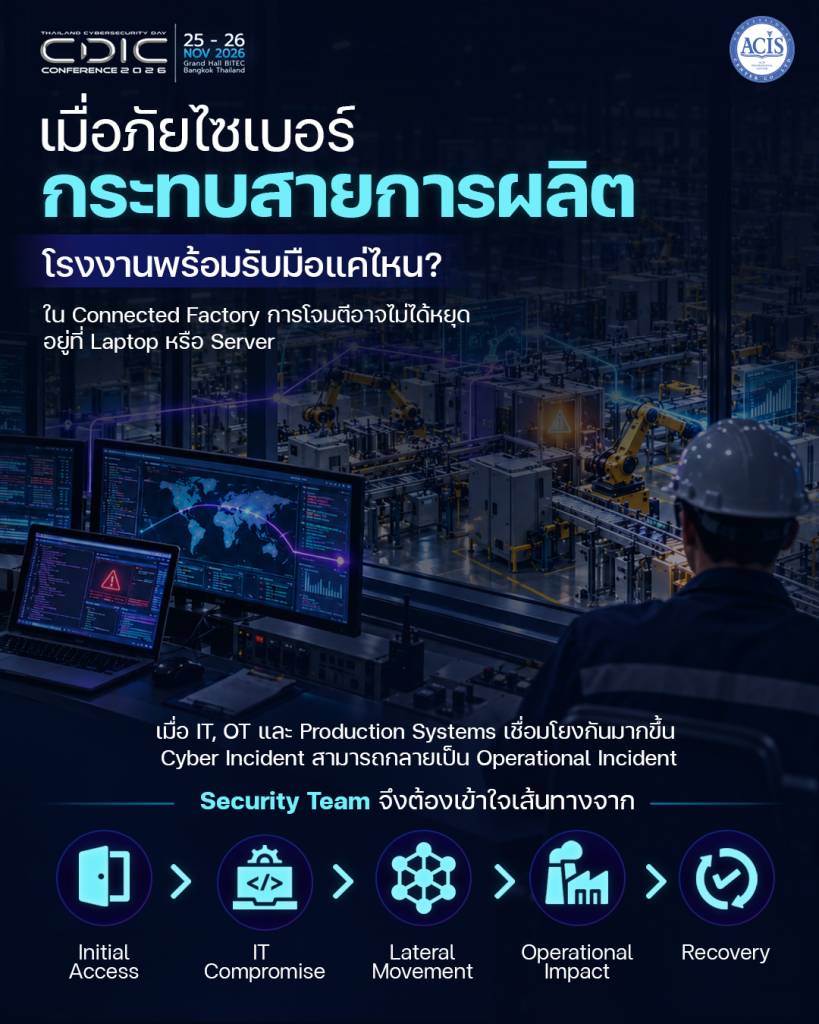
เมื่อ IT, OT และ Production Systems พึ่งพากันมากขึ้น Cyber Incident จึงสามารถกลายเป็น Operational Incident ได้
ความเสี่ยงนี้ไม่ได้หมายความว่า Ransomware ต้องเข้าถึงหรือเข้ารหัสอุปกรณ์ควบคุมเครื่องจักรทุกครั้ง สายการผลิตอาจหยุดได้จากการสูญเสียระบบสนับสนุน หรือจากการตัดสินใจหยุดกระบวนการเพื่อความปลอดภัยระหว่างตรวจสอบเหตุการณ์ CISA ระบุว่าความเชื่อมโยงและการพึ่งพากันระหว่าง IT กับ OT เป็นประเด็นสำคัญในการรับมือภัย Ransomware
สำหรับ Security Team การเข้าใจเส้นทางของเหตุการณ์จึงต้องเชื่อมมุมมองด้านเทคนิคเข้ากับการทำงานจริงของโรงงาน:
Initial Access → IT Compromise → Lateral Movement → Operational Impact → Recovery
เส้นทางนี้เป็นกรอบสำหรับวิเคราะห์ความเสี่ยง โดยเหตุการณ์จริงอาจข้ามบางขั้นตอนหรือกระทบการผลิตได้ตั้งแต่ระบบ IT ถูกบุกรุก
- Initial Access: จุดเริ่มต้นอาจอยู่ห่างจากเครื่องจักร การเข้าถึงครั้งแรกอาจเกี่ยวข้องกับบัญชีผู้ใช้ที่ถูกขโมย อีเมลหลอกลวง ช่องโหว่ของบริการที่เปิดรับจากภายนอก หรือช่องทางเข้าถึงระยะไกลของผู้ให้บริการ องค์กรจึงควรมองเห็นว่าใครสามารถเชื่อมต่อเข้ามาได้ ใช้บัญชีใด เข้าถึงระบบอะไร และมีการทบทวนสิทธิ์อย่างไร โดยเฉพาะช่องทางที่ใช้บำรุงรักษาระบบหรือสนับสนุนการผลิต
- IT Compromise: ผลกระทบเริ่มจากระบบที่โรงงานพึ่งพา เมื่อระบบฝั่ง IT ถูกบุกรุก ข้อมูลหรือบริการที่ใช้ร่วมกันอาจได้รับผลกระทบ เช่น ระบบยืนยันตัวตน ระบบจัดการคำสั่งซื้อ หรือไฟล์ที่ใช้ประกอบการผลิต Security Team จึงต้องทราบมากกว่ารายชื่อเครื่องที่ติดมัลแวร์ โดยต้องระบุให้ได้ว่าระบบเหล่านั้นสนับสนุนกระบวนการใด และหากใช้งานไม่ได้ โรงงานยังดำเนินงานต่อภายใต้เงื่อนไขใดได้บ้าง
- Lateral Movement: การเชื่อมต่อใดเปิดทางให้ขยายผล? หากการแบ่งเครือข่ายและสิทธิ์เข้าถึงไม่เหมาะสม ผู้โจมตีอาจขยายการเข้าถึงไปยังระบบอื่นผ่านบัญชีหรือช่องทางที่เชื่อมต่อกันอยู่ การป้องกันจึงควรตรวจสอบทั้งขอบเขตระหว่าง IT กับ OT และการเชื่อมต่อภายในแต่ละส่วน พร้อมจำกัดการสื่อสารตามความจำเป็น การมีแผนผังเครือข่ายจะมีประโยชน์มากขึ้นเมื่อสะท้อนการใช้งานจริงและได้รับการทบทวนร่วมกับทีมวิศวกรรม
- Operational Impact: เหตุการณ์ไซเบอร์เปลี่ยนเป็นปัญหาการผลิต ผลกระทบอาจเกิดจากระบบบริหารการผลิตไม่พร้อมใช้งาน ผู้ปฏิบัติงานมองไม่เห็นสถานะกระบวนการ หรือไม่สามารถยืนยันความถูกต้องของข้อมูลที่จำเป็นได้ ลองพิจารณาสถานการณ์สมมติที่เครื่องจักรยังทำงานได้ แต่โรงงานไม่สามารถเรียกดูคำสั่งผลิตและบันทึกย้อนกลับของสินค้า แม้อุปกรณ์ควบคุมจะยังไม่ถูกโจมตีโดยตรง โรงงานก็อาจต้องจำกัดหรือหยุดการผลิตเพื่อรักษาคุณภาพและความสามารถในการตรวจสอบย้อนกลับ การประเมินเหตุการณ์จึงต้องครอบคลุมความปลอดภัยของบุคลากร สภาพเครื่องจักร คุณภาพสินค้า และความต่อเนื่องของกระบวนการด้วย
- Recovery: กลับมาผลิตได้อย่างปลอดภัยและเชื่อถือได้ การเปิดเซิร์ฟเวอร์กลับมาได้เป็นเพียงส่วนหนึ่งของการฟื้นฟู โรงงานยังต้องตรวจสอบความถูกต้องของข้อมูล การตั้งค่า การเชื่อมต่อ และความพร้อมของระบบที่พึ่งพากัน ก่อนอนุมัติให้กลับมาผลิต ลำดับการกู้คืนควรสัมพันธ์กับกระบวนการจริง พร้อมมีเกณฑ์ยอมรับผลที่ชัดเจน เช่น การยืนยันค่าตั้งระบบ การตรวจสอบการทำงาน และการรับรองคุณภาพตามลักษณะการผลิต NIST ให้ความสำคัญกับการเตรียมแผนตอบสนองและฟื้นฟูการดำเนินงานในภาคการผลิต เพราะมาตรการป้องกันหลายชั้นช่วยลดความเสี่ยงได้ แต่ไม่สามารถกำจัดความเสี่ยงทั้งหมด
สิ่งที่ทำให้ OT Security มีลักษณะเฉพาะคือความสัมพันธ์กับสภาพแวดล้อมทางกายภาพ การตัดการเชื่อมต่อ รีสตาร์ต หรือเปลี่ยนการตั้งค่าบางอย่างอาจกระทบกระบวนการที่กำลังทำงานอยู่ การตอบสนองจึงต้องประสานกับผู้รับผิดชอบโรงงานและใช้ขั้นตอนที่ผ่านการประเมินแล้ว
NIST SP 800-82 Revision 3 เน้นให้การรักษาความมั่นคงปลอดภัย OT คำนึงถึงข้อกำหนดด้านประสิทธิภาพ ความเชื่อถือได้ และความปลอดภัยของระบบควบคู่กัน หลักการนี้มีความสำคัญต่อการเลือกมาตรการที่เหมาะกับโรงงานแต่ละแห่ง
ก่อนเกิดเหตุ ผู้บริหารและทีมที่เกี่ยวข้องควรร่วมกันตอบคำถามสำคัญให้ได้:
- ระบบ IT ใดมีผลต่อการเดินสายการผลิต และหยุดได้นานเพียงใด?
- ใครมีอำนาจสั่งแยกระบบ หยุดกระบวนการ และอนุมัติให้กลับมาเดินเครื่อง?
- มีข้อมูลสำรองและค่าตั้งที่เชื่อถือได้สำหรับระบบสำคัญหรือไม่ และเคยทดสอบกู้คืนแล้วหรือยัง?
- หากช่องทางสื่อสารหรือระบบยืนยันตัวตนหลักใช้ไม่ได้ ทีมจะประสานงานกันอย่างไร?
- ผู้ให้บริการเครื่องจักรและระบบควบคุมมีบทบาทใดระหว่างตอบสนองและฟื้นฟู?
คำตอบเหล่านี้ควรถูกนำไปทดสอบผ่านการซ้อมร่วมระหว่าง IT, OT, Production, Engineering, Safety และทีมบริหาร โดยจำลองทั้งการขาดระบบสนับสนุน การตัดสินใจจำกัดเหตุการณ์ และการกลับมาดำเนินงานตามลำดับที่เหมาะสม
การวัดความพร้อมควรดูทั้งเวลาที่ใช้ควบคุมเหตุ ความสามารถในการรักษาสภาพการทำงานที่ปลอดภัย และเวลาที่ใช้กลับมาผลิตสินค้าที่ผ่านเกณฑ์คุณภาพ เพื่อให้การฟื้นฟูสะท้อนผลลัพธ์ทางธุรกิจจริง
การปกป้อง Connected Factory ต้องเริ่มจากความเข้าใจว่าเทคโนโลยีแต่ละส่วนเชื่อมโยงกับการผลิตอย่างไร เมื่อ Security Team และทีมโรงงานมีภาพเดียวกัน องค์กรจะสามารถเลือกจุดป้องกัน ตัดสินใจรับมือ และวางแผนฟื้นฟูได้สอดคล้องกับความเสี่ยงของกระบวนการ
CDIC 2026 ชวนผู้นำองค์กรและผู้เชี่ยวชาญด้าน Cybersecurity ร่วมแลกเปลี่ยนมุมมองการบริหารความเสี่ยงและความมั่นคงปลอดภัย ภายใต้ธีม Cyber Dominance in the Age of Agentic AI เพื่อนำองค์ความรู้ไปต่อยอดกับระบบและภารกิจสำคัญขององค์กร
พบกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ