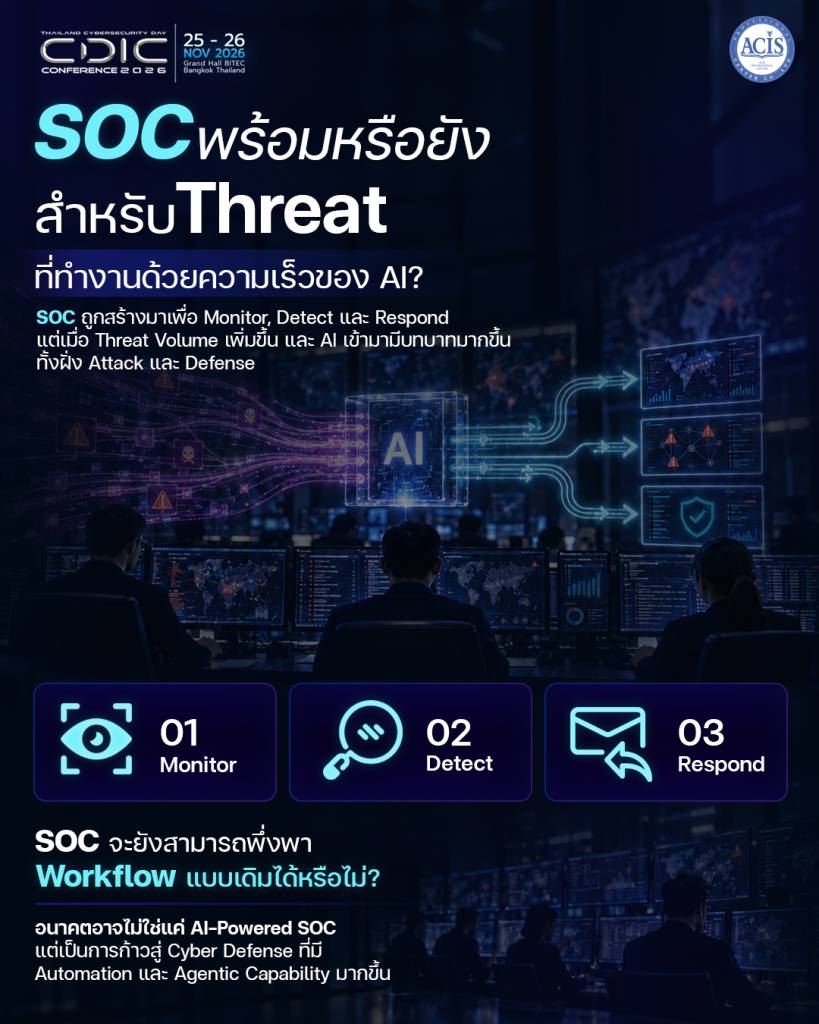
Security Operations Center หรือ SOC มีภารกิจสำคัญในการเฝ้าระวัง ตรวจจับ วิเคราะห์ และตอบสนองต่อภัยคุกคาม แต่เมื่อ AI เข้ามาช่วยเพิ่มความเร็วให้กิจกรรมบางส่วนของการโจมตี ขณะที่องค์กรต้องดูแลระบบและข้อมูลที่กระจายอยู่ในหลายสภาพแวดล้อม กระบวนการทำงานของ SOC ก็ต้องปรับตามไปด้วย
หากทุกเหตุการณ์ยังต้องรอเจ้าหน้าที่เปิดดูทีละรายการ ค้นข้อมูลจากหลายระบบ และส่งต่อการอนุมัติหลายขั้นตอน ความล่าช้าอาจสะสมตั้งแต่เริ่มตรวจพบจนถึงการควบคุมเหตุการณ์
คำถามสำคัญจึงอยู่ที่ว่า SOC สามารถเปลี่ยนสัญญาณเตือนให้เป็นการตัดสินใจและการตอบสนองที่เหมาะสมได้เร็วเพียงใด?
NCSC สหราชอาณาจักรประเมินว่า AI จะช่วยเพิ่มประสิทธิภาพของกิจกรรมบุกรุกระบบ และอาจเพิ่มความถี่กับความรุนแรงของภัยคุกคาม อย่างไรก็ตาม ความสามารถในการใช้ AI สนับสนุนบางขั้นตอนยังแตกต่างจากการโจมตีขั้นสูงที่ทำงานอัตโนมัติครบวงจร องค์กรจึงควรเตรียมพร้อมตามความเสี่ยงที่เกิดขึ้นจริง พร้อมติดตามความสามารถที่กำลังพัฒนา
สำหรับ SOC ความท้าทายเกิดขึ้นเมื่อความเร็วของเหตุการณ์สูงกว่าความสามารถในการรวบรวมบริบทและตัดสินใจ การเพิ่มเครื่องมือเพียงอย่างเดียวอาจยังไม่แก้ปัญหา หากข้อมูลไม่ครบ ขั้นตอนซ้ำซ้อน หรืออำนาจในการตอบสนองยังไม่ชัดเจน
ลองพิจารณาสถานการณ์สมมติที่ระบบตรวจพบการเข้าสู่บัญชีจากอุปกรณ์ใหม่ ตามด้วยการเปลี่ยนสิทธิ์และดาวน์โหลดข้อมูลจำนวนมาก หากสัญญาณเหล่านี้อยู่คนละระบบ เจ้าหน้าที่อาจต้องใช้เวลาตรวจสอบก่อนเห็นว่าเป็นเหตุการณ์เดียวกัน
Workflow ที่เชื่อมข้อมูลได้ดีควรช่วยให้ทีมเห็นลำดับเหตุการณ์ เจ้าของบัญชี ความสำคัญของระบบ และผลกระทบที่อาจเกิดขึ้น พร้อมเสนอทางเลือกในการรับมือที่อยู่ภายใต้นโยบายขององค์กร
ตรงนี้เองที่ Automation และ Agentic Capability สามารถเข้ามามีบทบาท โดยควรเข้าใจความแตกต่างของแต่ละรูปแบบให้ชัดเจน
| รูปแบบ | บทบาทใน SOC | สิ่งที่ต้องกำกับ |
|---|---|---|
| Automation ตามกฎ | ทำงานตามเงื่อนไขและขั้นตอนที่กำหนดไว้ เช่น รวบรวมข้อมูลหรือเปิด Incident Ticket | ความถูกต้องของกฎ ข้อยกเว้น และผลกระทบ |
| AI Assistance | ช่วยสรุปหลักฐาน จัดกลุ่มเหตุการณ์ หรือเสนอแนวทางตรวจสอบ | ความถูกต้อง แหล่งอ้างอิง และการทบทวนโดยเจ้าหน้าที่ |
| Agentic Capability | เลือกและเรียกใช้เครื่องมือหลายขั้นตอนเพื่อทำภารกิจภายในขอบเขตที่ได้รับ | สิทธิ์ ขอบเขตการกระทำ จุดอนุมัติ และเงื่อนไขหยุด |
การพัฒนา SOC จึงสามารถผสมผสานทั้งสามรูปแบบตามลักษณะงาน โดยไม่จำเป็นต้องเพิ่มความเป็นอัตโนมัติเท่ากันทุกขั้นตอน
NCSC เสนอให้ฝ่ายป้องกันประเมินความเสี่ยงของการกระทำอัตโนมัติจากความสามารถในการเปลี่ยนระบบ ขอบเขตที่ได้รับผลกระทบ ความสำคัญต่อธุรกิจ หลักฐานจากการทดสอบ และความสามารถในการคืนสภาพ เกณฑ์เหล่านี้ช่วยให้เลือกจุดเริ่มต้นได้เหมาะสมขึ้น
สำหรับองค์กรที่ต้องการยกระดับ SOC มีห้าประเด็นที่ควรดำเนินการร่วมกัน
- ทำให้ข้อมูลพร้อมต่อการวิเคราะห์ ตรวจสอบว่าระบบสำคัญส่งข้อมูลได้ครบและทันเวลา มีการระบุบัญชี อุปกรณ์ และบริการที่เกี่ยวข้องอย่างสอดคล้องกัน รวมถึงมีข้อมูลเจ้าของระบบและระดับความสำคัญต่อธุรกิจ หากข้อมูลต้นทางขาดหายหรือล้าสมัย ผลวิเคราะห์จาก AI ก็อาจคลาดเคลื่อนได้ การปรับคุณภาพข้อมูลจึงเป็นพื้นฐานที่ต้องทำควบคู่กับการนำ AI มาใช้
- ปรับ Workflow ก่อนขยาย Automation สำรวจว่าเจ้าหน้าที่ใช้เวลาไปกับขั้นตอนใด งานใดทำซ้ำ และจุดใดต้องรอข้อมูลหรือการอนุมัติ จากนั้นเลือกงานที่มีขอบเขตชัดเจนมาทดลอง เช่น การดึงข้อมูลประกอบเหตุการณ์หรือจัดเตรียมรายงานเบื้องต้น ทุกขั้นตอนควรมีผลลัพธ์ที่ตรวจสอบได้ และมีทางส่งต่อให้เจ้าหน้าที่เมื่อข้อมูลไม่เพียงพอหรือระบบทำงานผิดเงื่อนไข
- กำหนดอำนาจตอบสนองตามผลกระทบ การรวบรวมข้อมูลกับการระงับบัญชีหรือแยกระบบออกจากเครือข่ายมีผลกระทบต่างกัน องค์กรควรระบุว่างานใดทำได้อัตโนมัติ ภายใต้เงื่อนไขใด และงานใดต้องให้ผู้มีอำนาจอนุมัติก่อน การกำหนดขอบเขตล่วงหน้าช่วยลดเวลาระหว่างเกิดเหตุ พร้อมทำให้ผู้ปฏิบัติงานรู้ว่าเมื่อใดควรดำเนินการ หยุด หรือยกระดับเหตุการณ์
- รักษาความสามารถในการตรวจสอบและควบคุม AI ข้อสรุปที่ AI เสนอควรเชื่อมกลับไปยังหลักฐานได้ และต้องแยกข้อเท็จจริงออกจากข้อสันนิษฐาน เจ้าหน้าที่จึงจะประเมินได้ว่าคำแนะนำมีน้ำหนักเพียงพอหรือไม่ สำหรับ Agent ที่เรียกใช้เครื่องมือ ควรมีบัญชีและสิทธิ์เฉพาะภารกิจ บันทึกการกระทำ และกลไกหยุดการทำงาน โดยข้อมูลจากภายนอกที่นำมาวิเคราะห์ต้องไม่สามารถเปลี่ยนนโยบายหรือขยายสิทธิ์ของ Agent ได้เอง
- วัดผลจากคุณภาพการรับมือและผลต่อธุรกิจ นอกจากเวลาตรวจจับและตอบสนอง ควรติดตามความแม่นยำ เหตุการณ์สำคัญที่ตรวจไม่พบ การตอบสนองผิดพลาด และเวลาที่ใช้คืนบริการ การปิดรายการแจ้งเตือนได้มากขึ้นจะมีคุณค่าก็ต่อเมื่อทีมยังตรวจพบเหตุการณ์ที่สำคัญและจำกัดความเสียหายได้ การประเมินจึงควรใช้ทั้งเหตุการณ์จริงและสถานการณ์จำลองที่ได้รับอนุญาต
การเปลี่ยนแปลงเหล่านี้ต้องเชื่อมกับ Incident Response ของทั้งองค์กร เพราะ SOC อาจตรวจพบเหตุการณ์ได้เร็ว แต่ยังต้องอาศัยทีม IT เจ้าของบริการ ผู้บริหาร และผู้ให้บริการภายนอกในการดำเนินการต่อ
NIST SP 800-61 Revision 3 ให้ความสำคัญกับการผนวก Incident Response เข้ากับการบริหารความเสี่ยง เพื่อให้การเตรียมพร้อม ตรวจจับ ตอบสนอง และฟื้นตัวทำงานสอดคล้องกัน แนวทางนี้ช่วยให้องค์กรมองเห็นความรับผิดชอบและการประสานงานตลอดกระบวนการ
บทบาทของบุคลากร SOC ก็จะเปลี่ยนตามไปด้วย เมื่อระบบช่วยลดงานรวบรวมข้อมูลและงานซ้ำ เจ้าหน้าที่ต้องพัฒนาทักษะตรวจสอบข้อสรุป ประเมินผลกระทบ ออกแบบการตรวจจับ และปรับปรุงกระบวนการตอบสนอง พร้อมเรียนรู้ข้อจำกัดของเครื่องมือ AI ที่ใช้งาน
อนาคตของ SOC คือ Cyber Defense ที่เชื่อมคน ข้อมูล Automation และ Agentic Capability ภายใต้ความรับผิดชอบที่ชัดเจน การเตรียมพร้อมเริ่มได้จากการระบุจุดล่าช้าใน Workflow ปัจจุบัน แล้วเลือกปรับทีละส่วนโดยมีหลักฐานยืนยันทั้งประสิทธิภาพและความปลอดภัยก่อนขยายการใช้งาน
CDIC 2026 ชวน SOC Team, Security Professional, CIO และ CISO ร่วมสำรวจอนาคตของ AI-Powered Attack & Defense ภายใต้ธีม Cyber Dominance in the Age of Agentic AI พร้อมแลกเปลี่ยนมุมมองด้าน Agentic Security, AI Risk Management และ AI Governance เพื่อเตรียมองค์กรรับมือภัยไซเบอร์ที่เปลี่ยนแปลงอย่างต่อเนื่อง
พบกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ