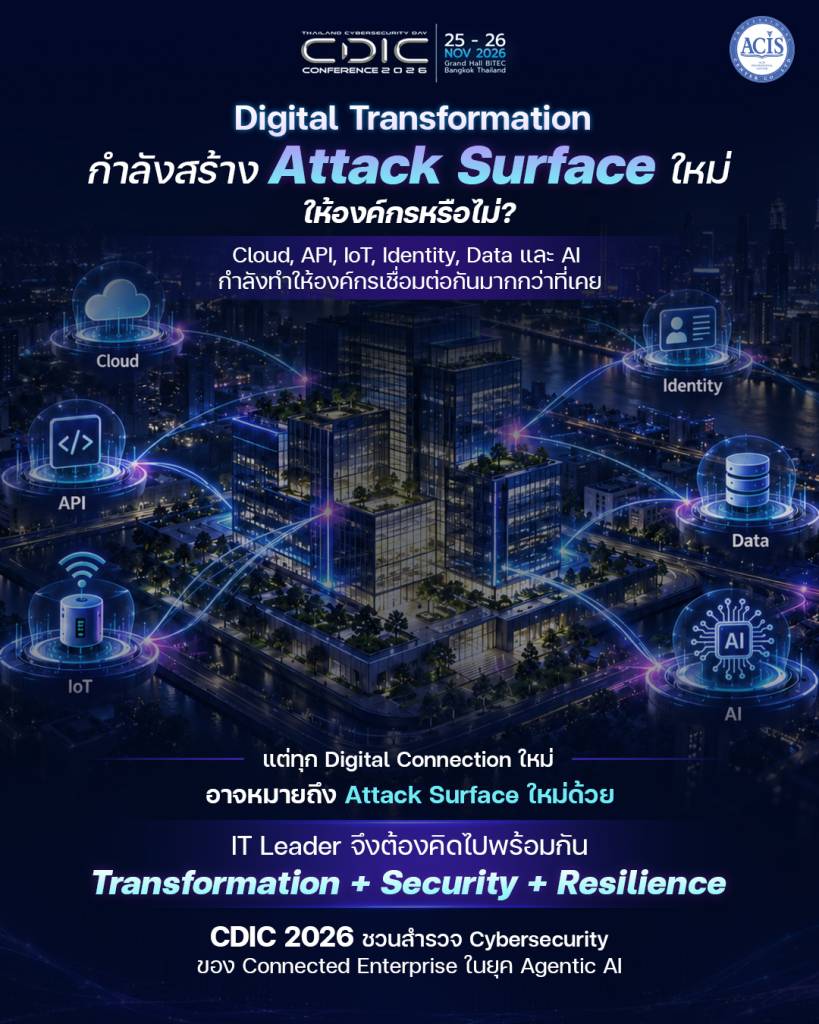
Cloud ช่วยให้องค์กรขยายบริการได้รวดเร็ว API เชื่อมข้อมูลระหว่างระบบ IoT ทำให้ติดตามการทำงานได้ต่อเนื่อง และ AI ช่วยสนับสนุนการวิเคราะห์กับกระบวนการตัดสินใจ เทคโนโลยีเหล่านี้กำลังสร้าง Connected Enterprise ที่บุคลากร ระบบ และคู่ค้าทำงานร่วมกันได้มากขึ้น
แต่ทุกการเชื่อมต่อย่อมมาพร้อมคำถามด้านความปลอดภัยว่า ใครเข้าถึงอะไรได้ ข้อมูลไหลไปที่ใด และหากองค์ประกอบหนึ่งถูกบุกรุก ผลกระทบจะส่งต่อไปถึงส่วนใดขององค์กร?
Digital Transformation สามารถสร้าง Attack Surface ใหม่ได้ โดยความเสี่ยงขึ้นอยู่กับวิธีออกแบบ เชื่อมต่อ และกำกับดูแลระบบตลอดอายุการใช้งาน
Attack Surface หมายถึงจุดและช่องทางที่ผู้โจมตีอาจใช้เข้าถึงระบบ ข้อมูล หรือกระบวนการทำงานโดยไม่ได้รับอนุญาต ในองค์กรที่เชื่อมต่อกันมากขึ้น ขอบเขตนี้ครอบคลุมทั้งบริการที่เปิดสู่อินเทอร์เน็ต บัญชีผู้ใช้ อุปกรณ์ บริการภายนอก และความสัมพันธ์ด้านสิทธิ์ระหว่างระบบ
อย่างไรก็ตาม การเชื่อมต่อใหม่ไม่ได้แปลว่าจะเกิดช่องโหว่เสมอไป การออกแบบที่เหมาะสมสามารถช่วยลดความเสี่ยงเดิมได้ด้วย เช่น การย้ายออกจากระบบที่หมดระยะสนับสนุน หรือการจัดการสิทธิ์ให้เป็นระบบมากขึ้น โจทย์ของ IT Leader จึงอยู่ที่การมองเห็นว่าการเปลี่ยนแปลงแต่ละครั้งเพิ่มหรือลดความเสี่ยงตรงไหน
ใน Connected Enterprise มีอย่างน้อยหกองค์ประกอบที่ควรพิจารณาร่วมกัน
| องค์ประกอบ | โอกาสทางธุรกิจ | จุดที่ควรทบทวนด้านความปลอดภัย |
|---|---|---|
| Cloud | เปิดบริการและขยายทรัพยากรได้คล่องตัว | การตั้งค่า สิทธิ์เข้าถึง และความรับผิดชอบระหว่างองค์กรกับผู้ให้บริการ |
| API | เชื่อมแอปพลิเคชัน ข้อมูล และคู่ค้า | การตรวจสอบสิทธิ์ เวอร์ชันที่ยังเปิดใช้งาน และข้อมูลที่ส่งออก |
| IoT | ติดตามและควบคุมการทำงานจากข้อมูลอุปกรณ์ | บัญชีอุปกรณ์ การอัปเดต และขอบเขตการเชื่อมต่อ |
| Identity | สนับสนุนการเข้าถึงของคนและระบบ | สิทธิ์เกินความจำเป็น บัญชีที่ไม่มีเจ้าของ และข้อมูลรับรองที่รั่วไหล |
| Data | สนับสนุนการวิเคราะห์และบริการใหม่ | การจัดประเภท การแบ่งปัน การทำสำเนา และระยะเวลาเก็บรักษา |
| AI | ช่วยวิเคราะห์และดำเนินงานหลายขั้นตอน | แหล่งข้อมูล เครื่องมือที่เชื่อมต่อ และอำนาจในการลงมือทำ |
ความท้าทายมักเกิดขึ้นตรงรอยต่อระหว่างองค์ประกอบเหล่านี้ เช่น ระบบใหม่อาจได้รับการตรวจสอบแล้ว แต่ยังใช้บัญชีบริการที่มีสิทธิ์กว้าง หรือ API เวอร์ชันเก่ายังเปิดอยู่หลังจากแอปพลิเคชันย้ายไปใช้เวอร์ชันใหม่
OWASP จัดให้การบริหารทะเบียน API ที่ไม่เหมาะสมเป็นหนึ่งในความเสี่ยงสำคัญ โดยระบุถึงปัญหา API เก่าหรือจุดเชื่อมต่อที่ยังทำงานอยู่โดยไม่ได้รับการอัปเดตและดูแลอย่างเพียงพอ การรู้ว่ามีระบบใดใช้งานอยู่จริงจึงเป็นพื้นฐานของการควบคุมความเสี่ยง
ลองพิจารณาสถานการณ์สมมติที่องค์กรสร้างผู้ช่วย AI สำหรับงานบริการลูกค้า โดยเชื่อมกับระบบ CRM และฐานข้อมูลคำสั่งซื้อผ่าน API หากบัญชีที่ใช้เชื่อมต่อสามารถอ่านข้อมูลลูกค้าทั้งหมดและแก้ไขรายการได้ แม้ภารกิจของผู้ช่วยจะต้องการเพียงค้นสถานะคำสั่งซื้อ ขอบเขตผลกระทบก็อาจกว้างเกินความจำเป็นตั้งแต่เริ่มออกแบบ
เมื่อพัฒนาเป็น Agentic AI ที่เรียกใช้เครื่องมือและดำเนินงานต่อเนื่องได้ องค์กรต้องพิจารณาทั้งข้อมูลที่ระบบอ่านและการกระทำที่ระบบทำได้ OWASP อธิบายว่าการให้เครื่องมือ สิทธิ์ หรือความเป็นอิสระมากเกินไปอาจนำไปสู่ความเสียหายจาก Excessive Agency จึงควรจำกัดอำนาจตามภารกิจและตรวจสอบการอนุญาตที่ระบบปลายทา
สำหรับ IT Leader การวาง Transformation + Security + Resilience ไปพร้อมกันสามารถเริ่มจากห้าแนวทาง
- มองเห็นระบบและความสัมพันธ์ที่เกิดขึ้นจริง จัดทำทะเบียนบริการ Cloud, API, อุปกรณ์ บัญชีบริการ และ AI ที่ใช้งาน พร้อมระบุเจ้าของระบบ ข้อมูลที่เกี่ยวข้อง และการพึ่งพาระหว่างกัน ทบทวนข้อมูลเมื่อมีการเปิดบริการ เปลี่ยนการเชื่อมต่อ หรือยุติการใช้งาน ภาพรวมนี้ควรช่วยตอบได้ว่า หากระบบหนึ่งหยุดหรือถูกบุกรุก บริการสำคัญใดจะได้รับผลกระทบตามมา
- ออกแบบสิทธิ์ให้สอดคล้องกับงาน กำหนดสิทธิ์ของพนักงาน คู่ค้า อุปกรณ์ และ AI Agent ตามความจำเป็น รวมถึงมีวิธีเพิกถอนหรือปรับสิทธิ์เมื่อหน้าที่เปลี่ยนไป แนวคิด Zero Trust ของ NIST สนับสนุนการคุ้มครองผู้ใช้ ทรัพยากร และบริการ โดยไม่ให้ความเชื่อถือเพียงเพราะอยู่ภายในเครือข่ายหรือเป็นอุปกรณ์ขององค์กร หลักการนี้ช่วยให้การออกแบบการเข้าถึงเหมาะกับระบบที่กระจายอยู่หลายแห่ง
- นำ Security เข้าไปอยู่ในกระบวนการเปลี่ยนแปลง ประเมินความเสี่ยงตั้งแต่เลือกเทคโนโลยี ออกแบบการเชื่อมต่อ และจัดซื้อบริการ พร้อมกำหนดข้อกำหนดด้านการบันทึกเหตุการณ์ การจัดการช่องโหว่ และการดูแลข้อมูลก่อนเปิดใช้งาน ทีมพัฒนาควรมีแนวทางและรูปแบบการตั้งค่าที่นำกลับมาใช้ซ้ำได้ เพื่อให้การส่งมอบงานรวดเร็วขึ้นพร้อมรักษามาตรฐานที่องค์กรกำหนด
- เชื่อมการตรวจจับกับบริบททางธุรกิจ สัญญาณจาก Cloud, Identity, API และอุปกรณ์ควรช่วยให้ทีม Security วิเคราะห์เหตุการณ์ข้ามระบบได้ โดยทราบว่าบัญชีหรือบริการนั้นเกี่ยวข้องกับงานใด การจัดลำดับความสำคัญจึงควรพิจารณาทั้งโอกาสถูกโจมตี ขอบเขตสิทธิ์ และผลกระทบต่อข้อมูลหรือบริการสำคัญ เพื่อให้ทีมใช้ทรัพยากรกับความเสี่ยงที่ควรจัดการก่อน
- เตรียมความต่อเนื่องและการฟื้นฟูตั้งแต่เริ่มโครงการ กำหนดว่าบริการใดต้องทำงานต่อเมื่อระบบบางส่วนขัดข้อง มีทางเลือกสำรองอย่างไร และต้องกู้คืนตามลำดับใด รวมถึงทดสอบว่าข้อมูลสำรองและกระบวนการกู้คืนใช้งานได้จริง สำหรับบริการภายนอก ควรประเมินผลกระทบจากการหยุดให้บริการ การเปลี่ยนเงื่อนไข และความสามารถในการย้ายข้อมูลหรือเปลี่ยนผู้ให้บริการด้วย
การกำกับดูแลมีบทบาทสำคัญในการทำให้แนวทางเหล่านี้เกิดขึ้นจริง แต่ละโครงการควรมีเจ้าของผลลัพธ์ทางธุรกิจ ผู้รับผิดชอบความเสี่ยง และผู้ดูแลระบบที่ชัดเจน พร้อมงบประมาณสำหรับการดูแลหลังเปิดใช้งานจนถึงการยุติบริการ
ตัวชี้วัดความสำเร็จของ Transformation จึงควรครอบคลุมทั้งความเร็วในการส่งมอบ คุณภาพบริการ ความครอบคลุมของการควบคุม และความสามารถในการฟื้นตัว เช่น ระบบสำคัญมีเจ้าของครบหรือไม่ สิทธิ์ได้รับการทบทวนเพียงใด และองค์กรเคยทดสอบการกู้คืนบริการที่เชื่อมโยงกันแล้วหรือยัง
Connected Enterprise ที่พร้อมเติบโตต้องเข้าใจและควบคุมความสัมพันธ์ระหว่างระบบได้ เมื่อ Security และ Resilience เป็นส่วนหนึ่งของการออกแบบ องค์กรจะมีข้อมูลประกอบการตัดสินใจที่ดีขึ้น และขยายการใช้นวัตกรรมได้อย่างมั่นใจมากขึ้น
CDIC 2026 ชวน IT Leaders, CIO, CISO และ Security Professionals สำรวจ Cybersecurity ของ Connected Enterprise ในยุค Agentic AI ภายใต้ธีม Cyber Dominance in the Age of Agentic AI ครอบคลุม AI Sovereignty, AI Governance, Agentic Security และ Digital Trust เพื่อเชื่อมการเปลี่ยนผ่านทางเทคโนโลยีเข้ากับการบริหารความเสี่ยงขององค์กร
พบกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ