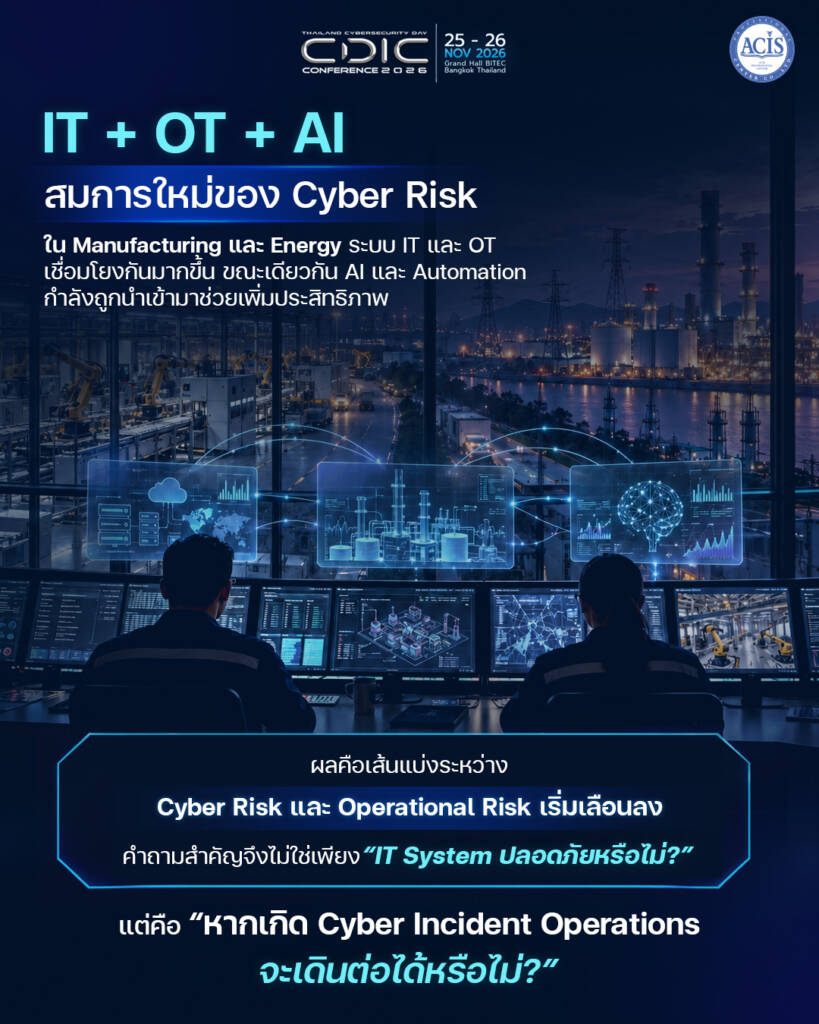
ในภาค Manufacturing และ Energy การเชื่อมโยงข้อมูลระหว่างระบบธุรกิจและระบบปฏิบัติการช่วยให้องค์กรมองเห็นการทำงานได้ชัดเจนขึ้น ตั้งแต่การวางแผนผลิต การติดตามสภาพเครื่องจักร ไปจนถึงการบริหารพลังงาน ขณะเดียวกัน AI และ Automation ก็เปิดโอกาสให้วิเคราะห์ข้อมูลและปรับกระบวนการได้รวดเร็วขึ้น
แต่เมื่อระบบเหล่านี้พึ่งพากันมากขึ้น เหตุการณ์ที่เริ่มจากบัญชีผู้ใช้ เซิร์ฟเวอร์ หรือข้อมูลที่ผิดปกติ อาจส่งผลต่อการตัดสินใจและการดำเนินงานในโลกกายภาพได้
คำถามสำคัญจึงขยายจาก “IT System ปลอดภัยหรือไม่?” ไปสู่ “หากเกิด Cyber Incident องค์กรจะรักษา Operations ให้อยู่ในสภาพที่ปลอดภัยได้อย่างไร?”
คำตอบอาจเป็นการดำเนินงานต่อด้วยขีดความสามารถที่ลดลง การเปลี่ยนไปใช้กระบวนการสำรอง หรือการหยุดอย่างปลอดภัยตามเงื่อนไขของแต่ละระบบ ความพร้อมจึงต้องวัดจากความสามารถในการควบคุมผลกระทบและฟื้นฟูภารกิจสำคัญด้วย
IT, OT และ AI มีบทบาทต่างกัน แต่ความเสี่ยงสามารถเชื่อมโยงถึงกันได้
| องค์ประกอบ | บทบาทในองค์กร | ประเด็นความเสี่ยงที่ต้องพิจารณา |
|---|---|---|
| IT | จัดการข้อมูล ระบบธุรกิจ และการเชื่อมต่อ | บัญชีถูกบุกรุก ข้อมูลรั่วไหล หรือบริการสนับสนุนหยุดทำงาน |
| OT | ตรวจวัดและควบคุมอุปกรณ์หรือกระบวนการทางกายภาพ | การสูญเสียการมองเห็นหรือควบคุม ความผิดปกติของกระบวนการ และผลต่อความปลอดภัย |
| AI | วิเคราะห์ คาดการณ์ เสนอทางเลือก หรือดำเนินงานตามสิทธิ์ที่ได้รับ | ข้อมูลคลาดเคลื่อน ผลลัพธ์ไม่เหมาะสม และการกระทำเกินขอบเขต |
NIST SP 800-82 Revision 3 อธิบายว่า OT เกี่ยวข้องกับระบบและอุปกรณ์ที่ตรวจวัดหรือก่อให้เกิดการเปลี่ยนแปลงในสภาพแวดล้อมทางกายภาพ การรักษาความมั่นคงปลอดภัยจึงต้องคำนึงถึงข้อกำหนดด้านประสิทธิภาพ ความเชื่อถือได้ และความปลอดภัยของกระบวนการควบคู่กัน
การประเมินเฉพาะความปลอดภัยของอุปกรณ์แต่ละชิ้นจึงยังไม่ครอบคลุมทั้งหมด องค์กรต้องเข้าใจด้วยว่า ระบบใดส่งข้อมูลให้ระบบใด ใครมีสิทธิ์เปลี่ยนการตั้งค่า และบริการใดจำเป็นต่อการดำเนินงาน
ลองพิจารณาสถานการณ์สมมติที่โรงงานใช้ AI วิเคราะห์ข้อมูลเครื่องจักรเพื่อเสนอช่วงเวลาซ่อมบำรุง หากข้อมูลที่ส่งให้โมเดลผิดพลาดหรือล้าสมัย คำแนะนำอาจไม่เหมาะกับสภาพเครื่องจักรจริง ความเสี่ยงจะขึ้นอยู่กับว่าผู้ปฏิบัติงานตรวจสอบอย่างไร และระบบมีอำนาจเพียงเสนอแนะหรือสามารถดำเนินการต่อได้
ในกิจการพลังงาน ระบบวิเคราะห์อาจพึ่งพาข้อมูลจากหลายจุด หากแหล่งข้อมูลหรือบริการเชื่อมต่อขัดข้อง ผู้ปฏิบัติงานต้องทราบว่าข้อมูลใดยังเชื่อถือได้ และควรเปลี่ยนไปใช้วิธีดำเนินงานใดตามขั้นตอนที่ผ่านการประเมินไว้แล้ว
ตัวอย่างเหล่านี้สะท้อนว่า ความถูกต้องของข้อมูล ขอบเขตอำนาจ และการพึ่งพาระหว่างระบบ เป็นส่วนหนึ่งของ Operational Resilience
เมื่อองค์กรนำ Agentic AI เข้ามาใช้ ความรับผิดชอบในการกำหนดขอบเขตยิ่งสำคัญขึ้น AI ที่อ่านข้อมูลเพื่อจัดทำรายงานมีผลกระทบต่างจาก AI ที่สามารถแก้ไขรายการ เรียกใช้เครื่องมือ หรือส่งคำสั่งไปยังระบบอื่นได้
OWASP ระบุว่าการให้ระบบ AI มีเครื่องมือ สิทธิ์ หรือความเป็นอิสระมากเกินความจำเป็น อาจนำไปสู่ความเสียหายจาก Excessive Agency จึงควรจำกัดสิทธิ์ตามภารกิจและตรวจสอบการอนุญาตที่ระบบปลายทาง
สำหรับองค์กร Manufacturing และ Energy การบริหารสมการ IT + OT + AI ควรเริ่มจากห้าแนวทางที่ทำงานเชื่อมโยงกัน
- ทำแผนที่ความเชื่อมโยงจากระบบสู่ Operations ระบุทรัพย์สินสำคัญ เส้นทางข้อมูล บัญชีบริการ ช่องทางเข้าถึงระยะไกล และผู้ให้บริการที่เกี่ยวข้อง พร้อมเชื่อมแต่ละส่วนเข้ากับกระบวนการผลิตหรือบริการพลังงาน เป้าหมายคือการตอบให้ได้ว่า หากระบบหนึ่งขัดข้องหรือถูกบุกรุก กระบวนการใดจะได้รับผลกระทบ และมีทางเลือกในการดำเนินงานอย่างไร
- กำหนดขอบเขตระหว่างการวิเคราะห์กับการควบคุม ระบุว่า AI ทำหน้าที่สังเกตการณ์ เสนอคำแนะนำ หรือดำเนินการได้ในระดับใด การขยายจากการอ่านข้อมูลไปสู่การเปลี่ยนสถานะระบบควรผ่านการประเมินและอนุมัติตามผลกระทบ สำหรับกระบวนการสำคัญ ควรรักษาข้อจำกัดและกลไกด้านความปลอดภัยที่ผ่านการออกแบบและตรวจสอบไว้ โดยไม่มอบให้คำตอบของ AI เป็นเกณฑ์อนุญาตเพียงอย่างเดียว
- ควบคุมการเชื่อมต่อและการเปลี่ยนแปลงอย่างเหมาะสม แบ่งขอบเขตเครือข่ายและสิทธิ์ตามหน้าที่ เปิดการสื่อสารเท่าที่จำเป็น และดูแลช่องทางของผู้ให้บริการภายนอกให้ตรวจสอบได้ การอัปเดตซอฟต์แวร์ โมเดล หรือการตั้งค่าที่เกี่ยวข้องกับ OT ควรประเมินความเข้ากันได้และผลต่อกระบวนการร่วมกับทีมวิศวกรรม รวมถึงเตรียมวิธีคืนสภาพก่อนนำไปใช้จริง
- ออกแบบ Incident Response ร่วมกับผู้รับผิดชอบหน้างาน ทีม Security ควรรู้ว่าเหตุการณ์ใดต้องแจ้ง Operations ทันที ใครมีอำนาจแยกระบบ และเงื่อนไขใดต้องหยุดกระบวนการอย่างปลอดภัย การตัดการเชื่อมต่อหรือรีสตาร์ตระบบอาจมีผลต่อหน้างาน จึงควรใช้ขั้นตอนที่ประเมินร่วมกับทีม OT, Engineering และ Safety พร้อมคำนึงถึงสถานะของกระบวนการในขณะเกิดเหตุ
- ทดสอบการฟื้นฟูให้ครอบคลุมการกลับมาดำเนินงาน เตรียมข้อมูลสำรองและค่าตั้งที่เชื่อถือได้ กำหนดลำดับกู้คืนตามการพึ่งพาระหว่างระบบ และทดสอบว่าบุคลากรสามารถดำเนินการได้จริง ก่อนกลับมาใช้งานเต็มรูปแบบ ควรยืนยันทั้งความพร้อมของระบบ ความถูกต้องของข้อมูล และเงื่อนไขด้านความปลอดภัยหรือคุณภาพที่เกี่ยวข้อง
NIST ให้ความสำคัญกับการเตรียมแผนตอบสนองและฟื้นฟูภาคการผลิต เพราะแม้มาตรการป้องกันจะช่วยลดความเสี่ยง องค์กรก็ยังต้องพร้อมกู้คืนอุปกรณ์และการดำเนินงานเมื่อเกิดเหต
การนำแนวทางเหล่านี้ไปใช้ต้องมีความรับผิดชอบร่วมกันอย่างชัดเจน ผู้บริหารกำหนดระดับความเสี่ยงและทรัพยากร ทีม IT และ Security ดูแลการเชื่อมต่อและภัยไซเบอร์ ขณะที่ทีม OT, Operations, Engineering และ Safety ประเมินผลต่อกระบวนการทางกายภาพ โดยมีผู้รับผิดชอบหลักสำหรับการตัดสินใจแต่ละประเภท
การซ้อมสถานการณ์ร่วมกันจะช่วยทดสอบรอยต่อเหล่านี้ เช่น เมื่อระบบยืนยันตัวตนใช้ไม่ได้ เมื่อข้อมูลที่ AI วิเคราะห์ไม่น่าเชื่อถือ หรือเมื่อจำเป็นต้องจำกัดการเชื่อมต่อบางส่วน องค์กรควรทราบล่วงหน้าว่าใครตัดสินใจ ใช้ข้อมูลอะไร และจะรักษาสภาพการทำงานที่ปลอดภัยได้อย่างไร
ตัวชี้วัดความพร้อมจึงควรรวมถึงความสามารถในการจำกัดผลกระทบ เวลาที่ใช้ฟื้นฟูกระบวนการสำคัญ และความถูกต้องของการทำงานหลังการกู้คืน เพื่อให้การลงทุนด้าน Cybersecurity เชื่อมโยงกับผลลัพธ์ของ Operations อย่างชัดเจน
IT + OT + AI ทำให้องค์กรต้องบริหาร Cyber Risk และ Operational Risk ในภาพเดียวกัน เมื่อเข้าใจเส้นทางข้อมูล อำนาจควบคุม และการพึ่งพาระหว่างระบบ องค์กรจะมีพื้นฐานที่ดีขึ้นในการใช้เทคโนโลยีเพิ่มประสิทธิภาพ พร้อมรักษาความปลอดภัยและความต่อเนื่องของภารกิจสำคัญ
CDIC 2026 ชวนผู้นำองค์กรและผู้เชี่ยวชาญด้าน Cybersecurity ร่วมสำรวจการบริหารความเสี่ยงในยุค Agentic AI ภายใต้ธีม Cyber Dominance in the Age of Agentic AI ครอบคลุม AI Governance, Agentic Security และ Digital Trust เพื่อนำมุมมองไปต่อยอดกับระบบและกระบวนการสำคัญขององค์กร
พบกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ