การโจมตีแบบ Business Email Compromise (BEC) คืออะไร ใครบ้างที่ต้องระวัง และทำอย่างไรจึงจะปลอดภัยจากการโจมตีนี้
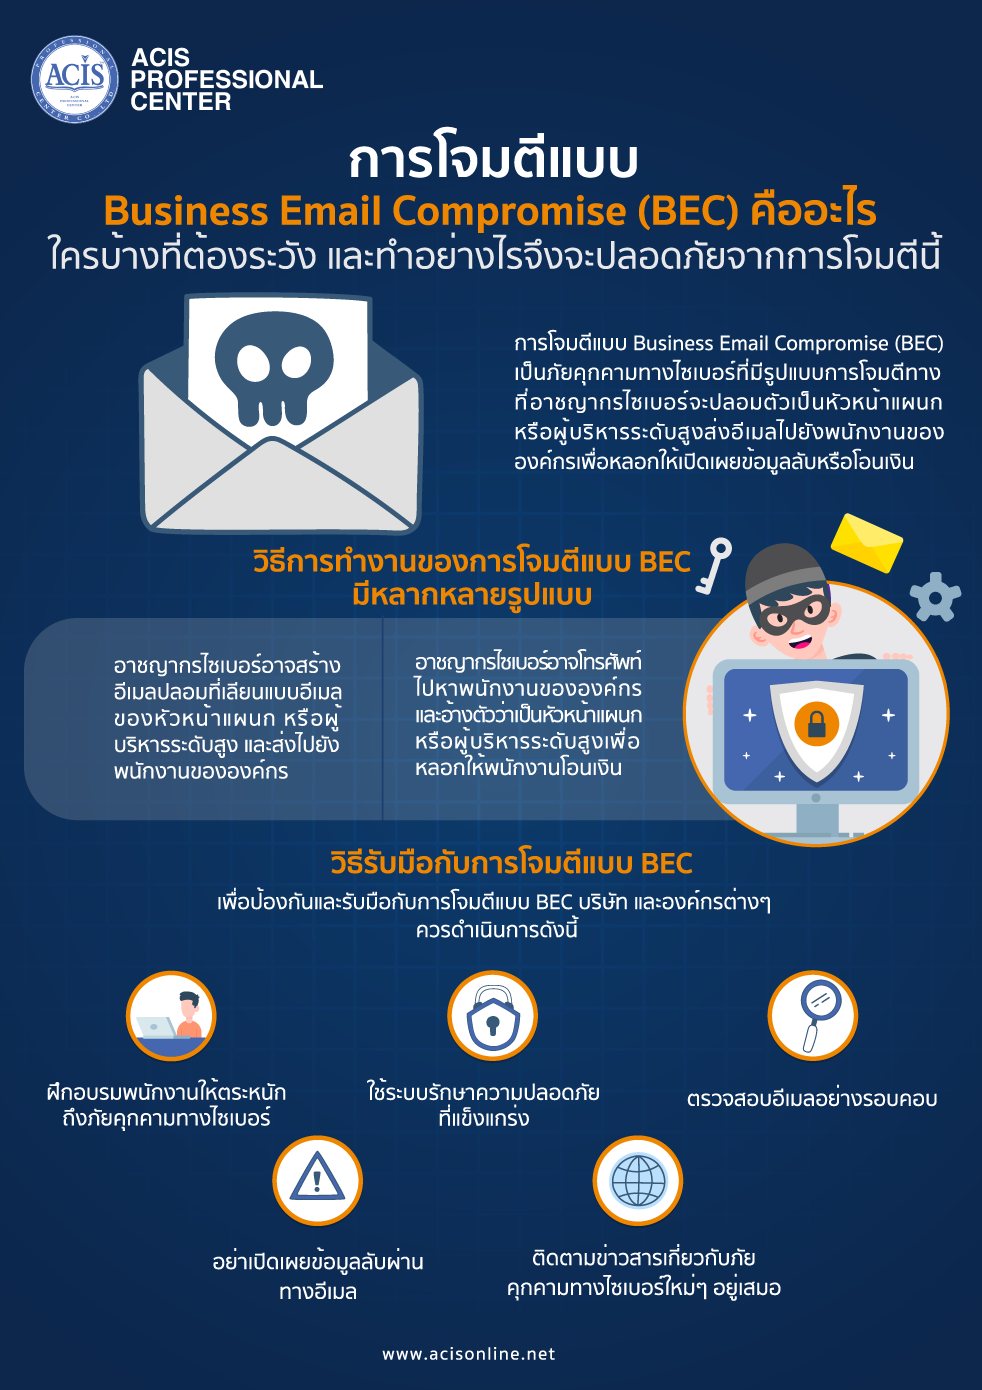
การโจมตีแบบ Business Email Compromise (BEC) เป็นภัยคุกคามทางไซเบอร์ที่มีรูปแบบการโจมตีทางไซเบอร์ที่อาชญากรไซเบอร์จะปลอมตัวเป็นหัวหน้าแผนก หรือผู้บริหารระดับสูงส่งอีเมลไปยังพนักงานขององค์กรเพื่อหลอกให้เปิดเผยข้อมูลลับหรือโอนเงิน.
วิธีการทำงานของการโจมตีแบบ BEC มีหลากหลายรูปแบบ เช่น
- อาชญากรไซเบอร์อาจแฮ็กอีเมลของหัวหน้าแผนกหรือผู้บริหารระดับสูงและส่งอีเมลปลอมไปยังพนักงานขององค์กร.
- อาชญากรไซเบอร์อาจสร้างอีเมลปลอมที่เลียนแบบอีเมลของหัวหน้าแผนกหรือผู้บริหารระดับสูงและส่งไปยังพนักงานขององค์กร.
- อาชญากรไซเบอร์อาจโทรศัพท์ไปหาพนักงานขององค์กร และอ้างตัวว่าเป็นหัวหน้าแผนกหรือผู้บริหารระดับสูงเพื่อหลอกให้พนักงานโอนเงิน.
กลุ่มเป้าหมายที่ต้องระวัง.กลุ่มเป้าหมายที่ต้องระวังในการโจมตีแบบ BEC ได้แก่.
- บริษัทและองค์กรที่มีการติดต่อทางอีเมลกับคู่ค้าหรือลูกค้าเป็นประจำ.
- บริษัทและองค์กรที่มีการโอนเงินผ่านทางอีเมล.
- บริษัทและองค์กรที่มีการเปิดเผยข้อมูลลับผ่านทางอีเมล.
- พนักงานที่รับผิดชอบในการโอนเงินหรือเปิดเผยข้อมูลลับ.
วิธีรับมือกับการโจมตีแบบ BEC.
เพื่อป้องกันและรับมือกับการโจมตีแบบ BEC บริษัทและองค์กรต่างๆ ควรดำเนินการดังนี้.
- ฝึกอบรมพนักงานให้ตระหนักถึงภัยคุกคามทางไซเบอร์: พนักงานควรทราบถึงวิธีการทำงานของการโจมตีแบบ BEC และวิธีป้องกันตนเองจากการโจมตี.
- ใช้ระบบรักษาความปลอดภัยที่แข็งแกร่ง: ควรใช้ระบบรักษาความปลอดภัยที่แข็งแกร่งเพื่อป้องกันการโจมตีแบบ BEC เช่น ไฟร์วอลล์ ระบบตรวจจับการบุกรุก และระบบป้องกันการโจมตีแบบ DDoS.
- ตรวจสอบอีเมลอย่างรอบคอบ: พนักงานควรตรวจสอบอีเมลอย่างรอบคอบก่อนที่จะเปิดไฟล์แนบหรือคลิกลิงก์ในอีเมล.
- อย่าเปิดเผยข้อมูลลับผ่านทางอีเมล: พนักงานไม่ควรเปิดเผยข้อมูลลับเช่น รหัสผ่านหรือข้อมูลบัตรเครดิตผ่านทางอีเมล.
- ติดตามข่าวสารเกี่ยวกับภัยคุกคามทางไซเบอร์ใหม่ๆ อยู่เสมอ: บริษัทและองค์กรต่างๆ ควรติดตามข่าวสารเกี่ยวกับภัยคุกคามทางไซเบอร์ใหม่ๆ อยู่เสมอเพื่อให้สามารถรับมือกับภัยคุกคามเหล่านี้ได้อย่างทันท่วงที