PCI SSC เผยแพร่แนวทางความปลอดภัยสำหรับระบบ AI: ผลกระทบต่อสภาพแวดล้อมที่อยู่ภายใต้มาตรฐาน PCI DSS
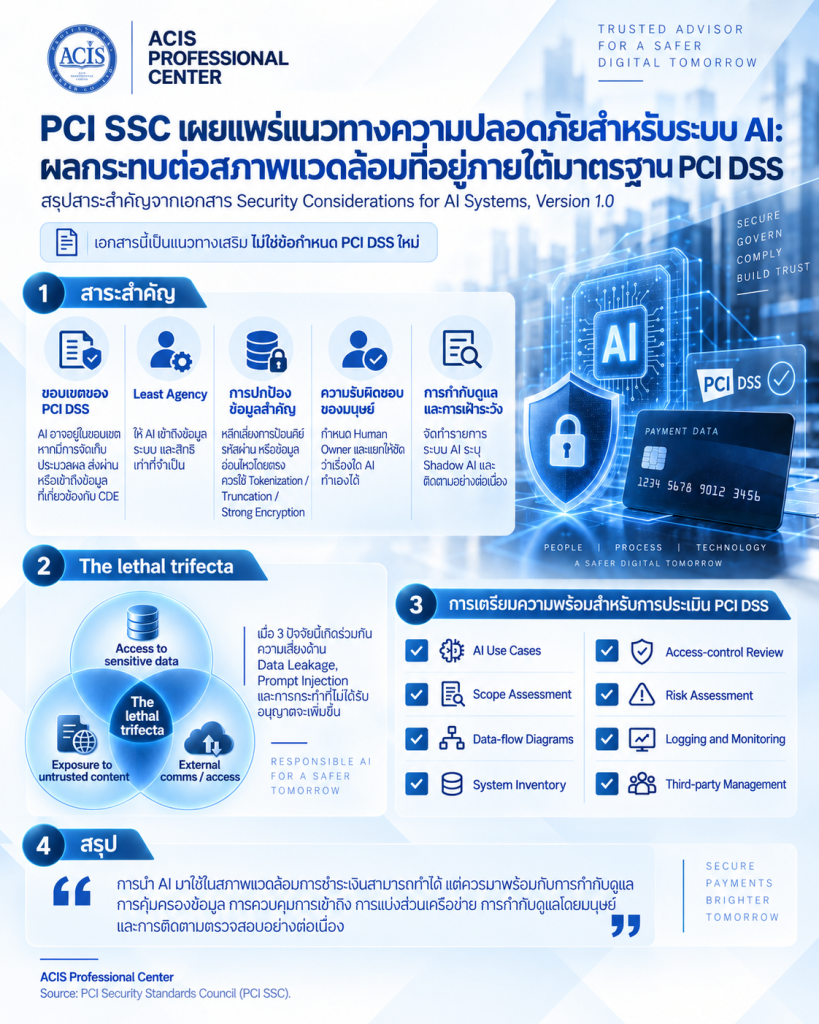
ปัจจุบันมีการนำปัญญาประดิษฐ์ (AI) มาใช้มากขึ้นในด้านการพัฒนาซอฟต์แวร์ การวิเคราะห์ข้อมูล การบริการลูกค้า การจัดการช่องโหว่ และการเฝ้าระวังความปลอดภัย แม้ว่าเทคโนโลยีเหล่านี้จะช่วยเพิ่มประสิทธิภาพการดำเนินงานและขีดความสามารถด้านความปลอดภัย แต่ก็อาจก่อให้เกิดความเสี่ยงใหม่ๆ ต่อข้อมูลผู้ถือบัตรและระบบการชำระเงินได้เช่นกัน ในเดือนกันยายน 2026 PCI Security Standards Council (PCI SSC) ได้เผยแพร่เอกสาร “Security Considerations for AI Systems, Version 1.0” (ข้อควรพิจารณาด้านความปลอดภัยสำหรับระบบ AI ฉบับที่ 1.0) เอกสารเสริมนี้ให้แนวทางสำหรับองค์กรที่ใช้งาน AI ในสภาพแวดล้อมที่อยู่ภายใต้มาตรฐาน PCI รวมถึงมาตรฐานความปลอดภัยข้อมูลอุตสาหกรรมบัตรชำระเงิน (PCI DSS) นอกจากนี้ยังกล่าวถึงภัยคุกคามที่เพิ่มขึ้นจากผู้โจมตีที่ใช้ AI ในการค้นหาช่องโหว่ สร้างโค้ดโจมตี และดำเนินการโจมตีด้วยเทคนิค Social Engineering ที่ซับซ้อนยิ่งขึ้น เอกสารฉบับนี้ถือเป็นแนวทางเสริมและไม่ได้กำหนดข้อบังคับใหม่ภายใต้มาตรฐาน PCI DSS อย่างไรก็ตามเอกสารจะระบุประเด็นสำคัญที่องค์กรซึ่งกำลังใช้งานหรือวางแผนจะใช้งาน AI ในสภาพแวดล้อมระบบการชำระเงินควรพิจารณา
ประเด็นสำคัญสำหรับ PCI DSS
PCI SSC เน้นย้ำประเด็นสำคัญหลายประการ ได้แก่:
* ขอบเขตของ PCI DSS: ควรมีการประเมินระบบ AI ในลักษณะเดียวกับเทคโนโลยีอื่นๆ หากระบบ AI มีการจัดเก็บ ประมวลผล ส่งผ่าน หรือสามารถเข้าถึงข้อมูลบัญชี เชื่อมต่อกับสภาพแวดล้อมข้อมูลผู้ถือบัตร (CDE) หรืออาจส่งผลกระทบต่อความปลอดภัยของ CDE ระบบนั้นอาจถูกจัดให้อยู่ในขอบเขตการควบคุมของ PCI DSS
* การจำกัดสิทธิและการเข้าถึงขั้นต่ำ: AI ควรได้รับข้อมูล สิทธิการเข้าถึงระบบ การเชื่อมต่อ และอำนาจหน้าที่เท่าที่จำเป็นสำหรับการปฏิบัติงานตามภารกิจที่ได้รับมอบหมายเท่านั้น PCI SSC เรียกหลักการนี้ว่า “Least Agency” (การจำกัดขอบเขตการทำงานและสิทธิของ AI ให้เหลือน้อยที่สุดเท่าที่จำเป็น)
* การปกป้องข้อมูลสำคัญ: องค์กรควรหลีกเลี่ยงการป้อนข้อมูลที่เป็นความลับสำคัญระดับสูงให้กับ AI เช่น คีย์เข้ารหัสลับ (Cryptographic keys) ในรูปแบบข้อความธรรมดา (Cleartext) รหัสผ่าน หรือส่วนประกอบของคีย์ (Key Components) ควรใช้ข้อมูลผู้ถือบัตรที่ผ่านกระบวนการแปลงเป็นโทเค็น (Tokenization) การตัดทอนข้อมูล (Truncation) หรือการเข้ารหัสลับที่แข็งแกร่ง (Strong Encryption) ในทุกกรณีที่เป็นไปได้
* ความรับผิดชอบของมนุษย์: ระบบ AI แต่ละระบบควรมีผู้รับผิดชอบที่เป็นมนุษย์และได้รับมอบอำนาจอย่างถูกต้อง องค์กรควรกำหนดให้ชัดเจนว่าการกระทำใดบ้างที่ AI สามารถดำเนินการได้โดยอัตโนมัติ และการกระทำใดบ้างที่จำเป็นต้องผ่านการตรวจสอบและอนุมัติจากมนุษย์
* การกำกับดูแลและการเฝ้าระวัง: องค์กรควรจัดทำบัญชีรายชื่อระบบ AI ที่ได้รับอนุมัติ ระบุระบบ AI ที่ไม่ได้รับอนุญาตหรือ “Shadow AI” (AI ที่ใช้งานโดยไม่ผ่านการอนุมัติจากฝ่ายไอที) เฝ้าระวังกิจกรรมของ AI และตรวจสอบอย่างสม่ำเสมอว่าระบบแต่ละระบบยังคงทำงานอยู่ภายในขอบเขตที่ได้รับอนุมัติ
นอกจากนี้ PCI SSC ยังเตือนไม่ให้มีการอนุญาตให้ระบบ AI ระบบเดียวมีคุณสมบัติครบทั้ง 3 ประการ ดังต่อไปนี้: การเข้าถึงข้อมูลสำคัญ, การสัมผัสกับเนื้อหาที่ไม่น่าเชื่อถือ (Untrusted Content) และการสื่อสารกับระบบภายนอก การรวมกันของปัจจัยเหล่านี้ ซึ่งถูกเรียกว่า “Lethal Trifecta” (หรือสามปัจจัยอันตราย) อาจเพิ่มความเสี่ยงอย่างมีนัยสำคัญในด้านการรั่วไหลของข้อมูล การโจมตีแบบ Prompt Injection และการกระทำที่ไม่ได้รับอนุญาต
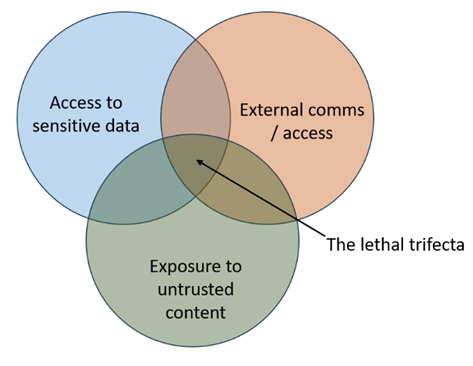
รูปที่ 1 The lethal trifecta
ในกรณีที่ผู้ให้บริการ AI ภายนอกสามารถเข้าถึงข้อมูลที่มีความละเอียดอ่อนได้ ผู้ให้บริการรายนั้นอาจต้องได้รับการบริหารจัดการในฐานะผู้ให้บริการภายนอก (Third-party Service Provider) ตามข้อกำหนดของ PCI DSS ที่เกี่ยวข้อง ดังนั้น องค์กรควรทำความเข้าใจว่าผู้ให้บริการมีการประมวลผล จัดเก็บ รักษา และใช้ข้อมูลที่ส่งไปให้อย่างไร รวมถึงมีการนำข้อมูลดังกล่าวไปใช้ในการฝึกสอนโมเดล AI หรือไม่
การเตรียมความพร้อมสำหรับการประเมิน PCI DSS
องค์กรที่กำลังเตรียมตัวรับการประเมิน PCI DSS ควรระบุกรณีการใช้งาน AI (Use Cases) ตั้งแต่เริ่มต้น และนำระบบ AI ที่เกี่ยวข้องเข้าสู่กระบวนการต่างๆ ได้แก่ การกำหนดขอบเขตการประเมิน (Scope Assessment) แผนภาพการไหลของข้อมูล (Data-flow Diagrams) รายการสินทรัพย์ระบบ (System Inventory) การทบทวนการควบคุมการเข้าถึง (Access-control Review) การประเมินความเสี่ยง (Risk Assessment) กระบวนการบันทึกและติดตามตรวจสอบ (Logging and Monitoring) และการบริหารจัดการผู้ให้บริการภายนอก
แม้ว่าจะสามารถนำ AI มาใช้ในสภาพแวดล้อมการชำระเงินได้ แต่การนำไปใช้งานควรมาพร้อมกับการกำกับดูแล การคุ้มครองข้อมูล การควบคุมการเข้าถึง การแบ่งส่วนเครือข่าย (Network Segmentation) การกำกับดูแลโดยมนุษย์ และการติดตามตรวจสอบอย่างต่อเนื่องที่เหมาะสม การระบุและประเมินการใช้งาน AI ตั้งแต่ระยะเริ่มต้นจะช่วยให้องค์กรได้รับประโยชน์จาก AI พร้อมทั้งลดความเสี่ยงในการขยายขอบเขตการประเมิน PCI DSS โดยไม่คาดคิด และช่วยปกป้องความปลอดภัยของข้อมูลผู้ถือบัตรและระบบการชำระเงิน
บทความนี้เป็นบทสรุปอิสระเพื่อวัตถุประสงค์ในการให้ข้อมูลทั่วไปเท่านั้น ไม่ได้มีไว้เพื่อทดแทนเอกสารเผยแพร่หรือข้อกำหนด PCI DSS อย่างเป็นทางการของ PCI SSC สำหรับข้อมูลที่ครบถ้วนสมบูรณ์ โปรดอ้างอิงประกาศอย่างเป็นทางการจาก PCI SSC
กิตติพงศ์ อธิปัญญาสฤษดิ์