วิกฤตการณ์ข้อมูลส่วนบุคคลรั่วไหลในประเทศไทยไม่ใช่เรื่องแปลกใหม่ แต่เป็นความจริงที่เกิดขึ้นอย่างต่อเนื่องและเรื้อรังมานานกว่า 4-5 ปีแล้ว นับตั้งแต่ช่วงการแพร่ระบาดของโควิด ทั้งข้อมูลจากหน่วยงานภาครัฐและภาคเอกชนต่างหลุดออกไปสู่สาธารณะ ไม่ว่าจะเป็นเลขประจำตัวประชาชน ที่อยู่ หรือเบอร์โทรศัพท์ สิ่งเหล่านี้ทำให้ระบบรักษาความปลอดภัยดิจิทัลแบบดั้งเดิมกำลังเผชิญหน้ากับความล้มเหลวครั้งใหญ่
เมื่อข้อมูลส่วนตัวที่เราเคยใช้ยืนยันตัวตนไม่ได้เป็นความลับอีกต่อไป คำถามสำคัญที่ทั้งผู้บริหาร องค์กร และผู้ใช้งานทั่วไปต้องเผชิญคือ เราจะปกป้องสินทรัพย์ดิจิทัลและบัญชีสำคัญได้อย่างไร ในเมื่อรหัสผ่านหรือ Password แบบเดิม ๆ กำลังจะหมดอายุขัย และเทคโนโลยีใหม่อย่าง Passkey จะกลายเป็นความหวังเดียวในการป้องกันภัยไซเบอร์ได้อย่างไร
1. การล่มสลายของการยืนยันตัวตนด้วย “ข้อมูลคงที่” (Static Data)
ในอดีต เมื่อเราต้องการติดต่อสถาบันการเงินหรือบริษัทบัตรเครดิตเพื่อทำธุรกรรม ระบบมักจะใช้การตรวจสอบสิทธิ์ด้วย “ข้อมูลคงที่” (Static Data) เช่น การถามเลขบัตรประจำตัวประชาชน วันเดือนปีเกิด หรือที่อยู่ แต่ในยุคปัจจุบัน ข้อมูลคงที่เหล่านี้รั่วไหลออกไปหมดแล้วและไม่สามารถใช้ในการพิสูจน์ตัวตนที่แท้จริงได้อีกต่อไป
ความหละหลวมของระบบตรวจสอบสิทธิ์แบบดั้งเดิมถูกพิสูจน์ได้ง่ายดาย แม้กระทั่งผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ยังเคยทดลองสวมรอยเป็นบุคคลอื่น (เช่น น้องชายของตนเอง) โทรศัพท์ไปยังสถาบันการเงิน และสามารถผ่านการตรวจสอบสิทธิ์ทำธุรกรรมได้สำเร็จเพียงเพราะรู้ข้อมูลคงที่เหล่านี้
ด้วยเหตุนี้ องค์กรยุคใหม่ที่ใส่ใจเรื่องความปลอดภัยจึงต้องยกเลิกการยืนยันตัวตนด้วยข้อมูลคงที่ และเปลี่ยนไปใช้ “คำถามเชิงนวัตกรรม” (Innovative Questions) ที่มีความเคลื่อนไหวและเฉพาะเจาะจงมากขึ้น เช่น ยอดการใช้งานล่าสุด วงเงินคงเหลือ หรือรายละเอียดของบัตรเสริม ซึ่งเป็นข้อมูลที่มีเพียงเจ้าของบัญชีตัวจริงเท่านั้นที่จะตอบได้
2. “มันจบแล้วครับนาย” ยุคสมัยของการพึ่งพาเพียง Username & Password ได้สิ้นสุดลง
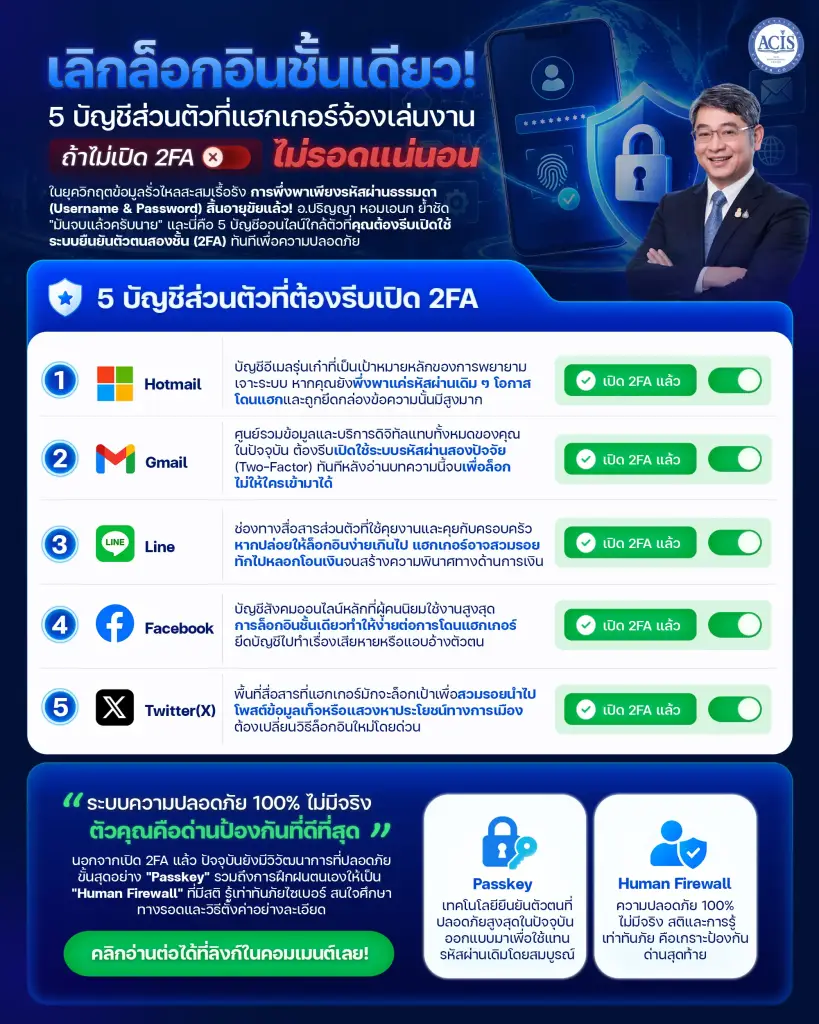
หากระบบไอทีหรือบัญชีบริการใด ๆ ของคุณ ไม่ว่าจะเป็นอีเมลส่วนตัว โซเชียลมีเดีย เช่น Facebook, Twitter, Line หรือแม้กระทั่งระบบงานในองค์กร ยังคงเข้าสู่ระบบด้วย Username และ Password เพียงชั้นเดียว บัญชีเหล่านั้นมีความเสี่ยงสูงสุดที่จะถูกแฮกเกอร์โจรกรรมอย่างง่ายดาย
ความจริงในโลกไซเบอร์วันนี้คือ การใช้เพียงรหัสผ่านหลักชั้นเดียวไม่มีทางรอดจากการถูกโจมตีได้อีกต่อไป วิธีการแก้ไขปัญหาระดับพื้นฐานที่ด่วนที่สุดคือการเปิดใช้งาน Two-Factor Authentication (2FA) หรือระบบยืนยันตัวตนสองปัจจัย ซึ่งจะเพิ่มเกราะป้องกันอีกหนึ่งชั้น โดยบังคับให้มีการกรอกรหัสพลวัตที่เปลี่ยนตลอดเวลา เช่น รหัส OTP (One-Time Password) จำนวน 6 หลักที่ส่งผ่าน SMS เข้ามือถือส่วนบุคคล ปัจจุบันแม้กระทั่งหน่วยงานภาครัฐของไทยก็อยู่ระหว่างการเร่งปรับปรุงระบบทั้งหมดให้เป็นระบบยืนยันตัวตนสองปัจจัยเพื่อรับมือกับวิกฤตข้อมูลรั่วไหลนี้
3. เจาะลึกวิวัฒนาการขั้นสุดยอดสู่ “Passkey” ทางรอดที่ปลอดภัยที่สุด
แม้ระบบยืนยันตัวตนสองชั้น (2FA) จะมีความปลอดภัยมากกว่ารหัสผ่านปกติอย่างมาก แต่ระบบความปลอดภัยทางไซเบอร์ในปัจจุบันได้ก้าวล้ำไปสู่เทคโนโลยีขั้นสูงสุดนั่นคือ “Passkey”
Passkey คือระบบการเข้าสู่ระบบและยืนยันตัวตนรูปแบบใหม่ที่ถูกพัฒนาขึ้นมาเพื่อแทนที่การใช้รหัสผ่านแบบเดิมอย่างสิ้นเชิง จุดเด่นสำคัญของ Passkey คือคุณสมบัติในด้าน ความมั่นคงปลอดภัยขั้นสูง (Secure) ซึ่งได้รับการยอมรับจากผู้เชี่ยวชาญในวงการไซเบอร์ว่าเป็นหนึ่งในเทคโนโลยีการพิสูจน์ตัวตนที่ปลอดภัยที่สุดในขณะนี้ การปรับเปลี่ยนมาใช้ Passkey ไม่เพียงแต่ช่วยลดความเสี่ยงจากการโจรกรรมบัญชีได้อย่างมาก แต่ยังช่วยลดภาระของผู้ใช้งานในการจดจำรหัสผ่านที่ซับซ้อนอีกด้วย สำหรับองค์กรและผู้ใช้งานทั่วไป การเริ่มศึกษาและเปลี่ยนผ่านระบบการลงชื่อเข้าใช้งานไปสู่ Passkey จึงเป็นก้าวสำคัญที่ไม่สามารถละเลยได้
4. ปราการด่านสุดท้ายที่เทคโนโลยีทดแทนไม่ได้: “Human Firewall”
ไม่ว่าองค์กรจะทุ่มเทงบประมาณไปกับระบบรักษาความปลอดภัยล้ำสมัยเพียงใด หรือใช้เทคโนโลยีการยืนยันตัวตนที่ก้าวหน้าเพียงใด สิ่งหนึ่งที่ต้องยอมรับคือ “ไม่มีระบบป้องกันภัยไซเบอร์ใดในโลกที่สมบูรณ์แบบ 100%” (There is no 100% cyber defense)
ปัญหาของการถูกโจมตีทางไซเบอร์ไม่ได้ขึ้นอยู่กับคำว่า “ถ้าโดน” (If) แต่ขึ้นอยู่กับคำว่า “เมื่อไหร่จะโดน” (When) แม้แต่หน่วยงานความมั่นคงระดับโลกอย่าง FBI, NASA, CIA หรือทำเนียบขาว ต่างก็เคยตกเป็นเหยื่อของการโจมตีและข้อมูลรั่วไหลมาแล้วทั้งสิ้น
ดังนั้น เกราะป้องกันที่สำคัญและมีประสิทธิภาพที่สุดเพื่อหยุดยั้งความพินาศของข้อมูลและสินทรัพย์คือตัวคุณเองในฐานะ “Human Firewall” (กำแพงมนุษย์)
การรักษาความปลอดภัยในระดับบุคคลที่ดีที่สุดไม่ใช่การเปลี่ยนรหัสผ่านบ่อย ๆ ตามตำราเดิมที่จำได้ยาก แต่คือการมี “สติสัมปชัญญะและสมาธิ” อยู่ตลอดเวลา การมีความระมัดระวังและเอะใจในการรับสายโทรศัพท์ การทำธุรกรรมโอนเงิน หรือการกดลิงก์แปลกปลอมต่าง ๆ จะช่วยลดโอกาสการตกเป็นเหยื่อลงได้มากกว่าครึ่งหนึ่ง แม้ว่าข้อมูลส่วนบุคคลจะหลุดลอยไปอยู่ในมือผู้ไม่หวังดีแล้วก็ตาม แต่หาก Human Firewall ทำงานได้อย่างแข็งแกร่ง แฮกเกอร์ก็จะไม่สามารถใช้ประโยชน์จากข้อมูลเหล่านั้นมาสร้างความเสียหายทางสิทธิ์หรือการเงินให้แก่คุณได้เลย
สยบความตื่นตระหนก: ความเข้าใจผิดเรื่องข้อมูลรั่วไหล (Myth Buster)
ท่ามกลางข่าวสารที่น่ากลัว มีความเข้าใจผิดหลายประการที่ทำให้สังคมตื่นตระหนกเกินความเป็นจริง เช่น ความกังวลว่าแฮกเกอร์จะนำภาพถ่ายบัตรประชาชนที่รั่วไหลไปพิมพ์เป็นบัตรประชาชนปลอม หรือนำไปเปิดบัญชีม้าและซื้อซิมการ์ดใหม่ในชื่อของเรา
ในความเป็นจริงเชิงปฏิบัติ เรื่องนี้แทบจะเป็นไปไม่ได้และเป็นเพียงจินตนาการแบบภาพยนตร์ฮอลลีวูด เนื่องจากปัจจุบันระบบการทำธุรกรรมที่สำคัญ เช่น การเปิดบัญชีธนาคารหรือการออกซิมการ์ดใหม่ มีระบบตรวจสอบที่เข้มงวดผ่านการตรวจจับชิปบนบัตรประจำตัวประชาชน (Dip Chip) ที่ต้องเชื่อมโยงออนไลน์กับฐานข้อมูลของกรมการปกครองโดยตรง การพยายามใช้รูปถ่ายหรือบัตรปลอมที่ไม่มีชิปจริงจึงไม่สามารถผ่านระบบตรวจสอบเหล่านี้ได้ สังคมจึงควรระมัดระวังอย่างมีสติแต่ไม่ควรตื่นตระหนกจนเกินไป
Key Takeaways
- หมดยุค Static Data: ข้อมูลคงที่ เช่น เลขบัตรประชาชน หรือวันเกิด รั่วไหลสะสมมานานกว่า 4-5 ปีแล้ว จึงไม่สามารถใช้ยืนยันตัวตนได้ปลอดภัยอีกต่อไป องค์กรต้องเปลี่ยนไปใช้คำถามเชิงนวัตกรรมในการตรวจสอบสิทธิ์
- รหัสผ่านชั้นเดียวสิ้นสุดลงแล้ว: ระบบที่ล็อกอินผ่าน Username & Password เพียงอย่างเดียวไม่มีทางปลอดภัย ต้องเปิดใช้งาน 2FA หรือรหัสผ่านสองปัจจัย (เช่น OTP) บนทุกบัญชีสำคัญทันที
- Passkey คือเทคโนโลยีสูงสุดในปัจจุบัน: เป็นทางเลือกการยืนยันตัวตนที่ปลอดภัยและมั่นคงที่สุดในขณะนี้ ออกแบบมาเพื่อทดแทนรหัสผ่านดั้งเดิมโดยสมบูรณ์
- สร้าง Human Firewall: ความมั่นคงปลอดภัย 100% ไม่มีจริง สติและการรู้เท่าทันภัยคุกคามในทุกครั้งที่กดลิงก์ โอนเงิน หรือรับสายโทรศัพท์ คือเกราะป้องกันส่วนบุคคลด่านสุดท้ายที่มีประสิทธิภาพที่สุด
บทสรุป
การล่มสลายของระบบรหัสผ่านและการรั่วไหลของข้อมูลไม่ใช่สิ่งที่เราจะหลีกเลี่ยงได้อีกต่อไป แต่เป็นสภาวะปกติใหม่ (New Normal) ที่เราต้องเผชิญหน้าและปรับตัว ทางรอดเดียวของทั้งผู้ใช้งานทั่วไปและระดับองค์กรคือการปิดสวิตช์ระบบป้องกันแบบเดิม ๆ แล้วยกระดับสู่มาตรฐานใหม่อย่าง 2FA และ Passkey ควบคู่ไปกับการฝึกฝนตนเองให้เป็น “Human Firewall” ที่แข็งแกร่ง เพื่อเปลี่ยนจากผู้ตกเป็นเหยื่อให้กลายเป็นผู้ควบคุมความปลอดภัยของชีวิตดิจิทัลของตนเองอย่างแท้จริง