ที่ผ่านมา องค์กรลงทุนด้าน Cybersecurity เพื่อป้องกัน ตรวจจับ รับมือ และฟื้นตัวจากการโจมตีทางไซเบอร์ ความสามารถในการดำเนินธุรกิจต่อท่ามกลางเหตุการณ์ที่ไม่คาดคิด หรือ Cyber Resilience จึงเป็นเป้าหมายสำคัญของผู้นำองค์กรมาอย่างต่อเนื่อง
แต่เมื่อ AI กำลังเพิ่มความเร็วและขยายขีดความสามารถให้ทั้งผู้โจมตีและผู้ป้องกัน การวัดความพร้อมด้วยคำถามว่า “เราจะกู้ระบบกลับมาได้เร็วเพียงใด?” อาจยังไม่ครอบคลุมความเสี่ยงที่องค์กรต้องเผชิญ
โดยเฉพาะในยุค Agentic AI ที่ระบบสามารถวางแผน เลือกใช้เครื่องมือ และดำเนินงานหลายขั้นตอนภายใต้สิทธิ์ที่ได้รับ ความมั่นคงปลอดภัยจึงต้องครอบคลุมทั้งข้อมูล ระบบ และอำนาจในการลงมือทำงานแทนมนุษย์
โจทย์ของ CIO และ CISO จึงขยายไปสู่คำถามสำคัญว่า องค์กรจะคาดการณ์ ปรับตัว และตอบสนองต่อภัยคุกคามได้ทันเพียงใด ขณะที่ระบบอัตโนมัติกำลังมีบทบาทในการตัดสินใจมากขึ้น?
Cyber Resilience ยังคงเป็นรากฐานที่จำเป็น โดยกรอบของ NIST ครอบคลุมความสามารถในการคาดการณ์ ทนต่อเหตุการณ์ ฟื้นตัว และปรับตัวอยู่แล้ว สิ่งที่องค์กรต้องทบทวนจึงเป็นการนำแนวคิดนี้ไปปฏิบัติให้ทันกับความเร็วและความซับซ้อนของ Agentic AI โดยเฉพาะองค์กรที่ยังให้น้ำหนักกับการรับมือและฟื้นฟูระบบหลังเกิดเหตุเป็นหลัก
เมื่อ AI Agent เชื่อมต่อกับอีเมล ฐานข้อมูล หรือระบบงานภายใน ผลจากการตัดสินใจผิดพลาดอาจขยายจากคำตอบที่คลาดเคลื่อนไปสู่การกระทำที่กระทบธุรกิจได้ OWASP ระบุว่าการให้ระบบ AI มีเครื่องมือ สิทธิ์เข้าถึง หรือความเป็นอิสระมากเกินความจำเป็น เป็นปัจจัยสำคัญของความเสี่ยงที่เรียกว่า Excessive Agency
ลองพิจารณาสถานการณ์สมมติที่ AI Agent มีหน้าที่อ่านเอกสารและจัดทำรายงาน แต่กลับได้รับสิทธิ์ส่งข้อมูลออกนอกองค์กรด้วย หากเอกสารที่อ่านมีคำสั่งแฝงเพื่อชักจูงให้ระบบทำงานนอกวัตถุประสงค์ ความเสียหายอาจเกิดขึ้นผ่านสิทธิ์ที่องค์กรอนุญาตไว้เอง การมีระบบสำรองข้อมูลพร้อมใช้งานจึงยังไม่ตอบโจทย์การควบคุมความเสี่ยงทั้งหมดในสถานการณ์นี้
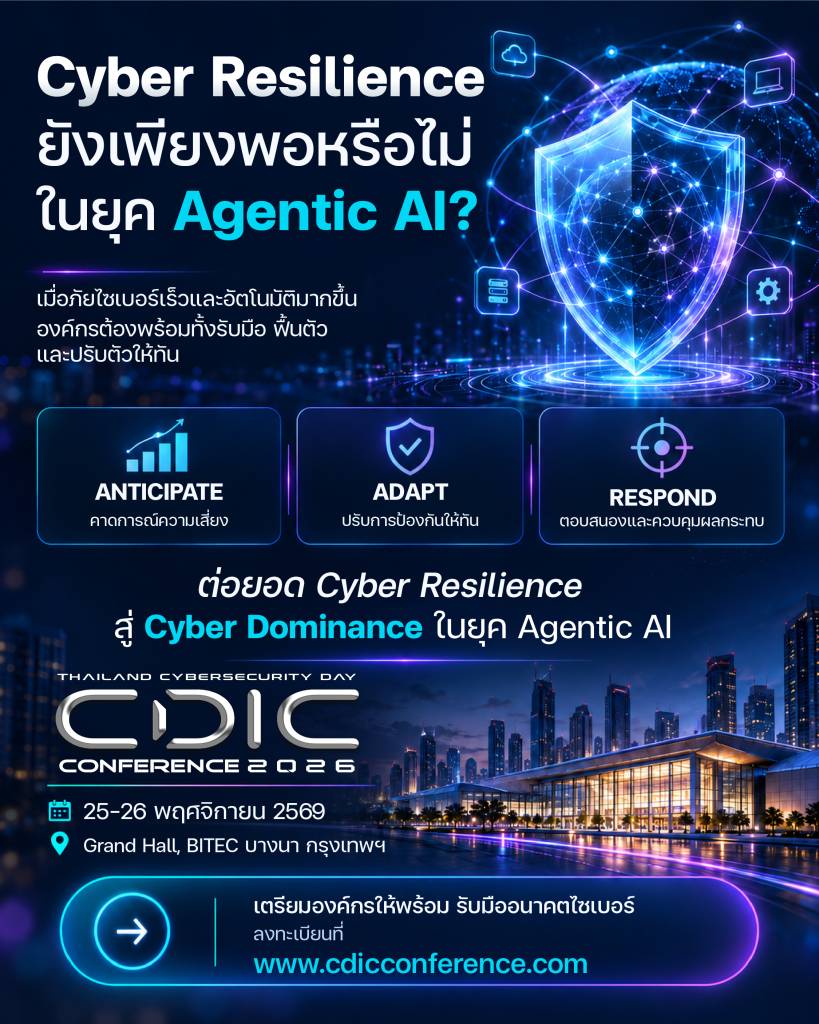
สำหรับ CIO และ CISO การยกระดับความพร้อมจึงควรเริ่มจากความสามารถสามด้านที่ทำงานเชื่อมโยงกัน
- Anticipate — คาดการณ์ความเสี่ยงก่อนกระทบธุรกิจ องค์กรควรมองเห็นว่า AI Agent แต่ละตัวทำหน้าที่อะไร เข้าถึงข้อมูลใด ใช้เครื่องมือใด และมีใครรับผิดชอบ จากนั้นจึงประเมินสถานการณ์ที่อาจทำให้ Agent ทำงานผิดเป้าหมาย รวมถึงผลกระทบหากความผิดพลาดส่งต่อไปยังระบบอื่น การทดสอบควรครอบคลุมทั้งการใช้งานปกติและกรณีที่มีผู้พยายามหลอกหรือควบคุมพฤติกรรมของระบบ
- Adapt — ปรับการกำกับดูแลให้ทันการใช้งาน เมื่อองค์กรเพิ่มเครื่องมือ เชื่อมข้อมูลใหม่ หรือขยายหน้าที่ของ Agent ขอบเขตความเสี่ยงย่อมเปลี่ยนตาม จึงควรทบทวนสิทธิ์และมาตรการควบคุมให้สอดคล้องกับงานจริง กำหนดให้มนุษย์อนุมัติกิจกรรมที่มีผลกระทบสูง และบังคับใช้นโยบายผ่านระบบควบคุมสิทธิ์ที่ตรวจสอบได้ การขอให้ AI ปฏิบัติตามกฎเพียงอย่างเดียวไม่ใช่กลไกควบคุมที่เพียงพอ
- Respond — ตอบสนองอย่างรวดเร็วและควบคุมผลกระทบได้ แผนรับมือเหตุการณ์ควรระบุวิธีหยุด Agent เพิกถอนสิทธิ์ ตัดการเชื่อมต่อเครื่องมือ และตรวจสอบการกระทำที่ผ่านมา พร้อมกำหนดผู้มีอำนาจตัดสินใจอย่างชัดเจน หากใช้ AI ช่วยตอบสนองต่อเหตุการณ์ ก็ต้องกำหนดขอบเขตการทำงานและเงื่อนไขให้มนุษย์เข้ามาควบคุมด้วย เพื่อไม่ให้การตอบสนองอัตโนมัติสร้างผลกระทบเพิ่มเติม
แนวทางเหล่านี้สอดคล้องกับหลักการด้านความปลอดภัยของ AI Agent ที่ให้ความสำคัญกับสิทธิ์เท่าที่จำเป็น การกำกับโดยมนุษย์ การติดตามพฤติกรรม และการทดสอบก่อนใช้งานจริง
ในมุมบริหาร CIO และ CISO จึงควรวัดความพร้อมให้ครอบคลุมกว่าความเร็วในการกู้ระบบ เช่น องค์กรรู้จักและระบุเจ้าของ AI Agent ได้ครบเพียงใด ใช้เวลานานเท่าใดในการหยุดการทำงานที่ผิดปกติ และสามารถจำกัดผลกระทบให้อยู่ในขอบเขตที่ยอมรับได้หรือไม่ ตัวชี้วัดเหล่านี้ช่วยเชื่อมการลงทุนด้านความมั่นคงปลอดภัยเข้ากับความสามารถในการควบคุมธุรกิจจริง
การก้าวจาก Cyber Resilience สู่ Cyber Dominance ในบทความนี้ จึงหมายถึงการต่อยอดความสามารถในการอยู่รอดและฟื้นตัว ไปสู่การสร้างความได้เปรียบด้านการมองเห็นความเสี่ยง การตัดสินใจ และการควบคุมสภาพแวดล้อมดิจิทัลขององค์กร โดยมี Cyber Resilience เป็นฐานสำคัญ แนวคิดนี้ไม่ได้รับประกันว่าจะป้องกันการโจมตีได้ทุกครั้ง แต่ชวนให้ผู้นำตั้งเป้าหมายที่ชัดเจนขึ้นว่า องค์กรจะรักษาความสามารถในการกำหนดทิศทางและควบคุมการดำเนินงานของตนเองได้อย่างไร
CDIC 2026 ชวนผู้นำองค์กรร่วมสำรวจโจทย์นี้ภายใต้ธีม Cyber Dominance in the Age of Agentic AI ครอบคลุม AI Sovereignty, AI Governance, Agentic Security และการเตรียมความพร้อมรับมือ Q-Day เพื่อเชื่อมมุมมองเชิงยุทธศาสตร์เข้ากับแนวทางปฏิบัติสำหรับองค์กร รายละเอียดจาก ACIS
ร่วมแลกเปลี่ยนมุมมองและเตรียมความพร้อมไปด้วยกันในงาน The 25th Cyber Defense Initiative Conference — CDIC 2026 วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ