🏭 OT / IoT Security Standard: องค์กรจะเริ่มสร้างความมั่นคงปลอดภัยให้ระบบอุตสาหกรรมได้อย่างไร?
เมื่อโรงงาน เครื่องจักร และระบบควบคุมอุตสาหกรรมเชื่อมต่อกับเครือข่ายมากขึ้น ความเสี่ยงด้าน Cybersecurity ก็ไม่ได้จำกัดอยู่เฉพาะระบบ IT อีกต่อไป
ความผิดปกติของระบบ OT (Operational Technology) อาจส่งผลถึงกระบวนการผลิต ความพร้อมใช้งานของเครื่องจักร และความปลอดภัยในการปฏิบัติงาน
🔍 แล้วองค์กรควรเริ่มต้นจากตรงไหน?
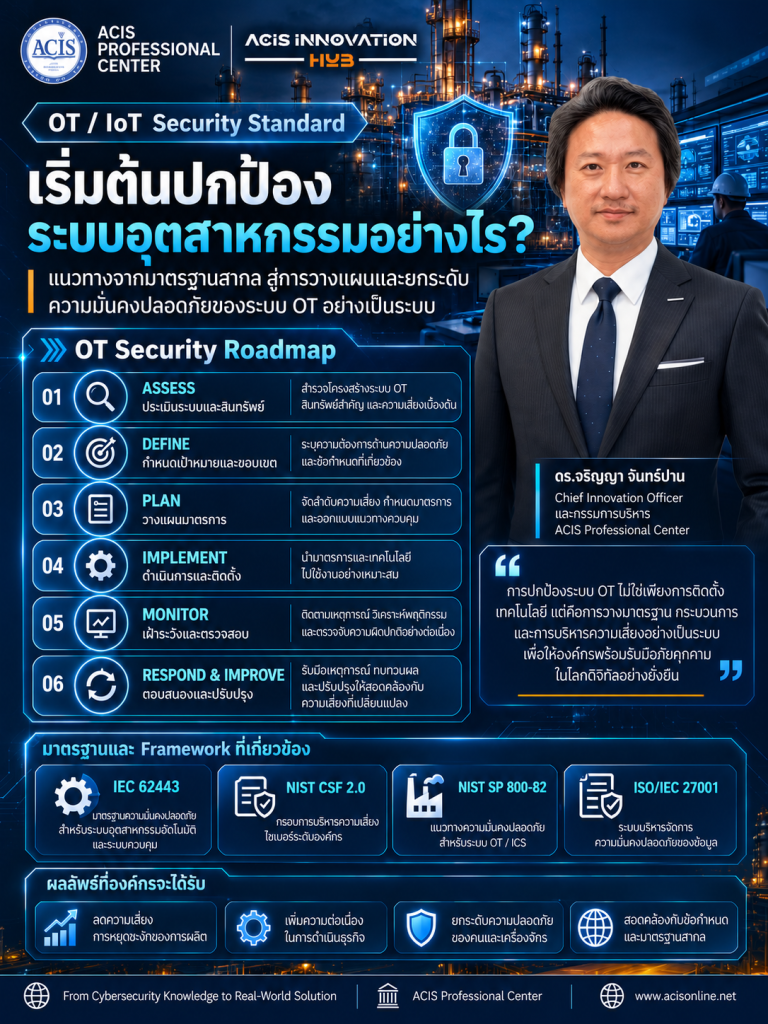
การสร้าง OT Security ไม่ควรเริ่มต้นด้วยการซื้อเทคโนโลยีทันที แต่ควรเริ่มจากการเข้าใจระบบและความเสี่ยงขององค์กร ผ่าน Roadmap 6 ขั้นตอน
🔹 01 Assess: สำรวจสินทรัพย์ ระบบควบคุม และประเมินความเสี่ยงที่มีอยู่
🔹 02 Define: กำหนดเป้าหมาย ขอบเขต และระดับความปลอดภัยที่เหมาะสม
🔹 03 Plan: วางมาตรการควบคุมและจัดลำดับความสำคัญตามความเสี่ยง
🔹 04 Implement: นำมาตรการไปใช้งานโดยคำนึงถึงข้อจำกัดของระบบอุตสาหกรรม
🔹 05 Monitor: เฝ้าระวัง ตรวจจับ และติดตามความผิดปกติอย่างต่อเนื่อง
🔹 06 Respond & Improve: เตรียมความพร้อมรับมือเหตุการณ์ ทบทวนผล และปรับปรุงกระบวนการ
📘 มาตรฐานที่เกี่ยวข้อง
IEC 62443 สำหรับระบบควบคุมอุตสาหกรรม, NIST CSF 2.0 สำหรับการบริหารความเสี่ยงไซเบอร์ระดับองค์กร, NIST SP 800-82 สำหรับแนวทางรักษาความปลอดภัย OT และ ISO/IEC 27001 สำหรับระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ
💡 ACIS กับการยกระดับความมั่นคงปลอดภัยองค์กร
ACIS Professional Center ให้ความสำคัญกับการบริหารความเสี่ยงและการนำมาตรฐานสากลมาประยุกต์ใช้ เพื่อช่วยให้องค์กรมีแนวทางกำกับดูแลและพัฒนาความมั่นคงปลอดภัยอย่างเป็นระบบ
เพราะความมั่นคงปลอดภัยของระบบอุตสาหกรรม ไม่ใช่เรื่องของเทคโนโลยีเพียงอย่างเดียว แต่เกี่ยวข้องกับคน กระบวนการ และการบริหารความเสี่ยงของธุรกิจทั้งหมด