ในโลกยุคดิจิทัล หลายคนมักเข้าใจผิดว่าการมีระบบความปลอดภัยทางไซเบอร์ขั้นสูง (Cybersecurity) หรือซอฟต์แวร์ป้องกันราคาแพง จะช่วยปกป้ององค์กรและข้อมูลส่วนบุคคลของเราได้แบบเบ็ดเสร็จร้อยเปอร์เซ็นต์ แต่ในความเป็นจริงของโลกไซเบอร์นั้น “ไม่มีระบบป้องกันทางไซเบอร์ใดในโลกที่สมบูรณ์แบบ 100%” (There is no 100% cyber defense)
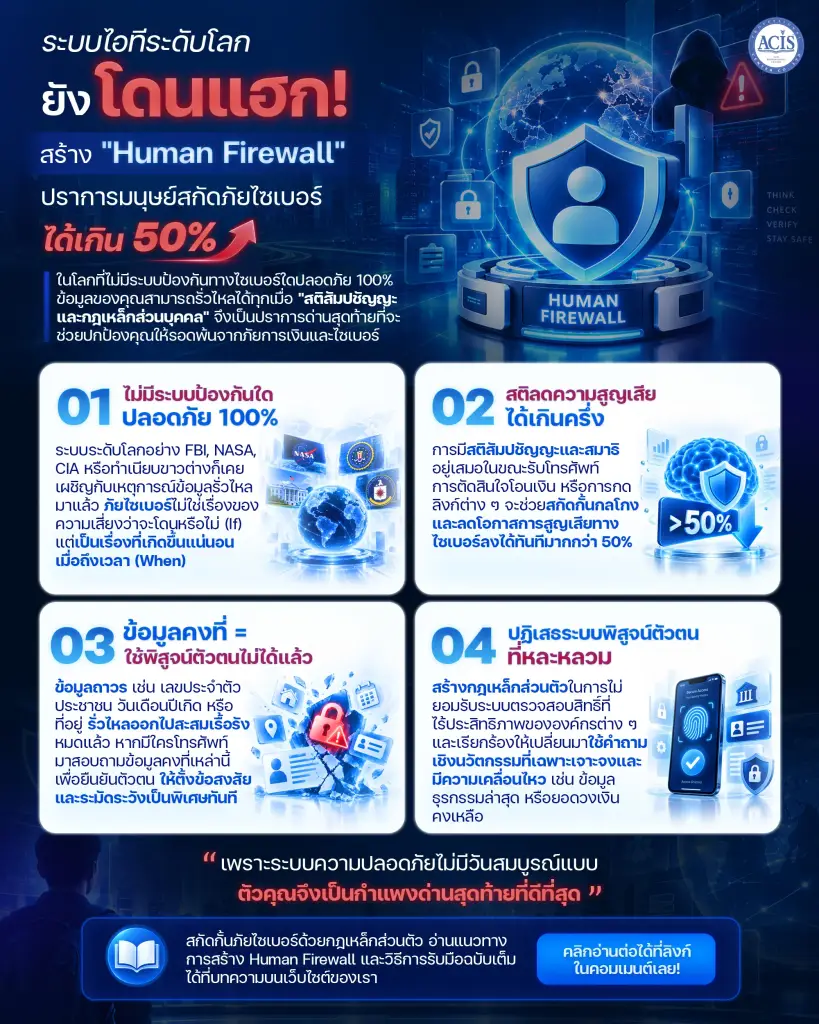
ไม่ว่าจะเป็นหน่วยงานระดับโลกที่มีระบบรักษาความปลอดภัยหนาแน่นที่สุดอย่าง FBI, NASA, CIA หรือทำเนียบขาว ต่างก็เคยผ่านประสบการณ์ข้อมูลรั่วไหลมาแล้วทั้งสิ้น สำหรับประเทศไทย วิกฤตข้อมูลรั่วไหลไม่ใช่เรื่องใหม่ แต่เป็นความจริงที่เกิดขึ้นเรื้อรังมานานกว่า 4-5 ปีแล้ว ตั้งแต่ช่วงการระบาดของโควิด-19 โดยข้อมูลพื้นฐาน เช่น เลขประจำตัวประชาชน ที่อยู่ และเบอร์โทรศัพท์ ต่างตกอยู่ในมือของมิจฉาชีพเรียบร้อยแล้ว
คำถามสำคัญไม่ใช่การกังวลเรื่อง “ข้อมูลจะรั่วไหลหรือไม่” (If) แต่เป็นคำถามที่ว่า “เมื่อภัยไซเบอร์มาถึงตัวแล้ว เราจะเตรียมพร้อมรับมืออย่างไร” (When) และทางออกที่เป็นหัวใจสำคัญที่สุดในยุคนี้ไม่ใช่แค่เรื่องของเทคโนโลยี แต่คือการสร้าง “Human Firewall” (ปราการมนุษย์) ด่านสุดท้ายที่จะช่วยปกป้องคุณจากการสูญเสียและลดภัยไซเบอร์ลงได้มากกว่า 50% ด้วยสติและแนวทางการปฏิบัติส่วนตัวที่เข้มงวด
ทำไม “Password” และ “ข้อมูลคงที่” ถึงกลายเป็นช่องโหว่สูงสุด?
ก่อนจะไปสร้างปราการมนุษย์ เราต้องทำความเข้าใจก่อนว่าระบบรักษาความปลอดภัยในอดีตล้มเหลวอย่างไร:
1. การล่มสลายของการยืนยันตัวตนด้วย “ข้อมูลคงที่” (Static Data)
เมื่อคุณโทรศัพท์ไปติดต่อสถาบันการเงินหรือบัตรเครดิต คำถามยืนยันตัวตนดั้งเดิม เช่น “เลขประจำตัวประชาชนของคุณคืออะไร?” หรือ “คุณเกิดวันที่เท่าไหร่?” ไม่สามารถใช้พิสูจน์ตัวตนที่แท้จริงได้อีกต่อไป เนื่องจากข้อมูลเหล่านี้รั่วไหลสะสมสู่โลกมืดมานานแล้ว
ช่องโหว่นี้ถูกทดสอบอย่างง่ายดายโดยผู้เชี่ยวชาญด้านไซเบอร์ที่ทดลองสวมรอยเป็นน้องชายตนเองโทรศัพท์ไปทำธุรกรรมกับบัตรเครดิตแห่งหนึ่ง และสามารถตอบคำถามเพื่อผ่านกระบวนการยืนยันตัวตนและดำเนินธุรกรรมได้ทั้งหมด ดังนั้น การที่องค์กรใด ๆ ยังใช้เพียงข้อมูลหน้าบัตรประชาชนหรือวันเกิดมาตรวจสอบสิทธิ์ จึงถือเป็นความหละหลวมที่แฮกเกอร์สามารถสวมรอยได้อย่างง่ายดาย
2. อวสานของการล็อกอินชั้นเดียว (Username & Password)
“มันจบแล้วครับนาย” คือคำกล่าวสรุปที่ชัดเจนที่สุดสำหรับระบบใดก็ตามที่ยังอนุญาตให้เข้าใช้งานผ่านชื่อบัญชีและรหัสผ่านเพียงชั้นเดียว หากอีเมล (Hotmail, Gmail) หรือโซเชียลมีเดีย (Twitter, Facebook, LINE) ของคุณยังล็อกอินด้วยวิธีเก่านี้ คุณจะไม่มีทางรอดจากการถูกเจาะระบบในยุคนี้เลย
“Human Firewall” ปราการส่วนบุคคลที่ลดภัยไซเบอร์ได้เกินครึ่ง
เมื่อระบบเทคโนโลยีมีช่องโหว่ และข้อมูลพื้นฐานของเราตกไปอยู่ในมือของแฮกเกอร์แล้ว “ตัวคุณเอง” จึงเป็นผู้กำหนดความปลอดภัยในขั้นตอนสุดท้าย
อ.ปริญญา หอมเอนก ผู้เชี่ยวชาญความมั่นคงปลอดภัยไซเบอร์ ได้ระบุไว้อย่างชัดเจนว่า หากเรามีความตระหนักและระมัดระวังเป็นพิเศษในกระบวนการสำคัญ 3 ด้าน ได้แก่:
- การระวังตัวในการรับโทรศัพท์ (รู้เท่าทันสายเรียกเข้าแปลกปลอมที่แอบอ้างข้อมูลส่วนตัวที่รั่วไหลไปมาพูดหลอกลวง)
- การโอนเงิน (ตรวจสอบปลายทางและมีสติตั้งคำถามก่อนกดยืนยันการทำธุรกรรม)
- การกดลิงก์และทำธุรกรรมต่าง ๆ
ความเตรียมพร้อมและการระวังตัวอย่างมีสติในจุดเหล่านี้ จะสามารถช่วยลดโอกาสเกิดภัยไซเบอร์และความเสียหายลงได้มากกว่าครึ่งหนึ่ง (ลดไปได้เกิน 50%) ซึ่งนับว่ามีประสิทธิภาพสูงกว่าการใช้วิธีปฏิบัติตามตำราเดิม ๆ เช่น การบังคับให้ผู้ใช้งานเปลี่ยนรหัสผ่านบ่อย ๆ ซึ่งสุดท้ายผู้ใช้งานก็มักจะจำรหัสผ่านไม่ได้และไม่มีประโยชน์จริงในการป้องกันแฮกเกอร์ในปัจจุบัน
“กฎเหล็กส่วนตัว” เพื่อความปลอดภัยทางไซเบอร์ในยุคดิจิทัล
การสร้าง Human Firewall ที่แข็งแกร่ง จำเป็นต้องมีกฎเหล็กที่นำไปปฏิบัติจริงได้อย่างเป็นรูปธรรม ดังนี้:
กฎข้อที่ 1: ปฏิเสธการทำธุรกรรมกับสถาบันที่ตรวจสอบสิทธิ์หละหลวม
หากเราโทรศัพท์ติดต่อธนาคารหรือบัตรเครดิต แล้วพนักงานยังคงถามคำถามด้วย “ข้อมูลคงที่” ที่รั่วไหลได้ง่าย เช่น เลขบัตรประชาชน หรือวันเกิด ให้ปฏิเสธและพิจารณาเลิกใช้บริการนั้นทันที เพราะระบบไม่ปลอดภัยพอที่จะสกัดกั้นผู้สวมรอย
องค์กรยุคใหม่ที่ปลอดภัยจะต้องเปลี่ยนไปใช้ “คำถามเชิงนวัตกรรม” (Innovative Questions) ที่มีความเฉพาะเจาะจงและเป็นพลวัตมากขึ้น เช่น การถามถึงประวัติการใช้จ่ายครั้งล่าสุด สถานที่ใช้งานล่าสุด หรือข้อมูลเกี่ยวกับบัตรเสริม ซึ่งแฮกเกอร์ภายนอกจะไม่สามารถล่วงรู้ได้เลย
กฎข้อที่ 2: ยกเลิกระบบล็อกอินชั้นเดียวทั้งหมด
เปลี่ยนผ่านระบบล็อกอินของบัญชีสำคัญทั้งหมด (เช่น อีเมลและโซเชียลมีเดีย) จากรหัสผ่านธรรมดา ไปสู่ระบบรักษาความปลอดภัยขั้นสูง:
- เปิดใช้งาน Two-Factor Authentication (2FA) ทันที: เพื่อสร้างกำแพงชั้นที่สองด้วยรหัสชั่วคราวที่เป็นพลวัต เช่น การส่งรหัส OTP 6 หลักผ่าน SMS เข้าสู่โทรศัพท์ส่วนตัว
- ก้าวไปสู่ Passkey: เปลี่ยนไปใช้ระบบล็อกอินยุคใหม่ที่ไม่ต้องพึ่งรหัสผ่านแบบเดิม แต่ให้ความปลอดภัยขั้นสูงสุด (Secure) และเป็นหนึ่งในเทคโนโลยีที่ปลอดภัยที่สุดในปัจจุบัน
Key Takeaways
- ไม่มีความปลอดภัย 100% ในโลกไซเบอร์: ไม่ว่าระบบไอทีจะแข็งแกร่งเพียงใด (แม้แต่ระดับหน่วยงานความมั่นคงโลก) ก็มีโอกาสถูกเจาะระบบได้ ดังนั้นจึงต้องสร้างเกราะป้องกันส่วนบุคคลคู่ขนานกันไป
- สติคือเครื่องมือลดภัยไซเบอร์ที่แท้จริง: ความระมัดระวังและตระหนักรู้ในการรับโทรศัพท์ การโอนเงิน และการกดลิงก์ธุรกรรม สามารถสกัดกั้นภัยไซเบอร์ได้เกินกว่าครึ่ง (50%)
- ข้อมูลส่วนบุคคลคงที่ใช้พิสูจน์ตัวตนไม่ได้แล้ว: เลขบัตรประชาชน วันเกิด หรือเบอร์โทรศัพท์ รั่วไหลสะสมมานานตั้งแต่ช่วงโควิด-19 องค์กรต้องปรับระบบการตรวจสอบสิทธิ์ให้เป็นพลวัตและใช้คำถามเชิงนวัตกรรม
- เปลี่ยนรหัสผ่านบ่อยไม่มีประโยชน์: เลิกพึ่งพาความปลอดภัยจากรหัสผ่านชั้นเดียว และหันมาใช้ระบบยืนยันตัวตนสองชั้น (2FA) และเทคโนโลยี Passkey ที่ปลอดภัยที่สุดในปัจจุบัน
บทสรุป
วิกฤตข้อมูลรั่วไหลในปัจจุบันสอนให้เราเรียนรู้ว่า “ข้อมูลพื้นฐานส่วนตัวของเราไม่เป็นความลับอีกต่อไป” แต่นั่นไม่ได้หมายความว่าเราต้องพ่ายแพ้ต่อภัยไซเบอร์ ตราบใดที่เราตระหนักรู้และสวมบทบาทเป็น Human Firewall
การมีสติสัมปชัญญะ สมาธิในการทำธุรกรรม และการตั้งกฎเหล็กส่วนตัวเพื่อปฏิเสธการใช้งานระบบที่หละหลวม เป็นอาวุธสำคัญที่จะปกป้องเราได้ดีกว่าซอฟต์แวร์ใด ๆ เพราะท้ายที่สุดแล้ว เทคโนโลยีที่ยอดเยี่ยมเพียงใดก็ไม่อาจปกป้องเราได้ หากปราการด่านสุดท้ายอย่างมนุษย์ขาดความตระหนักรู้และสติในการใช้งาน