การปฏิรูปการบริการของภาครัฐในปัจจุบันได้ก้าวสู่ยุคดิจิทัลอย่างเต็มรูปแบบ ความสะดวกสบายในการทำธุรกรรมผ่านแอปพลิเคชันอย่าง ThaiD เป๋าตัง หรือแอปพลิเคชันทางรัฐ กลายเป็นสิ่งที่เราคุ้นชินเป็นอย่างดี แต่อีกด้านหนึ่งของเหรียญแห่งความสะดวกสบายนี้ นโยบายการเชื่อมโยงและแบ่งปันข้อมูลระหว่างหน่วยงานกลับกำลังสร้างความท้าทายครั้งใหญ่ในมิติความมั่นคงปลอดภัยไซเบอร์ จนกลายเป็นช่องทางที่นำไปสู่วิกฤตข้อมูลรั่วไหลของคนไทยที่เรื้อรังมานานหลายปี
เพื่อสร้างความเข้าใจและเตรียมความพร้อมรับมือ บทความนี้จะพาทุกคนไปเจาะลึกเบื้องหลังของระบบการเชื่อมต่อข้อมูลภาครัฐ ทำความเข้าใจช่องโหว่ทางเทคนิคจากนโยบายรวมศูนย์ข้อมูล และร่วมหาคำตอบว่าทำไม “การซิงค์ข้อมูลหลังบ้าน” จึงสามารถเปลี่ยนความสะดวกสบายให้กลายเป็นความเสี่ยงทางไซเบอร์ที่หลีกเลี่ยงไม่ได้
การเปลี่ยนผ่านสู่ Open Government: แหล่งรวมศูนย์ข้อมูลที่เปลี่ยนไปจากอดีต
เมื่อมองย้อนกลับไปในช่วง 10 ปีที่แล้ว โครงสร้างการจัดการข้อมูลของภาครัฐมีความแตกต่างจากปัจจุบันเป็นอย่างมาก ในอดีตแต่ละหน่วยงานจะทำหน้าที่จัดเก็บข้อมูลของตนเองโดยไม่มีการเชื่อมโยงถึงกัน เช่น กรมสรรพากร กรมการปกครอง หรือกรมที่ดิน ต่างแยกเก็บและไม่เปิดเผยข้อมูลให้แก่กันเลย ส่งผลให้ในอดีตโอกาสที่จะเกิดภัยคุกคามหรือการโจรกรรมข้อมูลในวงกว้างเป็นไปได้ยากขึ้นเนื่องจากข้อมูลถูกเก็บแยกส่วนกันอย่างชัดเจน
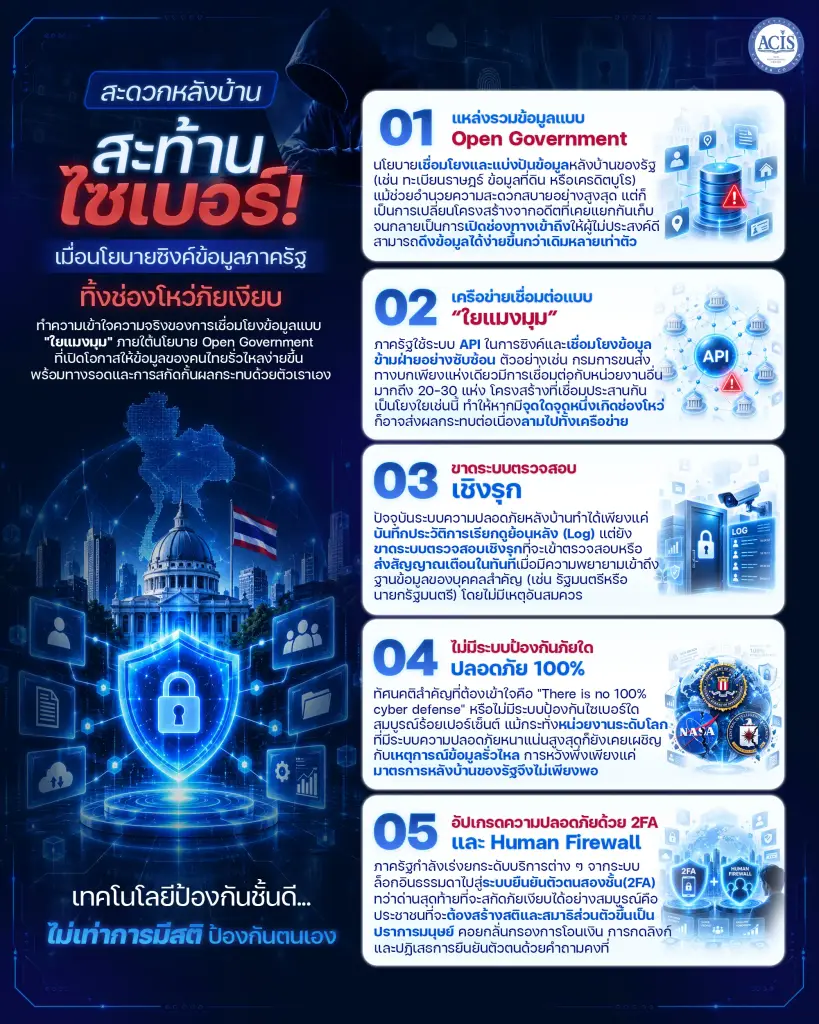
ทว่าในปัจจุบัน บริการภาครัฐได้เปลี่ยนไปเป็น “หนังคนละม้วน” ภายใต้แนวโน้มโลก (Global Trend) ที่มุ่งสู่การเป็น Open Data และ Open Government รัฐบาลจึงมีนโยบายเชิงรุกในการซิงค์ข้อมูล แชร์ข้อมูล และเชื่อมโยงข้อมูลหลังบ้านเข้าหากัน ส่งผลให้เกิดแอปพลิเคชันและแพลตฟอร์มศูนย์กลางที่ทำให้ผู้ใช้งานและเจ้าหน้าที่สามารถเข้าถึงข้อมูลข้ามหน่วยงานได้อย่างง่ายดาย ไม่ว่าจะเป็นข้อมูลที่ดิน ทะเบียนราษฎร์ ข้อมูลเครดิตบูโร หรือข้อมูลยานพาหนะ ซึ่งทั้งหมดสามารถดึงและแสดงผลเชื่อมกันได้ในจุดเดียว
การเชื่อมโยงและเปิดระบบให้ซิงค์ข้อมูลข้ามกันเช่นนี้ แม้จะเอื้อต่อความสะดวกสบายสูงสุดแก่ผู้ใช้บริการ แต่ก็ปฏิเสธไม่ได้ว่าเป็นการเพิ่มช่องทางและโอกาสให้ผู้ไม่ประสงค์ดีสามารถเข้ามาดึงข้อมูลส่วนบุคคลออกไปได้ง่ายขึ้นกว่าเดิมหลายเท่าตัว
เครือข่าย “ใยแมงมุม” และ API ช่องโหว่หลังบ้านที่ไร้การตรวจสอบอย่างมีประสิทธิภาพ
เครื่องมือหลักในการเชื่อมโยงข้อมูลหลังบ้านระหว่างหน่วยงานภาครัฐต่าง ๆ คือสิ่งที่เรียกว่า API (Application Programming Interface) ซึ่งเปรียบเสมือนสะพานเชื่อมให้ระบบต่างหน่วยงานสามารถสื่อสารและส่งต่อข้อมูลกันได้
ความน่ากังวลอยู่ที่ระดับของการเชื่อมโยงที่มีความซับซ้อนอย่างมหาศาล ตัวอย่างเช่น กรมการขนส่งทางบกเพียงหน่วยงานเดียว มีการเชื่อมต่อข้อมูล API กับหน่วยงานอื่น ๆ มากถึง 20-30 หน่วยงาน เมื่อหน่วยงานระดับกรม กอง หรือกระทรวงต่าง ๆ พยายามซิงค์ข้อมูลข้ามหน่วยงานเป็นเครือข่ายโยงใยเช่นนี้ โครงสร้างระบบไอทีของรัฐบาลจึงมีลักษณะไม่ต่างจาก “ใยแมงมุม” ที่จุดใดจุดหนึ่งเชื่อมกับอีกหลายสิบจุด
ประเด็นสำคัญที่ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ตั้งข้อสังเกตคือ:
- ช่องโหว่ทางเทคนิคของ API: ท่ามกลางจุดเชื่อมต่อจำนวนมหาศาล ระบบ API เหล่านั้นได้รับการทดสอบและปิดช่องโหว่อย่างรัดกุมรอบด้านแล้วหรือไม่
- การขาดระบบตรวจสอบเชิงรุก (Proactive Audit): แม้ระบบส่วนใหญ่จะมีการบันทึกประวัติ (Log) ว่าใครเข้ามาดึงข้อมูลอะไรไปบ้าง แต่สิ่งสำคัญที่ยังขาดแคลนคือ ระบบที่สามารถตรวจจับ (Detect) และแจ้งเตือนความผิดปกติได้ทันที ตัวอย่างเช่น หากมีเจ้าหน้าที่หรือระบบใดระบุความต้องการในการคิวรี่ (Query) ค้นหาข้อมูลบุคคลสำคัญระดับประเทศ เช่น นายกรัฐมนตรี หรือรัฐมนตรี ระบบหลังบ้านจะต้องตั้งคำถามและตรวจสอบทันทีว่าผู้ที่เรียกดูมีสิทธิ์หรือมีความจำเป็นใดในการเข้าถึงข้อมูลคนอื่น แทนที่จะเปิดให้เข้าดูข้อมูลเหล่านั้นได้อย่างเสรีโดยไม่มีการควบคุมเชิงรุก
หากมีการเข้าถึงและขโมยข้อมูลโดยมิชอบ เจ้าหน้าที่หรือผู้พัฒนาจำเป็นต้องนำประวัติการล็อกอินเหล่านี้ไปดำเนินการทางกฎหมายและลงโทษตามพระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์อย่างเด็ดขาด แต่การลงโทษภายหลังก็เป็นเพียงการแก้ปัญหาปลายเหตุเมื่อความเสียหายเกิดขึ้นแล้ว
ความเป็นจริงบนโลกไซเบอร์: “ไม่มีระบบป้องกันใดปลอดภัย 100%”
อีกหนึ่งทัศนคติสำคัญที่ผู้บริหารและผู้ปฏิบัติงานด้านไอทีต้องยอมรับคือ “There is no 100% cyber defense” หรือไม่มีระบบป้องกันภัยทางไซเบอร์ใดในโลกนี้ที่สามารถสมบูรณ์แบบได้ร้อยเปอร์เซ็นต์ ความมั่นคงปลอดภัยไซเบอร์ไม่ใช่เรื่องของความเสี่ยงว่า “จะโดนเจาะระบบหรือไม่” (If) แต่เป็นเรื่องที่ “จะโดนเจาะระบบเมื่อไหร่” (When)
ขนาดหน่วยงานความมั่นคงระดับโลกที่มีการลงทุนในเทคโนโลยีป้องกันขั้นสูงสุดและมีระบบที่รัดกุมมาก เช่น สำนักงานสอบสวนกลาง (FBI), องค์การนาซา (NASA), สำนักงานข่าวกรองกลาง (CIA) หรือแม้กระทั่งทำเนียบขาวของสหรัฐอเมริกา ต่างก็เคยเผชิญกับเหตุการณ์ระบบข้อมูลรั่วไหลมาแล้วทั้งสิ้น ดังนั้น การหวังพึ่งพาเพียงระบบป้องกันหลังบ้านของหน่วยงานรัฐแต่เพียงอย่างเดียวจึงไม่เพียงพออีกต่อไปในยุคปัจจุบัน
2FA และ Human Firewall: ทางออกเพื่อสกัดกั้นผลกระทบจากภัยเงียบ
เมื่อนโยบายซิงค์ข้อมูลภาครัฐทิ้งรอยแผลและเปิดช่องทางให้เกิดการสะสมข้อมูลรั่วไหลเรื้อรัง ทั้งตัวองค์กรและประชาชนผู้ใช้งานจึงต้องร่วมมือกันอัปเกรดระบบความปลอดภัย:
- ยกระดับระบบตรวจสอบสิทธิ์ภาครัฐ: ปัจจุบันหน่วยงานรัฐของไทยเริ่มตระหนักถึงภัยเงียบข้อนี้ และกำลังเร่งขับเคลื่อนนโยบายยกระดับระบบความปลอดภัย โดยกำหนดให้ทุกระบบบริการของภาครัฐต้องปรับเปลี่ยนรูปแบบการเข้าล็อกอินจาก Username และ Password แบบเดิม ไปสู่ระบบการยืนยันตัวตนสองชั้น หรือ Two-Factor Authentication (2FA) ทั้งหมด เพื่อป้องกันการสวมรอยจากการรั่วไหลของรหัสผ่านหลัก
- การสร้างปราการมนุษย์ (Human Firewall): ในฝั่งของผู้ใช้งานทั่วไป สติสัมปชัญญะและความตระหนักรู้คือสิ่งสำคัญที่สุด แม้ข้อมูลหลังบ้านจะรั่วไหลออกไปจากระบบรัฐ แต่หากตัวบุคคลมีสติในการตรวจสอบสายโทรศัพท์แปลกหน้า ปฏิเสธการให้ข้อมูลกับระบบยืนยันตัวตนที่หละหลวม และไม่คลิกลิงก์ธุรกรรมที่ไม่น่าเชื่อถือ ปราการมนุษย์นี้จะสามารถป้องกันความเสียหายในชีวิตและทรัพย์สินจากการโจมตีทางไซเบอร์ได้มากกว่าครึ่งหนึ่ง
Key Takeaways
- นโยบาย Open Government มุ่งสร้างความสะดวกด้วยการซิงค์ข้อมูลข้ามหน่วยงาน เช่น ทะเบียนราษฎร์ ที่ดิน และข้อมูลเครดิตบูโร แต่อีกมุมหนึ่งคือการเพิ่มช่องทางความเสี่ยงให้ข้อมูลรั่วไหลได้ง่ายขึ้น
- โครงสร้าง API แบบใยแมงมุม เชื่อมต่อระหว่างหน่วยงานรัฐนับสิบแห่ง หากตัวใดตัวหนึ่งมีช่องโหว่และขาดการตรวจสอบ (Audit) ที่ดีพอ แฮกเกอร์จะสามารถเข้าถึงฐานข้อมูลขนาดใหญ่ได้อย่างรวดเร็ว
- ระบบความปลอดภัย 100% ไม่มีจริง องค์กรไซเบอร์ชั้นนำของโลกต่างเคยโดนเจาะระบบมาแล้ว การยอมรับความจริงนี้จะช่วยให้ตระหนักรู้และเตรียมความพร้อมในการป้องกันได้ดีขึ้น
- 2FA และ Human Firewall คือกุญแจสำคัญ การปรับตัวสู่ระบบยืนยันตัวตนสองชั้นของภาครัฐ ควบคู่กับการมีสติระแวดระวังภัยของประชาชน จะช่วยลดโอกาสเกิดผลกระทบได้เกินครึ่งหนึ่ง
บทสรุป
นโยบายการเชื่อมโยงข้อมูลของรัฐบาลแม้จะสร้างความพึงพอใจและอำนวยความสะดวกให้กับการใช้ชีวิตในยุคดิจิทัลอย่างยิ่งยวด แต่ก็มาพร้อมกับราคาที่ต้องจ่ายเป็นความรับผิดชอบและความเสี่ยงทางไซเบอร์ที่สูงขึ้นเป็นเงาตามตัว
การรับมือกับความท้าทายนี้ไม่ใช่การปฏิเสธเทคโนโลยีเพื่อกลับไปใช้ระบบกระดาษแบบเดิม แต่คือการที่ภาครัฐต้องให้ความสำคัญกับการปิดช่องโหว่ทางเทคนิคของระบบ API การสร้างระบบ Audit ตรวจสอบเชิงรุกที่มีประสิทธิภาพ และการร่วมกันผลักดันให้ประชาชนพัฒนาตนเองขึ้นเป็น “Human Firewall” ที่แข็งแกร่ง เพื่อเปลี่ยนจากรอยแผลเป็นบนเครือข่ายดิจิทัล ให้กลายเป็นระบบที่ปลอดภัยและน่าเชื่อถือได้อย่างยั่งยืน