ท่ามกลางกระแสข่าววิกฤตข้อมูลส่วนบุคคลรั่วไหลในประเทศไทยที่เกิดขึ้นอย่างต่อเนื่อง หลายคนอาจรู้สึกวิตกกังวลทุกครั้งที่เห็นหัวข้อข่าวว่าข้อมูลของตนเองอาจกำลังล่องลอยอยู่บนโลกมืด แต่ในความเป็นจริงเชิงลึกจากผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ ความจริงที่ต้องยอมรับคือ ข้อมูลของคนไทย ทั้งภาครัฐและเอกชน รั่วไหลสะสมมาเป็นเวลา 4-5 ปีแล้ว โดยเฉพาะอย่างยิ่งตั้งแต่ช่วงวิกฤตโควิดเป็นต้นมา
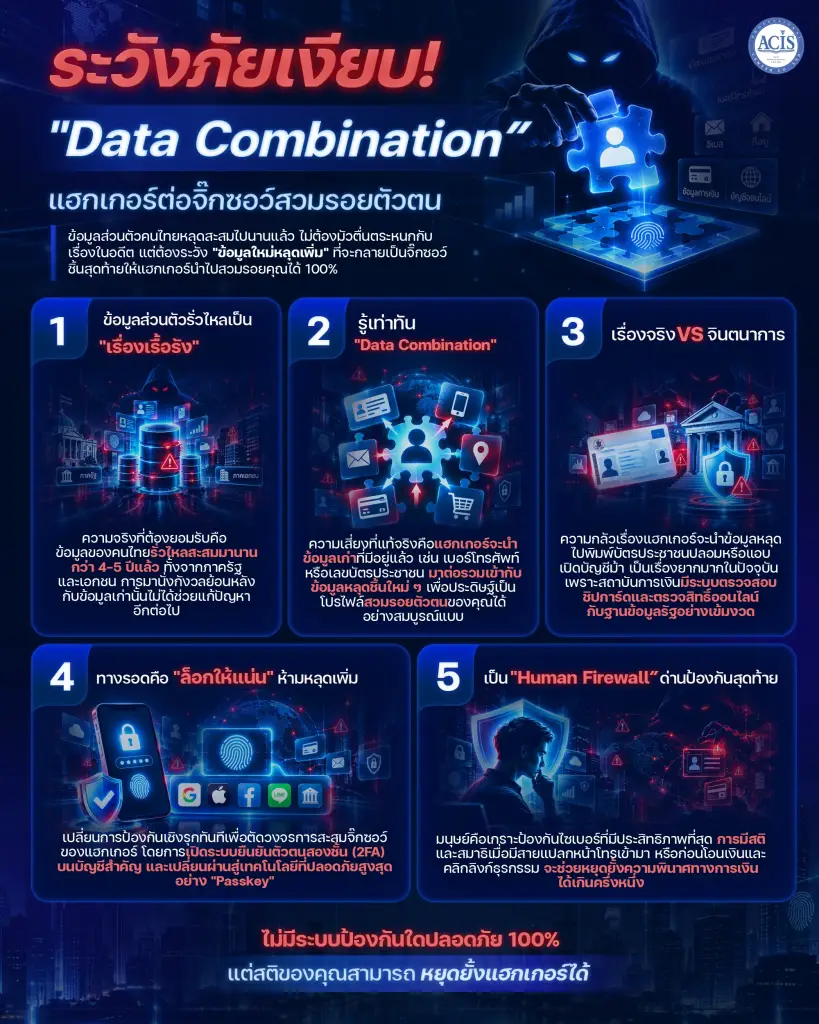
การมานั่งตื่นตระหนกหรือกังวลกับข้อมูลเก่าที่หลุดออกไปแล้วจึงอาจไม่ใช่แนวทางที่ถูกต้องและเป็นประโยชน์สูงสุดในเวลานี้ สิ่งสำคัญและน่ากลัวกว่าอย่างแท้จริงคือปรากฏการณ์ทางเทคโนโลยีที่เรียกว่า “Data Combination” หรือการประกอบตัวของข้อมูล ซึ่งหากเราไม่หาทางปิดช่องโหว่เพื่อป้องกันข้อมูลชุดใหม่รั่วไหลเพิ่ม แฮกเกอร์ก็อาจต่อจิ๊กซอว์ข้อมูลจนสามารถคุมข้อมูลส่วนบุคคลของเราได้อย่างสมบูรณ์
บทความนี้จะพาทุกคน โดยเฉพาะผู้บริหารและผู้ปฏิบัติงานด้านไอที มาร่วมทำความเข้าใจกลไกของ “Data Combination” สยบความตื่นตระหนกเรื่องข้อมูลเก่า และเจาะลึกแนวทางป้องกันการรั่วไหลเพิ่มแบบมีประสิทธิภาพสูงสุด
1. เจาะลึก ‘Data Combination’ มหันตภัยจากการประกอบจิ๊กซอว์ข้อมูล
คำถามสำคัญที่ประชาชนมักถามคือ “เราควรต้องกังวลแค่ไหนเมื่อรู้ว่าข้อมูลตัวเองหลุดไปอยู่บนอินเทอร์เน็ตแล้ว?”
ในมุมมองทางไซเบอร์ข้อมูลเก่าที่รั่วไหลไปแล้วเป็นสิ่งที่แก้ไขย้อนกลับมาแก้ไขไม่ได้ การกังวลจึงไม่ช่วยลดความเสี่ยง สิ่งที่ทำได้คือป้องกันไม่ให้ข้อมูลใหม่รั่วเพิ่ม ดังนั้น ความกังวลกับข้อมูลประวัติศาสตร์ที่แก้ไขอะไรไม่ได้จึงไม่ใช่เรื่องหลัก แต่สิ่งที่ต้องจับตามองและระวังอย่างยิ่งยวดคือ “ข้อมูลที่จะรั่วไหลเพิ่มเติม”
เพื่อให้เห็นภาพชัดเจน ลองจินตนาการว่าข้อมูลส่วนตัวที่สมบูรณ์แบบของเรามีองค์ประกอบทั้งหมดเสมือนจิ๊กซอว์ 10 ชิ้น:
- ในช่วง 4-5 ปีที่ผ่านมา ข้อมูลเราอาจจะหลุดลอยออกไปแล้วประมาณ 7 ชิ้น (เช่น ชื่อนามสกุล เบอร์โทรศัพท์ ที่อยู่ เลขประจำตัวประชาชน) ซึ่งข้อมูลเหล่านี้ยังแยกส่วนและไม่สามารถนำไปทำอันตรายร้ายแรงได้โดยง่าย
- แต่หากในวันนี้หรือวันข้างหน้า เกิดการรั่วไหลครั้งใหม่ และข้อมูลอีก 3 ชิ้นที่เหลือ (เช่น รหัสผ่าน ข้อมูลธุรกรรมเฉพาะตัว หรือข้อมูลความลับส่วนบุคคลอื่น ๆ) เกิดหลุดรอดออกไปเพิ่ม
- เมื่อแฮกเกอร์สามารถครอบครองจิ๊กซอว์ได้ครบทั้ง 10 ชิ้น และนำข้อมูลเหล่านั้นมา “ประกอบตัวกัน” (Data Combination) จนมีความสมบูรณ์แบบร้อยเปอร์เซ็นต์ เมื่อนั้นความเสียหายระดับรุนแรงและการสวมรอยทำธุรกรรมต่าง ๆ ก็จะเกิดขึ้นทันที
ดังนั้น หัวใจหลักของการรับมือภัยไซเบอร์ในยุคนี้คือ “ทำอย่างไรก็ได้ อย่าให้ข้อมูลหลุดเพิ่ม” เพื่อขัดขวางไม่ให้แฮกเกอร์ต่อจิ๊กซอว์ข้อมูลของเราจนเสร็จสมบูรณ์
2. สยบความตื่นตระหนก: เคลียร์ชัด “จินตนาการฮอลลีวูด” เรื่องข้อมูลเก่า
เมื่อพูดถึงข้อมูลหลุด สังคมมักจินตนาการไปไกลว่าแฮกเกอร์จะนำภาพบัตรประชาชนหรือข้อมูลที่หลุดไปใช้ทำเรื่องร้ายแรง เช่น การพิมพ์บัตรประชาชนปลอมขึ้นมาใหม่ หรือการนำข้อมูลนั้นไปแอบอ้างเปิดบัญชีม้าออนไลน์เพื่อโอนเงินผิดกฎหมาย
ในมุมมองของผู้เชี่ยวชาญไซเบอร์ สิ่งเหล่านี้ถูกเรียกว่า “จินตนาการแบบฮอลลีวูด” ที่ในโลกความเป็นจริงแทบจะเป็นไปไม่ได้เลย ด้วยเหตุผลทางระบบความปลอดภัยปัจจุบัน ดังนี้:
- ระบบตรวจสอบชิปการ์ด (Dip-Chip): ปัจจุบันการติดต่อทำธุรกรรมกับสถาบันการเงินหรือการเปิดซิมโทรศัพท์มือถือใหม่ ไม่สามารถทำได้ด้วยเพียงการโชว์ภาพถ่ายบัตรประชาชนกระดาษหรือข้อมูลตัวอักษรอีกต่อไป ระบบบังคับให้ต้องนำบัตรประชาชนจริงที่มีชิปอัจฉริยะไปเสียบเครื่องอ่าน (Dip-Chip) เพื่อตรวจสอบสิทธิ์
- การเชื่อมโยงระบบออนไลน์ของรัฐ: ระบบของธนาคารหรือหน่วยงานให้บริการต่าง ๆ จะต้องเชื่อมต่อออนไลน์เพื่อตรวจสอบความถูกต้องของข้อมูลและสถานะบัตรกับ “กรมการปกครอง” โดยตรง หากเป็นบัตรเก่าที่เคยแจ้งหายหรือบัตรปลอมที่จัดทำขึ้นเอง ระบบตรวจสอบหลังบ้านก็จะไม่อนุมัติธุรกรรมนั้นเด็ดขาด
- ระบบยืนยันตัวตนขั้นสูง: แม้กระทั่งการเปิดใช้งานระบบบริการภาครัฐอย่างแอปพลิเคชัน ThaiD ก็ต้องอาศัยการยืนยันตัวตนทางดิจิทัลที่เข้มงวด ไม่ใช่เพียงข้อมูลหน้าบัตรธรรมดา ดังนั้น ความกลัวเรื่องแฮกเกอร์จะสวมรอยทำบัตรปลอมไปทำธุรกรรมเชิงลึกจึงเป็นเรื่องที่เกินจริงและสร้างความตื่นตระหนกในสังคมโดยไม่จำเป็น
อย่างไรก็ตาม ข้อมูลเก่าที่หลุดไปอาจถูกแฮกเกอร์นำไปใช้ในการ “โทรศัพท์หรือส่งข้อความมาหลอกลวง” (Scammer) โดยแอบอ้างว่าเป็นเจ้าหน้าที่จากหน่วยงานรัฐ เพราะพวกเขารู้ข้อมูลพื้นฐานของเราวิธีการนี้มักได้ผลเมื่อเหยื่อขาดความระมัดระวังหรือถูกกดดันให้ตัดสินใจเร่งด่วน หากเรามีสติรู้เท่าทัน แฮกเกอร์ก็ไม่สามารถทำอะไรเราได้
3. ทางรอดที่แท้จริง: สกัดกั้นจิ๊กซอว์ชิ้นใหม่ด้วยเทคโนโลยีขั้นสูง
เมื่อไม่สามารถดึงข้อมูลเก่าที่รั่วไหลไปแล้วกลับคืนมาได้ วิธีป้องกันจิ๊กซอว์ชิ้นที่เหลือไม่ให้หลุดรอดเพิ่มคือ การปิดช่องโหว่ทางเทคโนโลยีในการล็อกอินและเข้าสู่ระบบดิจิทัลของเราเอง
ความจริงอันน่ากลัวคือ หากระบบบัญชีออนไลน์สำคัญของคุณ เช่น Gmail, Hotmail, LINE, Facebook หรือ Twitter ยังคงเข้าสู่ระบบด้วยรหัสผ่านหลักชั้นเดียว (Username & Password) โอกาสที่คุณจะไม่รอดจากการถูกแฮกมีสูงมาก ยุคสมัยของการพึ่งพารหัสผ่านหลักเพียงอย่างเดียวได้สิ้นอายุขัยลงแล้วอย่างสิ้นเชิง
เพื่อป้องกันไม่ให้แฮกเกอร์ได้ข้อมูลชิ้นใหม่ไปต่อภาพจิ๊กซอว์ ทุกคนและทุกองค์กรต้องเร่งดำเนินการดังนี้:
- เปลี่ยนผ่านสู่ระบบยืนยันตัวตนสองชั้น (Two-Factor Authentication – 2FA): ทุกบัญชีสำคัญหลังใส่รหัสผ่านแล้ว จะต้องบังคับให้ระบบส่งรหัสชั่วคราวที่เป็นพลวัต เช่น OTP (One-Time Password) ผ่าน SMS 6 หลัก หรือใช้เครื่องมือตรวจสอบสิทธิ์อื่น ๆ เพื่อล็อกความปลอดภัยอีกชั้นหนึ่ง ปัจจุบันหน่วยงานภาครัฐในไทยก็ตระหนักถึงภัยเงียบข้อนี้ และกำลังเร่งปรับเปลี่ยนระบบการเข้าใช้งานทั้งหมดของรัฐให้เป็นระบบ Two-Factor Authentication เพื่อสกัดกั้นการเข้าถึงข้อมูลหลังบ้านโดยมิชอบ
- อัปเกรดสู่เทคโนโลยี “Passkey”: นี่คือนวัตกรรมระดับสูงสุดในยุคปัจจุบันสำหรับการยืนยันตัวตนและการเข้าสู่ระบบที่ปลอดภัยที่สุด (Secure) โดยได้รับการยอมรับจากวงการไซเบอร์ว่าเป็นหนึ่งในเทคโนโลยีที่ปลอดภัยที่สุดในปัจจุบัน ออกแบบมาเพื่อทดแทนการใช้รหัสผ่านแบบเดิม
4. “Human Firewall” ปราการส่วนบุคคลที่สกัดภัยไซเบอร์ได้เกินครึ่ง
แม้ว่าฝ่ายไอทีหรือระบบหลังบ้านจะพยายามอัปเดตระบบป้องกันเข้มงวดเพียงใด แต่สัจธรรมข้อหนึ่งของโลกไซเบอร์ที่ผู้บริหารและผู้ใช้ทุกคนต้องตระหนักคือ “ไม่มีระบบป้องกันทางไซเบอร์ใดในโลกที่สมบูรณ์แบบ 100%” (There is no 100% cyber defense)
หน่วยงานระดับโลกที่มีงบประมาณและบุคลากรป้องกันไซเบอร์ดีที่สุดในโลกอย่าง FBI, NASA, CIA หรือทำเนียบขาว ต่างก็เคยตกเป็นเหยื่อของการแฮกและข้อมูลรั่วไหลมาแล้วทั้งสิ้น ดังนั้น การป้องกันจึงไม่ได้ขึ้นอยู่กับ “เวลาหรือการอัปเดตระบบทุกกี่เดือน” แต่อยู่ที่การปรับตัวรับมือกับภัยไซเบอร์ในฐานะที่เป็นเรื่องปกติใหม่ (New Normal)
ปราการด่านสุดท้ายที่จะช่วยตัดสินชะตากรรมความพินาศของข้อมูลส่วนบุคคลคือตัวเราเองในฐานะ “Human Firewall” (กำแพงมนุษย์)
หากคุณสามารถฝึกฝนตนเองให้มีสมาธิ มีสติสัมปชัญญะ คอยระแวดระวังในการทำสิ่งต่อไปนี้:
- การระวังสายโทรศัพท์แปลกหน้า: ไม่ตื่นตระหนกเมื่อมีคนโทรมาบอกข้อมูลส่วนตัวของเรา เนื่องจากรู้อยู่แล้วว่าข้อมูลพวกนี้เคยรั่วไหลไปแล้วและไม่สามารถใช้พิสูจน์ตัวตนจริงได้
- การระวังก่อนโอนเงิน: ตรวจสอบความถูกต้องและที่มาที่ไปของปลายทางอย่างรอบคอบก่อนทำธุรกรรมใด ๆ
- การระวังการกดลิงก์: หลีกเลี่ยงการกดลิงก์แปลกปลอมหรือกรอกข้อมูลส่วนตัวในระบบยืนยันตัวตนที่หละหลวม
เพียงแค่การรักษา “สติ” และปฏิบัติภารกิจในฐานะ Human Firewall อย่างเข้มแข็ง ก็สามารถช่วยลดความสูญเสียและสกัดกั้นภัยไซเบอร์ลงได้มากกว่า 50% แล้ว แม้ว่าข้อมูลบางส่วนจะรั่วไหลออกไปก่อนหน้านี้ก็ตาม
Key Takeaways
- เลิกวิตกกังวลกับข้อมูลเก่า: ข้อมูลคนไทยรั่วไหลสะสมมานานกว่า 4-5 ปีแล้ว หากจะนำไปใช้ประโยชน์ในทางที่มิชอบ ก็คงถูกใช้ไปนานแล้ว การกังวลย้อนหลังไม่มีประโยชน์เชิงบวกใด ๆ
- ระวังภัย Data Combination: ความน่ากลัวที่แท้จริงคือการที่แฮกเกอร์นำข้อมูลประวัติศาสตร์ที่หลุดไปแล้ว มาประกอบกับข้อมูลชิ้นใหม่ที่เพิ่งหลุดรั่วเพิ่ม จนกลายเป็นข้อมูลที่ครบถ้วนสมบูรณ์ในการสวมรอย
- ข้อมูลหน้าบัตรปลอมทำธุรกรรมยาก: การนำภาพถ่ายบัตรประชาชนที่รั่วไหลไปพิมพ์บัตรปลอมเพื่อเปิดบัญชีม้าหรือซิมการ์ดเป็นเพียง “จินตนาการฮอลลีวูด” เพราะปัจจุบันระบบธุรกรรมต้องผ่านการ Dip-Chip หรือตรวจสอบออนไลน์กับกรมการปกครองเท่านั้น
- เร่งปิดช่องโหว่ด้วย 2FA และ Passkey: เพื่อสกัดไม่ให้แฮกเกอร์ได้จิ๊กซอว์ข้อมูลชิ้นใหม่ไปประกอบ ต้องเลิกใช้งานระบบที่ล็อกอินด้วยรหัสผ่านชั้นเดียว และอัปเกรดไปใช้ระบบรักษาความปลอดภัยขั้นสูงทันที
- Human Firewall คือเกราะป้องกันด่านสุดท้าย: การมีสติในการใช้ชีวิตดิจิทัล คัดกรองสายโทรศัพท์ การโอนเงิน และการคลิกลิงก์ สามารถลดอัตราความสำเร็จของภัยคุกคามไซเบอร์ได้เกินครึ่งหนึ่ง
บทสรุป
ในวิกฤตการณ์ข้อมูลรั่วไหลที่เปรียบเสมือนโรคหวัดทางดิจิทัลที่ไม่มีใครหลีกเลี่ยงพ้นได้อย่างถาวร การปรับเปลี่ยนทัศนคติจึงเป็นสะพานเชื่อมสำคัญไปสู่ความปลอดภัย การหยุดนั่งเสียดายหรือกังวลกับข้อมูลประวัติศาสตร์ที่หลุดลอยไป แล้วหันมามีสติจดจ่อกับการ “ป้องกันข้อมูลชิ้นใหม่ไม่ให้รั่วเพิ่ม” ด้วยการอัปเกรดระบบล็อกอินเป็น 2FA หรือ Passkey พร้อมทั้งสร้างปราการมนุษย์ (Human Firewall) ในตัวเอง คือทางเลือกเชิงกลยุทธ์ที่ฉลาด ปลอดภัย และยั่งยืนที่สุดในโลกดิจิทัลยุคปัจจุบัน