เหตุใดการประเมินความเสี่ยง IT แบบเดิม จึงไม่อาจปกป้ององค์กรจากความเสี่ยง AI?
เมื่อเทคโนโลยีปัญญาประดิษฐ์ (AI) กลายเป็นหัวใจสำคัญในการขับเคลื่อนกลยุทธ์ทางธุรกิจและการตัดสินใจขององค์กร ความท้าทายที่ตามมาไม่ได้มีเพียงเรื่องประสิทธิภาพทางเทคโนโลยี แต่รวมถึง ความเสี่ยงเฉพาะตัวของระบบ AI ที่ระบบบริหารจัดการความเสี่ยง IT แบบเดิมไม่เคยออกแบบมารองรับ
ระบบ AI มีคุณลักษณะเฉพาะ เช่น การตัดสินใจแบบอัตโนมัติ (Automated Decision-Making) การขาดความโปร่งใสหรือไม่สามารถอธิบายกระบวนการคิดได้ (Opacity/Lack of Explainability) การพึ่งพาชุดข้อมูลขนาดใหญ่ และความสามารถในการเรียนรู้และปรับเปลี่ยนพฤติกรรมอย่างต่อเนื่อง (Continuous Learning) ซึ่งคุณลักษณะเหล่านี้สามารถสร้างผลกระทบที่ไม่เพียงเกิดขึ้นกับตัวองค์กรเท่านั้น แต่ยังส่งผลกระทบโดยตรงต่อบุคคล กลุ่มบุคคล และสังคมโดยรวม
เพื่อบริหารจัดการความเสี่ยงเหล่านี้อย่างเป็นระบบ ISO/IEC 42001:2023 มาตรฐานระบบการจัดการปัญญาประดิษฐ์ (Artificial Intelligence Management System: AIMS) จึงได้กำหนดข้อกำหนด Clause 6.1.2 (AI risk assessment) เพื่อให้องค์กรจัดตั้งกระบวนการประเมินความเสี่ยง AI ที่สอดคล้อง ทำซ้ำได้ มีผลลัพธ์ที่น่าเชื่อถือ และครอบคลุมมิติผลกระทบอย่างรอบด้าน
เจาะลึกกระบวนการประเมินความเสี่ยง AI (AI Risk Assessment) ตามมาตรฐาน ISO/IEC 42001
ทำความรู้จักหลักการพื้นฐานของการประเมินความเสี่ยง AI ตาม Clause 6.1.2
ตามข้อกำหนด Clause 6.1.2 องค์กรต้องกำหนดและจัดตั้งกระบวนการประเมินความเสี่ยง AI โดยมีหลักการและกรอบการทำงานสำคัญดังนี้:
- สอดคล้องกับนโยบายและวัตถุประสงค์องค์กร: กระบวนการประเมินความเสี่ยงต้องได้รับข้อมูลและสอดคล้องกับ นโยบาย AI (AI Policy – Clause 5.2) และ วัตถุประสงค์ด้าน AI (AI Objectives – Clause 6.2) ขององค์กร
- ให้ผลลัพธ์ที่สม่ำเสมอและเปรียบเทียบได้ (Consistent, Valid & Comparable Results): ออกแบบกระบวนการให้การประเมินความเสี่ยง AI เมื่อทำซ้ำในสภาวะเดียวกัน จะต้องให้ผลลัพธ์ที่สม่ำเสมอ ถูกต้อง และนำมาเปรียบเทียบเชิงสถิติหรือคุณภาพได้
- อิงตามเกณฑ์ความเสี่ยง AI (AI Risk Criteria): กระบวนการต้องเชื่อมโยงกับเกณฑ์ความเสี่ยงที่จัดทำขึ้นตามข้อกำหนด Clause 6.1.1 เพื่อช่วยแยกแยะระหว่าง ความเสี่ยงที่ยอมรับได้ (Acceptable Risks) กับ ความเสี่ยงที่ยอมรับไม่ได้ (Non-Acceptable Risks)
- ทำอย่างสม่ำเสมอและเมื่อเกิดการเปลี่ยนแปลง (Clause 8.2): การประเมินความเสี่ยง AI ไม่ใช่กิจกรรมที่ทำเพียงครั้งเดียว แต่ต้องดำเนินการตามรอบเวลาที่วางแผนไว้ หรือเมื่อเกิดการเปลี่ยนแปลงที่สำคัญเกี่ยวกับระบบ AI
เจาะลึก 4 ขั้นตอนหลักในกระบวนการประเมินความเสี่ยง AI
ข้อกำหนด Clause 6.1.2 ได้แบ่งโครงสร้างการประเมินความเสี่ยง AI ออกเป็นขั้นตอนตามลำดับอย่างชัดเจน ดังนี้:
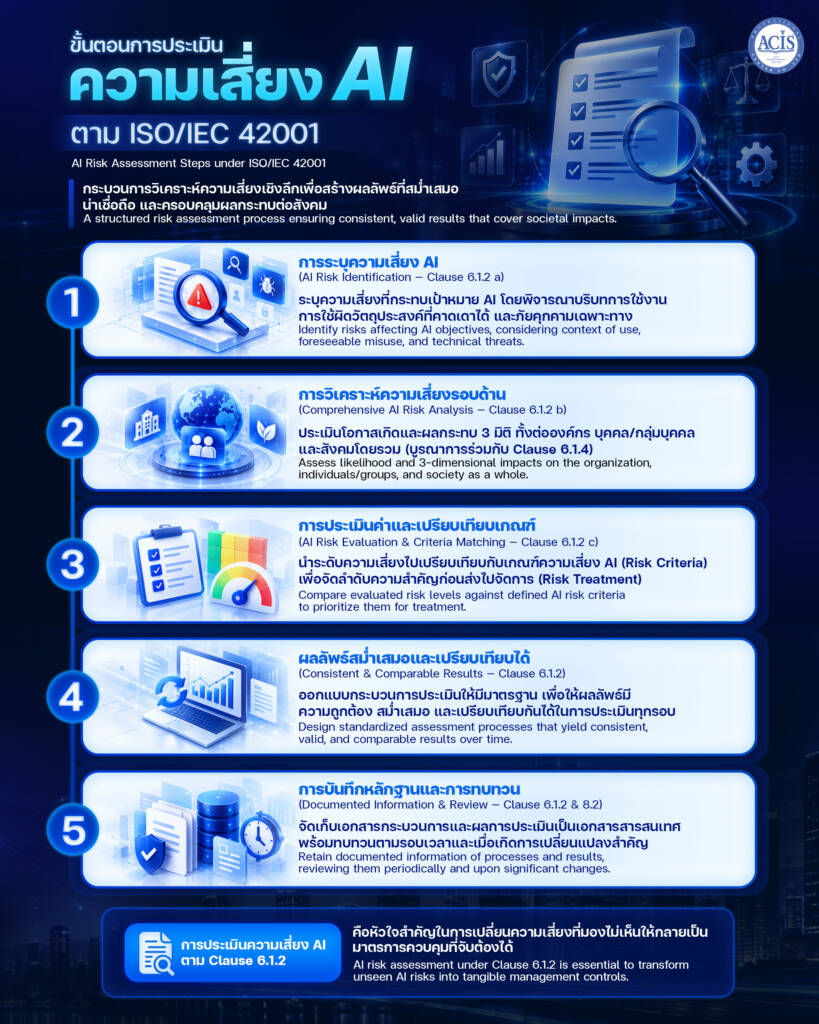
[ โครงสร้างกระบวนการประเมินความเสี่ยง AI ตาม Clause 6.1.2 ]
  ├── 1. การระบุความเสี่ยง AI (AI Risk Identification)
  │    └── ระบุความเสี่ยงที่สนับสนุนหรือขัดขวางการบรรลุวัตถุประสงค์ด้าน AI
  ├── 2. การวิเคราะห์ความเสี่ยง AI (AI Risk Analysis)
  │    ├── ประเมินผลกระทบต่อองค์กร บุคคล และสังคม (ดึงผลจาก AI System Impact Assessment - Clause 6.1.4)
  │    ├── ประเมินโอกาสที่จะเกิดความเสี่ยง (Realistic Likelihood)
  │    └── กำหนดระดับความเสี่ยง (Levels of Risk)
  ├── 3. การประเมินค่าความเสี่ยง AI (AI Risk Evaluation)
  │    ├── เปรียบเทียบระดับความเสี่ยงกับเกณฑ์ความเสี่ยง (Risk Criteria)
  │    └── จัดลำดับความสำคัญของความเสี่ยงเพื่อนำไปจัดการ (Risk Treatment Prioritization)
  └── 4. การบันทึกเอกสารสารสนเทศ (Documented Information)
       └── ควบคุมและจัดเก็บเอกสารกระบวนการและผลการประเมินทุกครั้ง
1. การระบุความเสี่ยง AI (AI Risk Identification)
องค์กรต้องระบุความเสี่ยงทั้งหมดที่อาจส่งผลสนับสนุนหรือขัดขวางการบรรลุวัตถุประสงค์ด้าน AI ขององค์กร โดยต้องพิจารณาปัจจัยรอบด้านตามบริบทของระบบ AI ได้แก่:
- บริบทโดเมนและการประยุกต์ใช้ระบบ AI (Domain & Application Context)
- วัตถุประสงค์การใช้งานที่ตั้งใจไว้ (Intended Use) รวมถึงการใช้งานผิดวัตถุประสงค์ที่คาดการณ์ได้อย่างสมเหตุสมผล (Reasonably Foreseeable Misuse)
- บริบทภายในและภายนอกองค์กร (Clause 4.1) เช่น กฎหมาย วัฒนธรรม ห่วงโซ่อุปทาน และบทบาทขององค์กรในนิเวศ AI (เช่น ผู้พัฒนา ผู้ให้บริการ หรือผู้ใช้งาน)
- แหล่งความเสี่ยงเฉพาะของ AI เช่น คุณภาพข้อมูลฝึกฝน (Data Quality), ความซับซ้อนของโมเดล, ระดับการทำงานอัตโนมัติ (Level of Automation), และภัยคุกคามไซเบอร์เฉพาะทาง (เช่น การลอบปนเปื้อนข้อมูลฝึกฝน (Data Poisoning) หรือ การขโมยโมเดล (Model Stealing)
2. การวิเคราะห์ความเสี่ยง AI (AI Risk Analysis)
เมื่อระบุความเสี่ยงได้แล้ว ขั้นตอนถัดมาคือการวิเคราะห์รายละเอียดของความเสี่ยงแต่ละประการ ประกอบด้วย 3 ส่วนสำคัญ:
- ประเมินผลกระทบที่อาจเกิดขึ้น (Potential Consequences): ประเมินว่าหากความเสี่ยงเกิดขึ้นจริง จะส่งผลกระทบอย่างไรต่อ องค์กร บุคคล กลุ่มบุคคล และสังคมโดยรวม โดยข้อกำหนดระบุไว้ชัดเจนในหมายเหตุว่า องค์กรสามารถนำผลลัพธ์จากการประเมินผลกระทบของระบบ AI (AI System Impact Assessment ตาม Clause 6.1.4 และ Annex A.5) มาใช้ประกอบการพิจารณาผลกระทบในส่วนนี้ได้
- ประเมินโอกาสที่จะเกิดขึ้นจริง (Realistic Likelihood): ประเมินความเป็นไปได้หรือความถี่ที่ความเสี่ยงนั้นจะเกิดขึ้นจริงภายใต้สภาวะการทำงานปกติและการเปลี่ยนแปลง
- กำหนดระดับความเสี่ยง (Levels of Risk): สรุปผลรวมระหว่างโอกาสเกิดและระดับผลกระทบเพื่อออกมาเป็นค่าระดับความเสี่ยงเชิงคุณภาพหรือเชิงปริมาณ
3. การประเมินค่าความเสี่ยง AI (AI Risk Evaluation)
นำผลลัพธ์ที่ได้จากการวิเคราะห์ความเสี่ยงมาตัดสินใจและจัดลำดับความสำคัญ:
- เปรียบเทียบกับเกณฑ์ความเสี่ยง (Compare with Risk Criteria): นำระดับความเสี่ยงที่คำนวณได้ไปเปรียบเทียบกับเกณฑ์ความเสี่ยง AI (Risk Criteria จาก Clause 6.1.1) เพื่อตัดสินว่าความเสี่ยงใดเป็นความเสี่ยงที่ยอมรับได้ หรือความเสี่ยงใดจำเป็นต้องได้รับการจัดการ
- จัดลำดับความสำคัญเพื่อการจัดการ (Prioritize for Risk Treatment): จัดลำดับความเสี่ยงที่ยอมรับไม่ได้ เพื่อส่งต่อไปยังกระบวนการ จัดการความเสี่ยง AI (AI Risk Treatment – Clause 6.1.3) ในการเลือกมาตรการควบคุมจาก Annex A หรือมาตรการเพิ่มเติมอื่น ๆ
4. การจัดทำและเก็บรักษาเอกสารหลักฐาน (Documented Information)
องค์กรต้องเก็บรักษา สารสนเทศฉบับยืนยัน (Documented Information) ทั้งในส่วนของกระบวนการประเมินความเสี่ยง AI (ตาม Clause 6.1.2) และผลลัพธ์การประเมินความเสี่ยงทุกครั้ง (ตาม Clause 8.2) เพื่อใช้เป็นหลักฐานยืนยันความโปร่งใส ความย้อนกลับได้ (Traceability) และเป็นข้อมูลป้อนเข้าสำหรับการตรวจติดตามภายใน (Internal Audit) และการทบทวนโดยฝ่ายบริหาร (Management Review)
ความเชื่อมโยงระหว่าง AI Risk Assessment กับข้อกำหนดอื่น ๆ ในระบบ AIMS
กระบวนการประเมินความเสี่ยง AI ตาม Clause 6.1.2 ไม่ได้ทำงานเป็นอิสระ แต่มีความเชื่อมโยงอย่างใกล้ชิดกับองค์ประกอบอื่น ๆ ในมาตรฐาน ISO/IEC 42001:
- เชื่อมโยงกับ AI System Impact Assessment (Clause 6.1.4): การประเมินผลกระทบต่อบุคคลและสังคมช่วยเติมเต็มมิติผลกระทบเชิงจริยธรรม สิทธิมนุษยชน และความเป็นธรรม เข้าสู่การวิเคราะห์ความเสี่ยง AI
- เชื่อมโยงกับ AI Risk Treatment (Clause 6.1.3): ผลการประเมินความเสี่ยงที่เป็นลำดับความสำคัญ จะนำไปสู่การคัดเลือกมาตรการควบคุมใน Annex A การจัดทำเอกสารแสดงการประยุกต์ใช้ (Statement of Applicability: SoA) และการจัดทำแผนจัดการความเสี่ยง AI (AI Risk Treatment Plan)
- เชื่อมโยงกับการดำเนินงาน (Clause 8.2 & 8.3): ต้องมีการทบทวนการประเมินความเสี่ยงซ้ำเมื่อมีการเปลี่ยนแปลงสถาปัตยกรรมระบบ ข้อมูล หรือสภาพแวดล้อมการทำงานจริง
- เชื่อมโยงกับการจัดการผู้ให้บริการภายนอก (Annex A.10): ความเสี่ยงที่พบจากการประเมินจะช่วยกำหนดข้อกำหนดความปลอดภัยและหน้าที่ความรับผิดชอบที่ต้องระบุในสัญญากับซัพพลายเออร์และพันธมิตร
สรุปประเด็นสำคัญของขั้นตอนการประเมินความเสี่ยง AI ตาม Clause 6.1.2
- อิงตามนโยบายและเป้าหมายองค์กร: กระบวนการประเมินความเสี่ยง AI ต้องสอดคล้องกับนโยบาย AI (Clause 5.2) และวัตถุประสงค์ด้าน AI (Clause 6.2)
- ทำซ้ำได้และผลสม่ำเสมอ: ต้องออกแบบกระบวนการให้การประเมินซ้ำให้ผลลัพธ์ที่สม่ำเสมอ ถูกต้อง และเปรียบเทียบกันได้
- วิเคราะห์ผลกระทบ 3 มิติ: การวิเคราะห์ความเสี่ยงต้องครอบคลุมผลกระทบต่อองค์กร บุคคล (และกลุ่มบุคคล) และสังคม โดยบูรณาการร่วมกับ AI System Impact Assessment (Clause 6.1.4)
- วัดระดับและเปรียบเทียบเกณฑ์: ต้องประเมินโอกาสเกิดและระดับผลกระทบ เพื่อนำไปเปรียบเทียบกับเกณฑ์ความเสี่ยง (Clause 6.1.1) และจัดลำดับความสำคัญ
- เก็บหลักฐานฉบับยืนยัน: ต้องบันทึกและจัดเก็บเอกสารกระบวนการและผลการประเมินทุกครั้ง (Clause 6.1.2 & 8.2) เพื่อรองรับการตรวจสอบและปรับปรุงระบบอย่างต่อเนื่อง
การประเมินความเสี่ยง AI คือหัวใจสำคัญสู่การปรับใช้นวัตกรรมอย่างมั่นใจและน่าเชื่อถือ
การประเมินความเสี่ยง AI ตามมาตรฐาน ISO/IEC 42001:2023 Clause 6.1.2 ไม่ใช่เพียงกระบวนการทางเอกสารเพื่อผ่านการรับรองมาตรฐาน แต่คือ “กลไกสร้างความน่าเชื่อถือ” (Trustworthiness Mechanism) ที่ช่วยให้ผู้บริหาร ทีม IT และทีม Cybersecurity สามารถมองเห็นความเสี่ยงเฉพาะตัวของ AI ได้อย่างชัดเจนและรอบด้าน
การจัดตั้งกระบวนการประเมินความเสี่ยงที่ครอบคลุมทั้งมิติทางเทคโนโลยี ผลกระทบต่อมนุษย์ และสังคม จะช่วยให้องค์กรสามารถเลือกใช้มาตรการป้องกันได้อย่างตรงจุด ป้องกันความเสียหายทางกฎหมายและชื่อเสียง และสร้างความมั่นใจให้แก่ลูกค้าและผู้มีส่วนได้ส่วนเสียว่า องค์กรของคุณขับเคลื่อนและนำเทคโนโลยี AI มาใช้งานด้วยความรับผิดชอบและปลอดภัยอย่างแท้จริง