สินค้ายังอยู่ในคลัง รถขนส่งยังพร้อมออกเดินทาง และบุคลากรยังปฏิบัติงานตามปกติ แต่หากระบบรับคำสั่งซื้อ จัดการคลังสินค้า หรือยืนยันการปล่อยสินค้าหยุดทำงาน ธุรกิจอาจไม่สามารถส่งมอบสินค้าได้ตามกำหนด
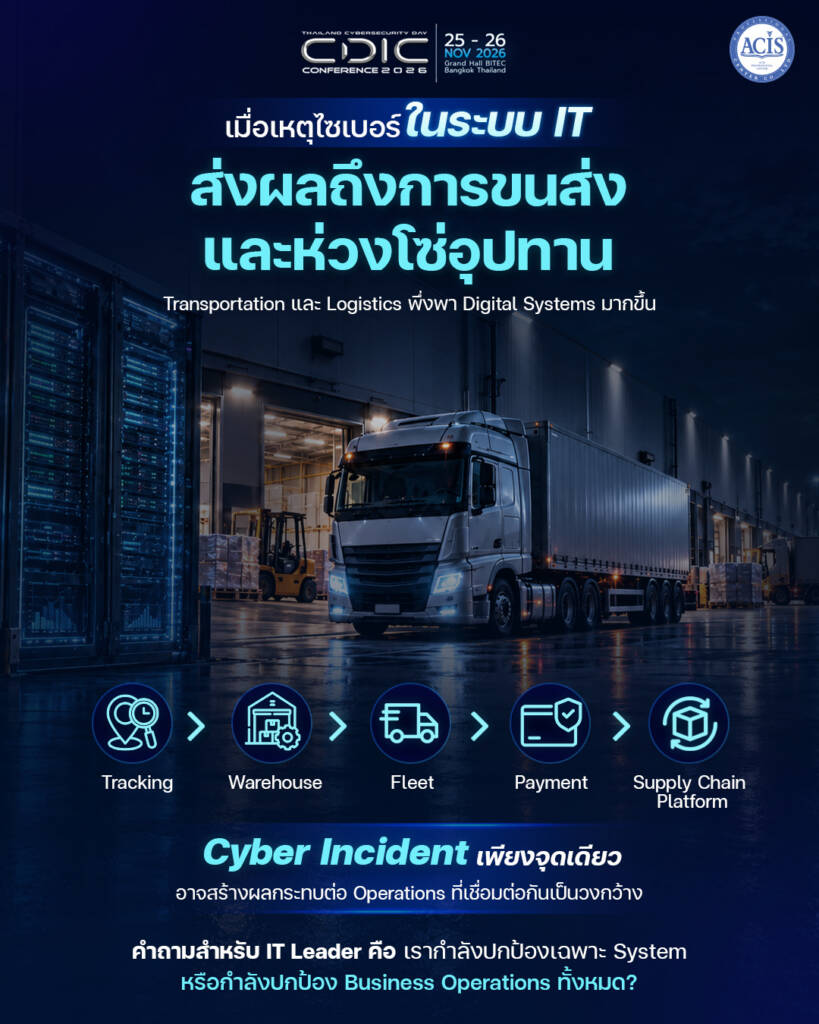
นี่คือความท้าทายของ Transportation และ Logistics ที่พึ่งพา Digital Systems ตั้งแต่ Tracking, Warehouse Management, Fleet Management และ Payment ไปจนถึงแพลตฟอร์มที่เชื่อมต่อข้อมูลระหว่างคู่ค้า
เมื่อการเคลื่อนย้ายสินค้าต้องอาศัยการเคลื่อนย้ายข้อมูล Cyber Incident เพียงจุดเดียวจึงอาจกระทบกระบวนการทำงานหลายส่วน และส่งต่อความล่าช้าไปยังลูกค้า ผู้ผลิต และผู้ให้บริการรายอื่น
คำถามสำหรับ IT Leader จึงต้องครอบคลุมว่า “มาตรการ Cybersecurity ของเราปกป้องความสามารถในการดำเนินธุรกิจได้มากเพียงใด?”
ความเชื่อมโยงระหว่าง IT Breach กับ Operational Disruption เห็นได้จากกรณี DP World Australia ในเดือนพฤศจิกายน 2023 บริษัทตรวจพบการเข้าถึงเครือข่ายโดยไม่ได้รับอนุญาต และตัดการเชื่อมต่ออินเทอร์เน็ตเพื่อควบคุมเหตุ ซึ่งส่งผลต่อการดำเนินงานท่าเรือฝั่งบก บริษัทกลับมาเริ่มดำเนินงานได้วันที่ 13 พฤศจิกายน และรายงานว่าจัดการตู้สินค้าค้างสะสมได้ทั้งหมดในวันที่ 20 พฤศจิกายน โดยยืนยันว่าเหตุการณ์นี้ไม่พบการใช้ Ransomware
กรณีนี้สะท้อนว่า ผลกระทบอาจเกิดทั้งจากการโจมตีและความจำเป็นในการควบคุมเหตุ อีกทั้งการเปิดระบบกลับมาได้กับการจัดการงานค้างจนกลับสู่ภาวะปกติอาจเกิดขึ้นคนละเวลา
สำหรับองค์กร Logistics การประเมินความพร้อมจึงควรติดตามตลอดเส้นทาง ตั้งแต่การตรวจพบเหตุ การจำกัดผลกระทบ การรักษาบริการสำคัญ ไปจนถึงการฟื้นฟูการส่งมอบจริง
ลองพิจารณาสถานการณ์สมมติที่บัญชีผู้ดูแลระบบถูกยึด และผู้โจมตีทำให้ระบบจัดการคลังสินค้าใช้งานไม่ได้ เจ้าหน้าที่อาจไม่สามารถยืนยันตำแหน่งสินค้า ออกใบหยิบสินค้า หรือบันทึกการจ่ายสินค้าได้ตามขั้นตอนเดิม รถที่มาถึงคลังต้องรอ รอบการขนส่งถัดไปคลาดเคลื่อน และลูกค้าที่รอวัตถุดิบอาจต้องปรับแผนการผลิต
ผลกระทบจึงอาจขยายเป็นลำดับ:
IT Breach → ข้อมูลหรือระบบสำคัญใช้ไม่ได้ → งานคลังและขนส่งติดขัด → การส่งมอบล่าช้า → คู่ค้าปรับแผนการดำเนินงาน
ความรุนแรงขึ้นอยู่กับระบบที่ได้รับผลกระทบ ระยะเวลาหยุดชะงัก และทางเลือกสำรองของแต่ละองค์กร โดยคู่ค้าที่ได้รับผลกระทบไม่จำเป็นต้องถูกโจมตีระบบของตนเองด้วย
นอกจากความพร้อมใช้งานแล้ว ความถูกต้องของข้อมูลก็สำคัญ หากสถานะสินค้าคงคลัง ปลายทางจัดส่ง หรือข้อมูลยืนยันการรับสินค้าถูกแก้ไข ระบบอาจยังทำงานอยู่ แต่การตัดสินใจทางธุรกิจอาศัยข้อมูลที่คลาดเคลื่อน การป้องกันจึงต้องครอบคลุมทั้งการเข้าถึงข้อมูล การเปลี่ยนแปลงข้อมูล และความสามารถในการตรวจสอบย้อนหลัง
องค์กรสามารถเริ่มยกระดับความพร้อมได้จากห้าประเด็นต่อไปนี้
- มองความเสี่ยงตามกระบวนการส่งมอบสินค้า จัดทำภาพรวมว่าการรับคำสั่งซื้อ การจัดสินค้า การจัดรถ การส่งมอบ และการรับชำระเงินพึ่งพาระบบใดบ้าง รวมถึงระบบเบื้องหลัง เช่น การยืนยันตัวตน เครือข่าย และบริการ Cloud จากนั้นประเมินว่าจุดใดหากหยุดทำงานจะกระทบหลายบริการพร้อมกัน พร้อมกำหนดเจ้าของกระบวนการและลำดับความสำคัญในการฟื้นฟูร่วมกับฝ่าย Operations
- ควบคุมสิทธิ์และการเชื่อมต่อระหว่างองค์กร ทบทวนบัญชีของพนักงาน ผู้รับเหมา ผู้ให้บริการ และการเชื่อมต่อผ่าน API ให้มีสิทธิ์เท่าที่จำเป็น มีผู้รับผิดชอบ และสามารถระงับการเข้าถึงได้เมื่อเกิดเหตุ สำหรับระบบคลังสินค้าอัตโนมัติหรืออุปกรณ์ที่เชื่อมกับงานกายภาพ การแบ่งเครือข่ายและแผนควบคุมเหตุควรผ่านการประเมินร่วมกับฝ่ายวิศวกรรมและ Operations เพื่อให้การจำกัดภัยคุกคามสอดคล้องกับความปลอดภัยในการทำงาน
- เตรียมทางเลือกเมื่อระบบหรือผู้ให้บริการหลักหยุดทำงาน ระบุว่าบริการใดสามารถดำเนินต่อในขีดความสามารถที่ลดลงได้ เช่น การรับงานผ่านช่องทางสำรอง หรือการจัดส่งเฉพาะรายการสำคัญ โดยต้องมีวิธียืนยันข้อมูล ผู้อนุมัติ และบันทึกรายการที่ตรวจสอบย้อนหลังได้ แผนควรกำหนดด้วยว่าทางเลือกดังกล่าวรองรับปริมาณงานได้เท่าใด ใช้งานได้นานเพียงใด และเมื่อใดต้องชะลอการรับงานหรือปรับคำมั่นในการส่งมอบให้สอดคล้องกับความสามารถจริง
- ซ้อมรับมือร่วมกับคู่ค้าที่มีผลต่อบริการสำคัญ การฝึกซ้อมควรครอบคลุมสถานการณ์ที่ระบบภายในยังทำงาน แต่ผู้ให้บริการแพลตฟอร์ม คลังสินค้า หรือผู้ขนส่งหลักไม่พร้อมให้บริการ องค์กรควรมีผู้ประสานงาน ช่องทางสื่อสารสำรอง และข้อตกลงในการแจ้งเหตุที่ชัดเจน รวมถึงวิธีแจ้งสถานะให้ลูกค้าทราบอย่างสม่ำเสมอ การเตรียมพร้อมร่วมกันช่วยให้แต่ละฝ่ายตัดสินใจจากข้อมูลที่ตรงกัน
- กู้คืนทั้งระบบ ข้อมูล และงานค้าง การทดสอบ Recovery ควรครอบคลุมความถูกต้องของคำสั่งซื้อ สถานะสินค้าคงคลัง รายการจัดส่ง และข้อมูลการชำระเงิน ตลอดจนรายการที่บันทึกระหว่างใช้กระบวนการสำรอง ก่อนกลับสู่การทำงานเต็มรูปแบบ ควรตรวจสอบรายการซ้ำ รายการตกหล่น และความสอดคล้องของข้อมูลระหว่างระบบ พร้อมวางแผนระบายงานค้างตามกำลังของคลัง รถขนส่ง และคู่ค้า
ในส่วนของเทคโนโลยีที่จัดซื้อหรือใช้จากภายนอก NIST SP 800-161 Rev. 1 เสนอแนวทางให้บูรณาการความเสี่ยงไซเบอร์จากผลิตภัณฑ์และบริการในห่วงโซ่อุปทานเข้ากับการบริหารความเสี่ยงขององค์กร แนวทางนี้ช่วยให้การประเมินผู้ให้บริการเชื่อมโยงกับความสำคัญของบริการที่ธุรกิจต้องพึ่งพา
การวัดผลจึงควรสะท้อนทั้งความพร้อมด้านเทคนิคและการดำเนินงาน เช่น ระยะเวลาที่ใช้เปิดกระบวนการสำรอง สัดส่วนคำสั่งซื้อสำคัญที่ยังดำเนินการได้ ความถูกต้องของข้อมูลหลังการกู้คืน และเวลาที่ใช้จัดการงานค้างจนกลับสู่ระดับปกติ
ตัวชี้วัดเหล่านี้ช่วยให้ CIO, CISO และผู้บริหาร Operations เห็นร่วมกันว่า การลงทุนด้าน Cybersecurity สนับสนุนความสามารถในการส่งมอบและลดผลกระทบต่อลูกค้าอย่างไร
สำหรับ Transportation และ Logistics ความเชื่อมั่นเกิดจากการส่งมอบที่ตรงเวลา ข้อมูลที่เชื่อถือได้ และการประสานงานที่ต่อเนื่อง การออกแบบ Cyber Resilience จึงต้องเริ่มจากความเข้าใจว่าแต่ละระบบสนับสนุนภารกิจเหล่านี้อย่างไร และองค์กรจะรักษาบริการได้อย่างไรเมื่อบางส่วนหยุดทำงาน
ร่วมหาคำตอบเรื่อง ด้าน Cybersecurity Risk Management, Governance และ Digital Trust ที่ CDIC 2026 — The 25th Cyber Defense Initiative Conference ภายใต้ธีม Cyber Dominance in the Age of Agentic AI วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ
เมื่อข้อมูลขับเคลื่อนการส่งมอบ ความพร้อมด้านไซเบอร์จึงเป็นส่วนหนึ่งของความพร้อมในการดำเนินธุรกิจ