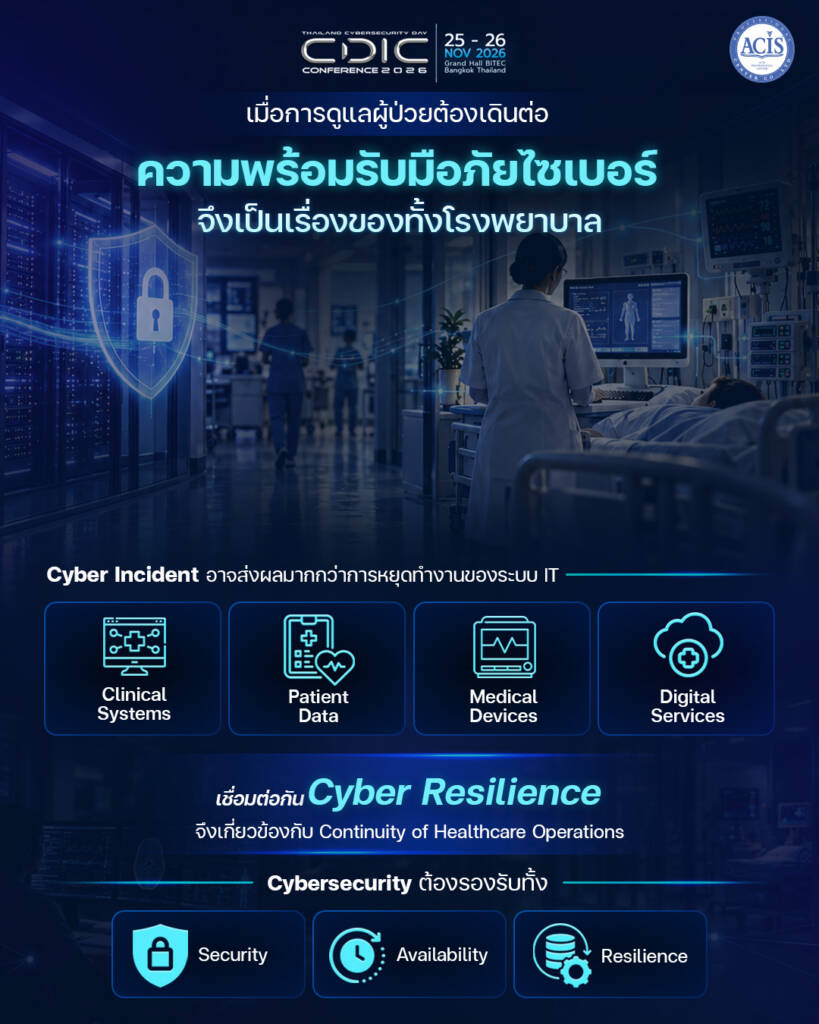
เมื่อการดูแลผู้ป่วยต้องเดินต่อ ความพร้อมรับมือภัยไซเบอร์จึงเป็นเรื่องของทั้งโรงพยาบาล
ในโรงพยาบาล ความพร้อมใช้งานของระบบดิจิทัลเชื่อมโยงกับการดูแลผู้ป่วย ตั้งแต่การเข้าถึงประวัติการรักษา การสั่งยา การรายงานผลตรวจ ไปจนถึงการประสานงานระหว่างหน่วยบริการ เมื่อระบบเหล่านี้หยุดทำงาน ผลกระทบจึงอาจขยายจากหน้าจอคอมพิวเตอร์ไปถึงกระบวนการรักษาและความปลอดภัยของผู้ป่วย
องค์การอนามัยโลก หรือ WHO ระบุว่า การโจมตีทางไซเบอร์สามารถกระทบทั้งข้อมูลส่วนบุคคลและการให้บริการสุขภาพ โดยเหตุ Ransomware ที่ทำให้ระบบสำคัญใช้งานไม่ได้อาจนำไปสู่การเลื่อนนัด การเลื่อนผ่าตัด หรือข้อจำกัดในการรับผู้ป่วยฉุกเฉิน
สำหรับผู้บริหารโรงพยาบาล CIO และ CISO คำถามสำคัญจึงต้องครอบคลุมว่า “หากระบบบางส่วนใช้งานไม่ได้ โรงพยาบาลจะยังดูแลผู้ป่วยอย่างปลอดภัยได้อย่างไร?”
นี่คือโจทย์ของ Cyber Resilience for Healthcare: การเตรียมองค์กรให้สามารถลดผลกระทบ รักษาบริการที่จำเป็น และฟื้นฟูการทำงานอย่างปลอดภัยเมื่อเผชิญเหตุไซเบอร์
เมื่อระบบเชื่อมต่อกัน ความเสี่ยงก็ส่งต่อกันได้
Digital Healthcare ช่วยให้ข้อมูลเดินทางได้รวดเร็วขึ้น แต่การเชื่อมต่อระหว่าง Clinical Systems, Patient Data, Medical Devices และบริการภายนอก ทำให้โรงพยาบาลต้องเข้าใจความสัมพันธ์ของระบบอย่างรอบด้าน
ลองพิจารณาสถานการณ์สมมติที่ระบบยืนยันตัวตนส่วนกลางถูกโจมตี แม้ฐานข้อมูลเวชระเบียนยังอยู่ครบ บุคลากรก็อาจไม่สามารถเข้าสู่ระบบเพื่อเรียกดูข้อมูลได้ หรือหากระบบเชื่อมต่อห้องปฏิบัติการหยุดทำงาน ผลตรวจอาจยังเกิดขึ้นตามปกติ แต่ส่งต่อไปยังทีมรักษาไม่ได้ตามขั้นตอนเดิม
เหตุการณ์ลักษณะนี้แสดงให้เห็นว่า ระบบที่กระทบการดูแลผู้ป่วยอาจอยู่เบื้องหลังบริการ เช่น เครือข่าย ระบบบัญชีผู้ใช้ หรือช่องทางสื่อสาร โรงพยาบาลจึงควรประเมินความเสี่ยงตามเส้นทางการให้บริการจริง ควบคู่กับการตรวจสอบอุปกรณ์และซอฟต์แวร์แต่ละรายการ
Security, Availability และ Resilience ต้องออกแบบร่วมกัน
Security ช่วยป้องกันการเข้าถึง การแก้ไข และการใช้ระบบโดยไม่ได้รับอนุญาต Availability ช่วยให้บุคลากรเข้าถึงบริการเมื่อจำเป็น ส่วน Resilience ช่วยให้องค์กรปรับการทำงานและฟื้นตัวเมื่อเกิดความขัดข้อง ทั้งสามมิติต้องสนับสนุนกัน โดยมีความปลอดภัยของผู้ป่วยเป็นเกณฑ์สำคัญในการตัดสินใจ
ขณะเดียวกัน ข้อมูลที่เปิดดูได้ต้องถูกต้องและน่าเชื่อถือด้วย เพราะระบบที่กลับมาออนไลน์แต่แสดงข้อมูลไม่ครบ หรือมีรายการที่ยังไม่ได้ปรับปรุง อาจสร้างความเสี่ยงในกระบวนการทำงานต่อเนื่อง
แนวทางด้าน Digital Health ของ WHO/Europe ให้ความสำคัญกับความพร้อมในการเข้าถึงบริการ ความเป็นส่วนตัว และ Governance ซึ่งเชื่อมโยงการกำกับดูแลข้อมูลกับความปลอดภัยของผู้ป่วยและการบริหารความเสี่ยงอย่างต่อเนื่อง
สำหรับโรงพยาบาล แนวทางดังกล่าวสามารถนำมาพัฒนาเป็นการเตรียมความพร้อมในห้าด้าน
- จัดลำดับความสำคัญจากผลกระทบต่อการดูแลผู้ป่วย เริ่มจากระบุว่าบริการใดต้องดำเนินต่อ ระบบและข้อมูลใดรองรับบริการนั้น และหากใช้งานไม่ได้จะส่งผลอย่างไร จากนั้นให้ทีมรักษาและทีมเทคโนโลยีร่วมกันกำหนดระยะเวลาหยุดชะงักที่ยอมรับได้ รวมถึงลำดับการกู้คืนตามความจำเป็นทางคลินิกและการพึ่งพากันของระบบ
- เตรียมวิธีทำงานเมื่อระบบหลักไม่พร้อมใช้งาน โรงพยาบาลควรมี Downtime Procedures ที่บุคลากรนำไปใช้ได้จริง ครอบคลุมการระบุตัวผู้ป่วย การบันทึกข้อมูล การประสานงาน และการส่งต่อข้อมูลระหว่างหน่วยบริการ พร้อมกำหนดวิธีตรวจสอบและนำข้อมูลกลับเข้าสู่ระบบหลังฟื้นฟู เพื่อป้องกันข้อมูลตกหล่นหรือรายการซ้ำ แผนสำรองต้องผ่านการประเมินจากผู้รับผิดชอบทางคลินิก และคำนึงถึงขีดความสามารถของบุคลากร หากไม่สามารถให้บริการบางประเภทได้อย่างปลอดภัย ต้องมีเกณฑ์ปรับบริการหรือประสานการส่งต่อที่ชัดเจน
- ควบคุมเหตุโดยเข้าใจผลกระทบต่อระบบการแพทย์ การแบ่งเครือข่าย การจำกัดสิทธิ์ และการควบคุมการเข้าถึงจากผู้ให้บริการภายนอกช่วยลดโอกาสที่เหตุจะลุกลาม อย่างไรก็ตาม การตัดการเชื่อมต่อหรือเปลี่ยนแปลงระบบที่เกี่ยวข้องกับอุปกรณ์การแพทย์ควรดำเนินการตามแผนที่ประสานกับทีมคลินิก วิศวกรรมการแพทย์ และผู้ผลิตตามความเหมาะสม โรงพยาบาลควรกำหนดล่วงหน้าว่าใครมีอำนาจอนุมัติการควบคุมเหตุแต่ละประเภท และต้องประเมินผลกระทบใดก่อนดำเนินการ
- พิสูจน์ว่ากู้คืนบริการได้อย่างปลอดภัย การมีข้อมูลสำรองเป็นจุดเริ่มต้น โรงพยาบาลควรทดสอบว่ากู้คืนระบบและข้อมูลที่เกี่ยวข้องกันได้จริง ตรวจสอบความถูกต้องของข้อมูล และลดความเสี่ยงที่จะนำภัยคุกคามกลับเข้าสู่ระบบ ก่อนเปิดบริการตามปกติ ควรตรวจสอบทั้งการเชื่อมต่อ การรับส่งข้อมูล และรายการที่เกิดขึ้นระหว่างใช้กระบวนการสำรอง โดยให้เจ้าของบริการร่วมยืนยันความพร้อมด้วย
- ซ้อมแผนร่วมกันทั้งโรงพยาบาลและคู่ค้าที่สำคัญ การฝึกซ้อมควรมีผู้บริหาร ทีม IT และ Cybersecurity บุคลากรทางการแพทย์ ทีมวิศวกรรมการแพทย์ และผู้ให้บริการที่เกี่ยวข้องเข้าร่วม เพื่อทดสอบการตัดสินใจและการสื่อสารในสถานการณ์จริง เช่น ระบบเวชระเบียนใช้ไม่ได้ ช่องทางสื่อสารหลักขัดข้อง หรือผู้ให้บริการภายนอกหยุดให้บริการพร้อมกัน สิ่งที่ควรได้จากการซ้อมคือช่องว่างที่แก้ไขได้ เจ้าของงานที่ชัดเจน และแผนที่ปรับปรุงแล้ว
แนวทางของ HHS สหรัฐฯ ยังเสนอเป้าหมายด้าน Cybersecurity สำหรับ Healthcare โดยสมัครใจ เช่น การจัดการช่องโหว่ การยืนยันตัวตนหลายปัจจัย การเตรียมรับมือเหตุ และการบริหารความเสี่ยงของผู้ให้บริการ ซึ่งโรงพยาบาลสามารถใช้ประกอบการจัดลำดับการพัฒนาให้เหมาะกับบริบทของตนเองได้
ความพร้อมต้องวัดจากความสามารถในการดูแลผู้ป่วย
การติดตาม Cyber Resilience ควรครอบคลุมมากกว่าจำนวนภัยคุกคามที่ตรวจพบ เช่น ระยะเวลาที่ใช้เปลี่ยนเข้าสู่กระบวนการสำรอง ความสามารถในการคงบริการสำคัญ และผลการทดสอบกู้คืนร่วมกับหน่วยบริการ
คำว่า “When Downtime Is Not an Option” สะท้อนความสำคัญของการดูแลที่ต้องดำเนินต่อ การวางแผนจึงต้องยอมรับความเป็นไปได้ที่ระบบบางส่วนจะหยุดทำงาน และเตรียมทางเลือกที่ปลอดภัยไว้ล่วงหน้า
เมื่อบุคลากรรู้ว่าต้องทำอะไร ผู้บริหารมีข้อมูลเพียงพอในการตัดสินใจ และระบบสามารถฟื้นฟูได้ตามลำดับที่เหมาะสม โรงพยาบาลก็จะรักษาความต่อเนื่องของบริการและความเชื่อมั่นของผู้ป่วยได้ดียิ่งขึ้น
ร่วมหาคำตอบเรื่องด้านการบริหารความเสี่ยงไซเบอร์ Governance และ Digital Trust ที่ CDIC 2026 — The 25th Cyber Defense Initiative Conference ภายใต้ธีม Cyber Dominance in the Age of Agentic AI วันที่ 25–26 พฤศจิกายน 2569 ณ Grand Hall, BITEC บางนา กรุงเทพฯ
เพราะความพร้อมด้าน Cybersecurity คือส่วนหนึ่งของความพร้อมในการดูแลผู้ป่วย