จากการประเมินความเสี่ยง สู่การลงมือจัดการอย่างเป็นรูปธรรม
การประเมินความเสี่ยง AI (AI Risk Assessment) เป็นเพียงก้าวแรกที่ช่วยให้องค์กรค้นพบความท้าทายและภัยคุกคามเฉพาะตัวที่มาพร้อมกับปัญญาประดิษฐ์ แต่สิ่งที่ชี้ขาดความสำเร็จและประสิทธิผลของการกำกับดูแล AI ในองค์กรอย่างแท้จริง คือ “กระบวนการจัดการความเสี่ยง” (AI Risk Treatment)
หลายองค์กรประสบปัญหาหลังจากวิเคราะห์ความเสี่ยงเสร็จสิ้น แต่กลับไม่สามารถแปลงผลการประเมินเหล่านั้นให้กลายเป็นแผนปฏิบัติการที่จับต้องได้ หรือไม่ทราบวิธีจัดทำเอกสารหลักฐานที่ยืนยันการควบคุมความเสี่ยงอย่างเป็นระบบตามมาตรฐานสากล
เพื่อปิดช่องว่างนี้ ISO/IEC 42001:2023 ซึ่งเป็นมาตรฐานระบบการจัดการปัญญาประดิษฐ์ (Artificial Intelligence Management System: AIMS) ได้กำหนดข้อบังคับตาม Clause 6.1.3 ให้องค์กรต้องดำเนินกระบวนการจัดการความเสี่ยง AI จัดทำ Statement of Applicability (SoA หรือ เอกสารแสดงการประยุกต์ใช้มาตรการควบคุม) และสร้าง AI Risk Treatment Plan (แผนจัดการความเสี่ยง AI) ที่ได้รับอนุมัติจากฝ่ายบริหาร เพื่อให้มั่นใจว่าทุกความเสี่ยงได้รับการรับมืออย่างเหมาะสมและโปร่งใส
เจาะลึกกระบวนการจัดการความเสี่ยง AI และการจัดทำเอกสาร SoA
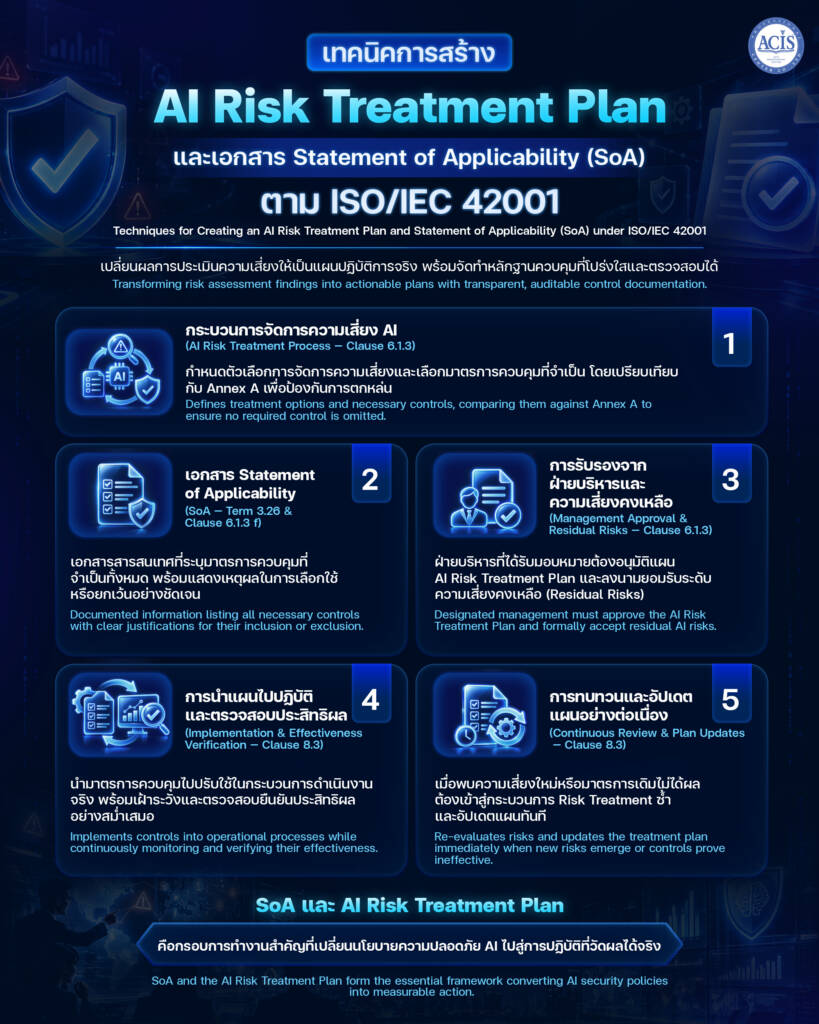
1. กระบวนการจัดการความเสี่ยง AI (AI Risk Treatment Process) ตาม Clause 6.1.3
เมื่อองค์กรได้ผลลัพธ์จากการประเมินความเสี่ยง AI (ตาม Clause 6.1.2) ข้อกำหนด Clause 6.1.3 ระบุให้องค์กรต้องกำหนดและจัดตั้งกระบวนการจัดการความเสี่ยง AI โดยมีขั้นตอนปฏิบัติตามลำดับ ดังนี้:
- เลือกตัวเลือกการจัดการความเสี่ยง (Select Treatment Options): พิจารณาเลือกแนวทางจัดการความเสี่ยง AI ที่เหมาะสม เช่น การลดความเสี่ยง การเลี่ยงความเสี่ยง การถ่ายโอนความเสี่ยง หรือการยอมรับความเสี่ยง
- กำหนดมาตรการควบคุมที่จำเป็น (Determine Necessary Controls): กำหนดมาตรการควบคุมทั้งหมดที่จำเป็นในการนำตัวเลือกการจัดการความเสี่ยงไปปฏิบัติ แล้วนำมาตรการเหล่านั้นไป เปรียบเทียบกับมาตรการควบคุมใน Annex A เพื่อตรวจสอบและยืนยันว่าไม่มีมาตรการควบคุมที่จำเป็นใดตกหล่น
- พิจารณามาตรการควบคุมจาก Annex A: เลือกมาตรการควบคุมอ้างอิงจาก Annex A ใน Table A.1 ที่มีความเกี่ยวข้องกับการจัดการความเสี่ยง AI ขององค์กร
- ระบุมาตรการควบคุมเพิ่มเติม (Identify Additional Controls): หากมาตรการควบคุมใน Annex A ไม่ครอบคลุมความเสี่ยงเฉพาะตัวของระบบ AI ที่องค์กรพัฒนาหรือใช้งาน องค์กรสามารถออกแบบมาตรการควบคุมขึ้นใหม่เอง หรือนำมาจากแหล่งอื่นเพิ่มเติมได้
- ประยุกต์ใช้ข้อแนะนำจาก Annex B: นำแนวทางการปรับใช้มาตรการควบคุม (Implementation Guidance) ใน Annex B มาใช้ประกอบการวางระบบและติดตั้งมาตรการควบคุมที่เลือกไว้
- จัดทำเอกสาร Statement of Applicability (SoA): สรุปรายการมาตรการควบคุมทั้งหมดพร้อมระบุเหตุผลในการเลือกใช้หรือละเว้น
- จัดทำแผนจัดการความเสี่ยง AI (Formulate AI Risk Treatment Plan): วางแผนปฏิบัติการเพื่อนำมาตรการควบคุมไปติดตั้งและใช้งานจริง
2. ถอดรหัสเอกสาร Statement of Applicability (SoA) หัวใจสำคัญของการควบคุม AI
ตามคำนิยามในข้อกำหนด Term 3.26 เอกสาร Statement of Applicability (SoA) คือ “เอกสารสารสนเทศที่ระบุรายการมาตรการควบคุมที่จำเป็นทั้งหมด พร้อมทั้งแสดงเหตุผลประกอบในการเลือกใช้ (Inclusion) หรือการยกเว้นไม่ใช้ (Exclusion) มาตรการควบคุมเหล่านั้น”
[ โครงสร้างของเอกสาร Statement of Applicability (SoA) ]
  ├── 1. รายการมาตรการควบคุมที่จำเป็น (Necessary Controls)
  │    ├── มาตรการควบคุมที่เลือกมาจาก Annex A (Table A.1)
  │    └── มาตรการควบคุมเพิ่มเติมที่ออกแบบเอง/นำมาจากแหล่งอื่น (Beyond Annex A)
  ├── 2. เหตุผลในการเลือกใช้ (Justification for Inclusion)
  │    └── เชื่อมโยงกับผลการประเมินความเสี่ยง AI และวัตถุประสงค์ขององค์กร
  └── 3. เหตุผลในการยกเว้นไม่ใช้ (Justification for Exclusion)
       ├── ผลการประเมินความเสี่ยงไม่ได้ระบุว่าจำเป็นต้องใช้มาตรการนั้น
       └── ไม่ได้ถูกบังคับโดยกฎหมาย/มีข้อยกเว้นตามข้อกำหนดภายนอก
หลักการสำคัญในการจัดทำเอกสาร SoA สำหรับระบบ AIMS:
- สะท้อนความเสี่ยงและมาตรการควบคุมทั้งหมด: ความเสี่ยงที่ระบุได้ทั้งหมดจากการประเมินความเสี่ยง รวมถึงมาตรการจัดการความเสี่ยงที่จัดตั้งขึ้น ต้องได้รับการบันทึกและสะท้อนอยู่ในเอกสาร SoA
- ไม่จำเป็นต้องใช้ Annex A ทั้งหมด: องค์กรไม่จำเป็นต้องนำมาตรการควบคุมใน Annex A มาใช้ครบทุกข้อ และสามารถออกแบบมาตรการควบคุมเกินกว่าที่ Annex A กำหนดไว้ได้ขึ้นอยู่กับบริบทของระบบ AI
- การระบุเหตุผลในการยกเว้น (Justification for Exclusion): การตัดมาตรการควบคุมใดใน Annex A ออก ต้องระบุเหตุผลอย่างชัดเจนเป็นลายลักษณ์อักษร เช่น ความเสี่ยงนั้นไม่ได้รับการประเมินว่าจำเป็นต้องจัดการ หรือมาตรการนั้นไม่อยู่ภายใต้ข้อบังคับทางกฎหมายภายนอก (หรือได้รับข้อยกเว้น)
- ความยืดหยุ่นระดับเป้าหมายการควบคุม: องค์กรสามารถจัดทำเอกสารระบุเหตุผลในการยกเว้นเป้าหมายการควบคุม (Control Objectives) ในภาพรวมขององค์กร หรือเจาะจงเฉพาะระบบ AI บางระบบได้
3. การสร้าง AI Risk Treatment Plan และการรับรองความเสี่ยงคงเหลือ (Residual Risks)
หลังจากกำหนดมาตรการควบคุมใน SoA เรียบร้อยแล้ว ขั้นตอนถัดไปคือการแปลงมาตรการเหล่านั้นลงสู่ AI Risk Treatment Plan (แผนจัดการความเสี่ยง AI) ซึ่งเป็นแผนปฏิบัติการจริง
คุณลักษณะและข้อบังคับของ AI Risk Treatment Plan:
- สอดคล้องกับวัตถุประสงค์ด้าน AI (Clause 6.2): แผนปฏิบัติการต้องสอดรับกับเป้าหมายการพัฒนาและใช้งาน AI อย่างรับผิดชอบขององค์กร
- ระบุรายละเอียดการปฏิบัติการ: กำหนดสิ่งที่ต้องทำ ทรัพยากรที่ต้องใช้ บุคลากรผู้รับผิดชอบ กรอบเวลาการดำเนินงาน และวิธีการประเมินผลลัพธ์
- สื่อสารและควบคุมเอกสาร: ต้องจัดเก็บเป็นสารสนเทศฉบับยืนยัน (Documented Information) สื่อสารภายในองค์กรให้นักพัฒนาและผู้ปฏิบัติงานรับทราบ และเปิดเผยแก่ผู้มีส่วนได้ส่วนเสียตามความเหมาะสม
การอนุมัติจากฝ่ายบริหารและการยอมรับความเสี่ยงคงเหลือ (Management Approval):
ข้อกำหนด Clause 6.1.3 ระบุเงื่อนไขสำคัญว่า องค์กรต้องได้รับการอนุมัติจากผู้บริหารที่ได้รับมอบหมาย (Designated Management) ใน 2 ส่วนหลัก ได้แก่:
- การอนุมัติแผนจัดการความเสี่ยง AI (Approval of the AI Risk Treatment Plan)
- การยอมรับระดับความเสี่ยงคงเหลือของ AI (Acceptance of Residual AI Risks) ซึ่งหมายถึงความเสี่ยงที่ยังคงเหลืออยู่หลังจากที่ได้นำมาตรการควบคุมไปปรับใช้แล้ว
4. การนำแผนไปปฏิบัติ การเฝ้าระวัง และการทบทวนประสิทธิผล (Clause 8.3)
การจัดการความเสี่ยงไม่ได้หยุดอยู่เพียงแค่การอนุมัติเอกสาร แต่ต้องนำไปสู่การปฏิบัติจริงในกระบวนการดำเนินงานตาม Clause 8.3 (AI risk treatment – Operation):
[ วงจรการดำเนินงานและการทบทวนการจัดการความเสี่ยง AI (Clause 8.3) ]
  ├── 1. ลงมือปฏิบัติตาม AI Risk Treatment Plan ในการดำเนินงานจริง
  ├── 2. ตรวจสอบและยืนยันประสิทธิผลของมาตรการควบคุม (Verify Effectiveness)
  ├── 3. หากพบความเสี่ยงใหม่ → ดำเนินกระบวนการ Risk Treatment ซ้ำตาม Clause 6.1.3
  ├── 4. หากมาตรการเดิมไม่มีประสิทธิผล → ทบทวน ตรวจสอบซ้ำ และอัปเดตแผน Risk Treatment Plan
  └── 5. บันทึกและจัดเก็บสารสนเทศฉบับยืนยันผลการจัดการความเสี่ยงทุกครั้ง
- ลงมือปฏิบัติและตรวจสอบประสิทธิผล: องค์กรต้องนำแผนจัดการความเสี่ยงไปใช้งานจริง และต้องมีการตรวจสอบยืนยันประสิทธิผล (Verify Effectiveness) ของมาตรการควบคุมเหล่านั้นอย่างสม่ำเสมอ
- จัดการเมื่อพบความเสี่ยงใหม่: หากกระบวนการเฝ้าระวังหรือการประเมินความเสี่ยงซ้ำพบความเสี่ยงใหม่ที่ต้องการการจัดการ องค์กรต้องเข้าสู่กระบวนการ AI Risk Treatment ตาม Clause 6.1.3 สำหรับความเสี่ยงใหม่นั้นทันที
- ปรับปรุงเมื่อมาตรการเดิมไม่ได้ผล: หากพบว่ามาตรการควบคุมที่เลือกไว้ตามแผนเดิมไม่มีประสิทธิผลในการลดความเสี่ยง องค์กรต้องทบทวน ตรวจสอบความถูกต้องซ้ำ และทำการอัปเดต AI Risk Treatment Plan ใหม่
- เก็บหลักฐานฉบับยืนยัน: องค์กรต้องเก็บรักษาสารสนเทศฉบับยืนยันของผลการจัดการความเสี่ยง AI ทุกครั้ง เพื่อใช้เป็นหลักฐานในการ ตรวจติดตามภายใน (Internal Audit) และการทบทวนโดยฝ่ายบริหาร (Management Review)
สรุปประเด็นสำคัญของการสร้าง AI Risk Treatment Plan และ SoA
- เทียบเคียง Annex A เสมอ: การกำหนดมาตรการควบคุมต้องนำไปเปรียบเทียบกับ Annex A ใน ISO/IEC 42001 เพื่อยืนยันว่าไม่มีมาตรการสำคัญตกหล่น
- ออกแบบมาตรการเพิ่มเติมได้: หาก Annex A ไม่ครอบคลุมความเสี่ยงเฉพาะของระบบ AI องค์กรสามารถออกแบบมาตรการควบคุมเพิ่มเติมขึ้นเองได้
- SoA คือเอกสารยืนยันการควบคุม: SoA (Term 3.26) ต้องระบุมาตรการควบคุมที่จำเป็นทั้งหมด พร้อมแสดงเหตุผลในการเลือกใช้ (Inclusion) และเหตุผลในการยกเว้น (Exclusion) อย่างชัดเจน
- ฝ่ายบริหารต้องอนุมัติความเสี่ยงคงเหลือ: ผู้บริหารที่ได้รับมอบหมายต้องอนุมัติทั้งตัวแผน AI Risk Treatment Plan และรับรองการยอมรับความเสี่ยงคงเหลือ (Residual Risks)
- เฝ้าระวังและปรับปรุงต่อเนื่อง: ข้อกำหนด Clause 8.3 บังคับให้ตรวจสอบประสิทธิผลของมาตรการควบคุม และต้องอัปเดตแผนทันทีเมื่อพบความเสี่ยงใหม่หรือเมื่อมาตรการเดิมไม่ได้ผล
SoA และ AI Risk Treatment Plan เครื่องมือสร้างความน่าเชื่อถือที่ตรวจวัดได้
กระบวนการจัดการความเสี่ยง AI การจัดทำเอกสาร Statement of Applicability (SoA) และ AI Risk Treatment Plan ตามมาตรฐาน ISO/IEC 42001:2023 ไม่ใช่เพียงขั้นตอนทางธุรการเพื่อขอรับใบรับรองมาตรฐาน แต่คือ “ระบบการกำกับดูแลที่ลงมือปฏิบัติได้จริง” (Actionable Governance System)
การมี SoA ที่ชัดเจนและการระบุเหตุผลในการเลือกใช้มาตรการควบคุมอย่างมีตรรกะ จะช่วยให้ผู้บริหารและทีม IT/Cybersecurity สามารถสื่อสารทิศทางความปลอดภัยกับผู้มีส่วนได้ส่วนเสีย สร้างความไว้วางใจ (Trustworthiness) ให้กับผู้บริโภค และมั่นใจได้ว่านวัตกรรม AI ขององค์กรกำลังดำเนินไปบนเส้นทางที่ปลอดภัย สอดคล้องกับกฎหมาย และมีความรับผิดชอบต่อสังคมอย่างยั่งยืน