ในยุคที่องค์กรต่าง ๆ เร่งนำเทคโนโลยีปัญญาประดิษฐ์ (AI) และการเรียนรู้ของเครื่อง (Machine Learning: ML) มาประยุกต์ใช้เพื่อสร้างความได้เปรียบทางธุรกิจ หลายองค์กรพบว่า แนวทางการบริหารจัดการวงจรชีวิตซอฟต์แวร์แบบดั้งเดิม (Traditional Software Life Cycle) ไม่เพียงพออีกต่อไปในการรับมือกับความท้าทายเฉพาะตัวของ AI
ระบบซอฟต์แวร์ทั่วไปทำงานตามเงื่อนไขที่เขียนไว้ล่วงหน้าอย่างแน่นอน (Deterministic Logic) แต่นวัตกรรม AI โดยเฉพาะระบบที่เรียนรู้จากข้อมูล สามารถปรับเปลี่ยนพฤติกรรม มีความซับซ้อน เผชิญภาวะความเบี่ยงเบนของข้อมูล (Data Drift หรือ Concept Drift) และอาจตัดสินใจแบบอัตโนมัติในลักษณะที่อธิบายได้ยาก หากปราศจากกรอบการควบคุมตลอดวงจรชีวิตระบบที่รัดกุม องค์กรอาจต้องเผชิญกับความเสี่ยงด้านความมั่นคงปลอดภัยไซเบอร์ ผลกระทบด้านความเป็นธรรม สิทธิส่วนบุคคล และความเสียหายต่อชื่อเสียงอย่างรุนแรง
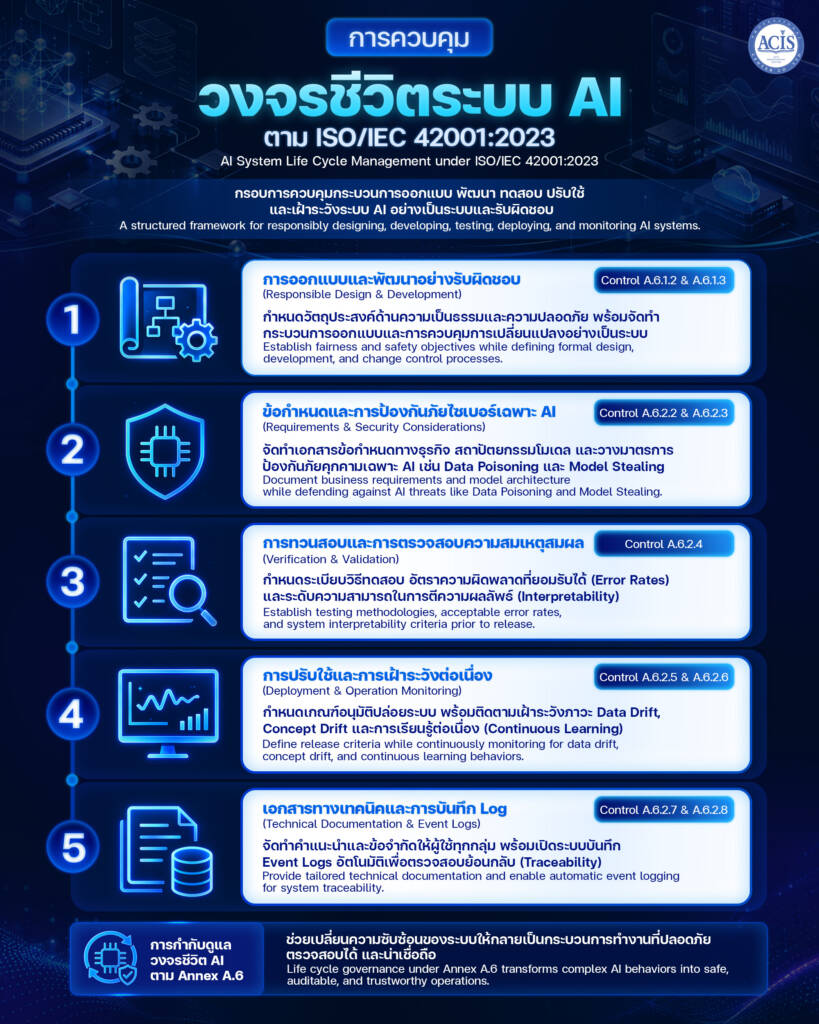
เพื่อตอบโจทย์นี้ ISO/IEC 42001:2023 มาตรฐานระบบการจัดการปัญญาประดิษฐ์ (Artificial Intelligence Management System: AIMS) ได้กำหนดมาตรการควบคุมอ้างอิงใน Annex A.6 (AI system life cycle) และแนวทางปฏิบัติตาม Annex B.6 เพื่อให้องค์กรใช้เป็นแนวทางมาตรฐานในการวางกรอบ กำหนดวัตถุประสงค์ ควบคุมกระบวนการออกแบบ พัฒนา ทดสอบ ปรับใช้ และเฝ้าระวังระบบ AI อย่างเป็นระบบและรับผิดชอบ
เจาะลึกการควบคุมวงจรชีวิตระบบ AI ตามมาตรฐาน ISO/IEC 42001
1. การกำกับดูแลการพัฒนาระบบ AI อย่างรับผิดชอบ (Annex A.6.1)
ตามข้อกำหนด Annex A.6.1 (Management guidance for AI system development) องค์กรต้องกำหนดวัตถุประสงค์และจัดทำกระบวนการที่เป็นรูปธรรม เพื่อให้การออกแบบและพัฒนาระบบ AI เป็นไปอย่างรับผิดชอบ (Responsible Design and Development):
- การกำหนดวัตถุประสงค์เพื่อการพัฒนาอย่างรับผิดชอบ (A.6.1.2): องค์กรต้องระบุและจัดทำเอกสารวัตถุประสงค์ในการพัฒนาระบบ AI เช่น ความเป็นธรรม (Fairness) ความน่าเชื่อถือ และความมั่นคงปลอดภัย พร้อมทั้งบูรณาการมาตรการที่จำเป็นเข้าไปในแต่ละช่วงของวงจรชีวิตพัฒนา เช่น การกำหนดให้ใช้เครื่องมือหรือวิธีการทดสอบเฉพาะเพื่อลดอคติที่ไม่พึงประสงค์ (Unwanted Bias)
- การกำหนดกระบวนการออกแบบและพัฒนา (A.6.1.3): จัดทำกระบวนการเฉพาะอย่างเป็นลายลักษณ์อักษร ซึ่งครอบคลุมการกำหนดระยะของวงจรชีวิต (Life Cycle Stages) การวางแผนทดสอบ ข้อกำหนดการกำกับดูแลโดยมนุษย์ (Human Oversight) กฎเกณฑ์ข้อมูลฝึกฝนโมเดล (Training Data Rules) ความเชี่ยวชาญของทีมพัฒนา เกณฑ์การปล่อยระบบ (Release Criteria) กระบวนการอนุมัติ การควบคุมการเปลี่ยนแปลง (Change Control) และการมีส่วนร่วมของผู้มีส่วนได้ส่วนเสีย
2. เจาะลึก 7 ขั้นตอนการควบคุมวงจรชีวิตระบบ AI (Annex A.6.2)
ข้อกำหนด Annex A.6.2 ได้จำแนกข้อกำหนดและมาตรการควบคุมในแต่ละระยะของวงจรชีวิตระบบ AI ไว้อย่างครอบคลุม ดังนี้:
1) การกำหนดข้อกำหนดและคุณสมบัติระบบ (AI System Requirements and Specification – Control A.6.2.2)
ก่อนเริ่มพัฒนาระบบ AI ใหม่ หรือปรับปรุงระบบเดิมอย่างมีนัยสำคัญ องค์กรต้องจัดทำเอกสารระบุเหตุผลทางธุรกิจ (Rationale & Business Case) คำขอของลูกค้า หรือข้อบังคับทางกฎหมาย พร้อมวิเคราะห์ความเป็นไปได้ในการฝึกฝนโมเดลและข้อกำหนดด้านข้อมูล ซึ่งข้อกำหนดเหล่านี้จะต้องได้รับการทบทวนและปรับปรุงใหม่เมื่อพบข้อมูลใหม่หรือระบบไม่สามารถทำงานได้ตามเป้าหมาย
2) การจัดทำเอกสารการออกแบบและพัฒนา (Documentation of AI System Design and Development – Control A.6.2.3)
องค์กรต้องจัดทำเอกสารบันทึกทางเลือกในการออกแบบระบบอย่างละเอียด เช่น:
- วิธีการเรียนรู้ของเครื่อง (เช่น Supervised หรือ Unsupervised Learning) และประเภทอัลกอริทึม
- กระบวนการฝึกฝนโมเดลและข้อกำหนดคุณภาพข้อมูล (Data Quality)
- ฮาร์ดแวร์ ซอฟต์แวร์ การประเมินและการปรับแต่งโมเดล (Model Refinement)
- การพิจารณาภัยคุกคามไซเบอร์เฉพาะตัวของ AI เช่น การวางยาข้อมูล (Data Poisoning) การขโมยโมเดล (Model Stealing) และการย้อนรอยดึงข้อมูลฝึกฝนจาก (Model Inversion Attacks)
- รูปแบบการปฏิสัมพันธ์กับมนุษย์ การแสดงผลลัพธ์ และความสามารถในการทำงานร่วมกันระหว่างระบบ (Interoperability)
3) การตรวจสอบยืนยันและการรับรองระบบ (AI System Verification and Validation – Control A.6.2.4)
จัดตั้งระเบียบวิธีและเครื่องมือในการทดสอบ (Testing Methodologies & Tools) รวมถึงกำหนดเกณฑ์การประเมิน (Evaluation Criteria) ที่ชัดเจน ได้แก่:
- ประสิทธิภาพและอัตราความผิดพลาดที่ยอมรับได้ (Acceptable Error Rates)
- ความน่าเชื่อถือ ความปลอดภัย และความสอดคล้องกับเป้าหมาย AI อย่างรับผิดชอบ
- ความสามารถในการตีความผลลัพธ์ของผู้ใช้ (Interpretability)
- ไม่สามารถทำได้ตามระดับประสิทธิภาพที่กำหนดอันเนื่องมาจากปัจจัยสภาพแวดล้อม (เช่น ภาพถ่ายมีความละเอียดต่ำ หรือมีเสียงรบกวนในระบบจดจำเสียง)
4) การวางแผนและปรับใช้ระบบ (AI System Deployment – Control A.6.2.5)
จัดทำแผนการปรับใช้ระบบ (Deployment Plan) และกำหนดเกณฑ์การปล่อยระบบ (Release Criteria) ซึ่งต้องผ่านการตรวจสอบยืนยัน (Verification & Validation) การทดสอบผู้ใช้ (User Testing) และการอนุมัติจากฝ่ายบริหาร โดยต้องคำนึงถึงความแตกต่างระหว่างสภาพแวดล้อมพัฒนาและสภาพแวดล้อมใช้งานจริง (เช่น การพัฒนาแบบ On-premises แต่ปรับใช้บน Cloud)
5) การดำเนินงานและการเฝ้าระวังระบบอย่างต่อเนื่อง (AI System Operation and Monitoring – Control A.6.2.6)
กำหนดกลไกการดำเนินงานประจำวัน ซึ่งอย่างน้อยต้องครอบคลุม:
- การเฝ้าระวังประสิทธิภาพ (Performance Monitoring): ติดตามความผิดปกติ การเปลี่ยนแปลงของข้อมูลในโลกจริงที่ส่งผลให้เกิดภาวะ Data Drift หรือ Concept Drift รวมถึงระบบที่เรียนรู้ต่อเนื่อง (Continuous Learning) เพื่อให้ระบบทำงานตามเป้าหมายเดิมเสมอ
- กระบวนการแก้ไขและอัปเดต (Repairs & Updates): วางขั้นตอนรับมือเมื่อเกิดข้อผิดพลาด การอัปเดตระบบเมื่อฟังก์ชันการทำงานเปลี่ยนไป และแจ้งเตือนผู้ใช้งาน
- การสนับสนุนระบบ (Support): จัดตั้งช่องทางช่วยเหลือ สัญญาการให้บริการ (SLA) และกระบวนการจัดการอุบัติการณ์
6) การจัดทำเอกสารทางเทคนิคสำหรับผู้มีส่วนได้ส่วนเสีย (AI System Technical Documentation – Control A.6.2.7)
องค์กรต้องจัดทำเอกสารทางเทคนิคที่ถูกต้องและเป็นปัจจุบัน โดยปรับรูปแบบให้เหมาะสมกับผู้รับสารแต่ละกลุ่ม (ผู้ใช้งาน พันธมิตร หรือหน่วยงานกำกับดูแล) ครอบคลุมคำแนะนำการใช้งาน ข้อจำกัดทางเทคนิค สถาปัตยกรรมระบบ ข้อสันนิษฐานด้านข้อมูล แผนรับมือกรณีระบบล้มเหลว (Failure Management & Rollback Plan) และการบันทึกการเปลี่ยนแปลงขณะใช้งาน
7) การบันทึก Log เหตุการณ์และความสามารถในการตรวจสอบย้อนกลับ (Recording of Event Logs – Control A.6.2.8)
กำหนดให้มีการบันทึก Log เหตุการณ์โดยอัตโนมัติในระหว่างที่ระบบ AI ทำงาน เพื่อสร้างความสามารถในการตรวจสอบย้อนกลับ (Traceability) ตรวจจับพฤติกรรมของระบบที่ออกนอกกรอบเงื่อนไขที่กำหนด และจัดเก็บไว้ตามนโยบายการจัดเก็บข้อมูลขององค์กรและข้อบังคับทางกฎหมาย
สรุปประเด็นสำคัญของการควบคุมวงจรชีวิตระบบ AI
- วางเป้าหมายตั้งแต่วันแรก: Annex A.6.1 กำหนดให้วางวัตถุประสงค์ความรับผิดชอบ (เช่น ความเป็นธรรม) เข้าไปในกระบวนการออกแบบและพัฒนาระบบ AI
- ครอบคลุมทุกระยะ: Annex A.6.2 กำหนดมาตรการควบคุมที่ชัดเจนตั้งแต่การวิเคราะห์ข้อกำหนด เอกสารสถาปัตยกรรม การทดสอบ V&V การปรับใช้ จนถึงการดำเนินงานและติดตามผล
- รับมือความเสี่ยงไซเบอร์เฉพาะ AI: ต้องพิจารณาการป้องกันภัยคุกคามไซเบอร์เฉพาะตัว เช่น Data Poisoning, Model Stealing และ Model Inversion Attacks ตั้งแต่ขั้นตอนออกแบบและดำเนินงาน
- เฝ้าระวังภาวะ Drift และ Continuous Learning: ต้องมีระบบ Monitoring เพื่อตรวจจับภาวะ Data Drift / Concept Drift และควบคุมพฤติกรรมของโมเดลที่เรียนรู้ต่อเนื่อง
- โปร่งใสด้วยเอกสารและ Log: จัดทำเอกสารทางเทคนิคที่เหมาะสมกับผู้ใช้แต่ละกลุ่ม พร้อมเปิดระบบบันทึก Event Logs เพื่อความสามารถในการตรวจสอบย้อนกลับ
การบริหารจัดการวงจรชีวิตระบบ AI ตามมาตรฐาน ISO/IEC 42001 (Annex A.6) ช่วยเปลี่ยนความซับซ้อนและความเสี่ยงที่คาดเดาได้ยากของ AI ให้กลายเป็นกระบวนการทำงานที่มีมาตรฐานและควบคุมได้จริง
องค์กรที่สามารถนำมาตรการควบคุมตาม Annex A.6 ไปปรับใช้ได้อย่างครอบคลุม ไม่เพียงแต่จะสามารถป้องกันความผิดพลาดและภัยคุกคามไซเบอร์ร้ายแรงได้เท่านั้น แต่ยังสร้างความน่าเชื่อถือ (Trustworthiness) และส่งมอบโซลูชัน AI ที่ทรงประสิทธิภาพ ปลอดภัย และสร้างคุณค่าในระยะยาวให้แก่ผู้บริโภคและสังคม