ก้าวข้าม “กล่องดำ” ของ AI ด้วยการสร้างความโปร่งใสและการสื่อสารที่น่าเชื่อถือ
หนึ่งในความท้าทายที่ยิ่งใหญ่ที่สุดของการนำเทคโนโลยีปัญญาประดิษฐ์ (AI) โดยเฉพาะระบบการเรียนรู้ของเครื่อง (Machine Learning) และการตัดสินใจแบบอัตโนมัติ (Automated Decision-Making) มาใช้ในองค์กร คือปัญหาเรื่อง “ความซับซ้อนและการขาดความโปร่งใส” (Lack of Transparency and Explainability) หรือที่มักเรียกกันว่าภาวะ “กล่องดำ” (Black Box)
เมื่อผู้ใช้งาน ลูกค้า หรือผู้มีส่วนได้ส่วนเสียไม่ทราบว่าตนเองกำลังปฏิสัมพันธ์กับระบบ AI หรือไม่เข้าใจว่าระบบใช้หลักเกณฑ์ใดในการประมวลผลคำตอบและตัดสินใจ ความคลางแคลงใจต่อความแม่นยำ ความเป็นธรรม และสิทธิส่วนบุคคลจะเกิดขึ้นทันที ยิ่งไปกว่านั้น หากเกิดข้อผิดพลาดหรือผลกระทบเชิงลบขึ้น แต่ผู้ใช้ไม่มีช่องทางแจ้งปัญหาหรือองค์กรไม่มีแผนรับมือและสื่อสารอุบัติการณ์อย่างรวดเร็ว ความเสียหายจะขยายวงกว้างจนกระทบต่อชื่อเสียงและความน่าเชื่อถือขององค์กรในที่สุด
เพื่อแก้ไขปัญหานี้ ISO/IEC 42001:2023 มาตรฐานระบบการจัดการปัญญาประดิษฐ์ (AIMS) จึงได้กำหนดวัตถุประสงค์และมาตรการควบคุมอ้างอิงใน Annex A.8 (Information for interested parties of AI systems) ควบคู่กับแนวทางปฏิบัติตาม Annex B.8 เพื่อให้องค์กรมีกรอบในการเปิดเผยข้อมูล แจ้งเตือนผู้ใช้ จัดทำเอกสารทางเทคนิค รับเรื่องร้องเรียน และแจ้งเหตุอุบัติการณ์อย่างเป็นระบบและโปร่งใส
เจาะลึกกระบวนการสร้างความโปร่งใสและการสื่อสารตาม Annex A.8
1. ทำความเข้าใจเป้าหมายของ Annex A.8 (Information for Interested Parties)
เป้าหมายหลักของ Annex A.8 ตามที่ ISO/IEC 42001 กำหนดไว้ คือ “เพื่อให้ผู้มีส่วนได้ส่วนเสียที่เกี่ยวข้องได้รับสารสนเทศที่จำเป็น ในการทำความเข้าใจและประเมินความเสี่ยง ตลอดจนผลกระทบทั้งทางบวกและทางลบของระบบ AI”
ความโปร่งใสในมุมมองของมาตรฐาน ISO/IEC 42001 ไม่ใช่การเปิดเผยซอร์สโค้ดทั้งหมดสู่สาธารณะ แต่เป็นการส่งมอบสารสนเทศที่เหมาะสม ถูกต้อง เป็นปัจจุบัน และเข้าถึงง่าย ให้แก่ผู้รับสารแต่ละกลุ่ม (เช่น ผู้ใช้งานทั่วไป ผู้ดูแลระบบ พันธมิตรทางธุรกิจ หรือหน่วยงานกำกับดูแล) เพื่อให้พวกเขาสามารถใช้งานและประเมินระบบ AI ได้อย่างปลอดภัยและมีความรับผิดชอบ
2. เจาะลึก 4 มาตรการควบคุมหลักด้านความโปร่งใสและการสื่อสาร (Annex A.8.2 – A.8.5)
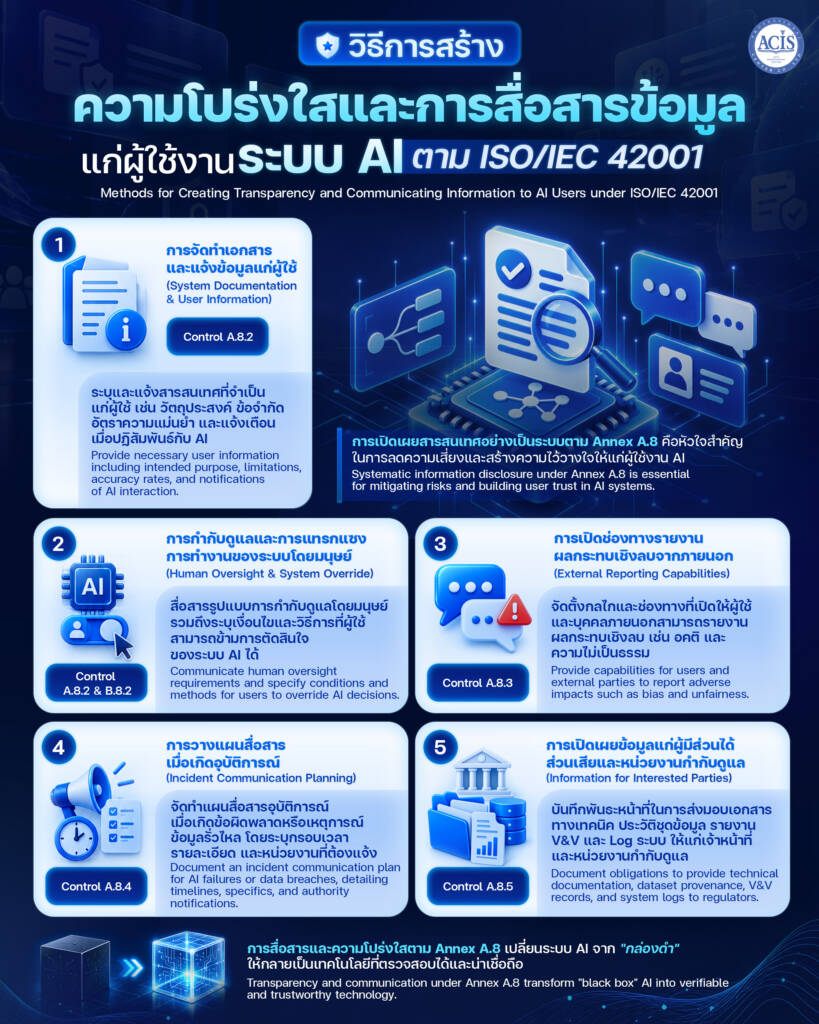
1) การจัดทำเอกสารระบบและการแจ้งข้อมูลแก่ผู้ใช้งาน (System Documentation and Information for Users – Control A.8.2 & Annex B.8.2)
องค์กรต้องกำหนดและจัดส่งมอบสารสนเทศที่จำเป็นแก่ผู้ใช้งานระบบ AI โดยครอบคลุมทั้งรายละเอียดทางเทคนิค ข้อแนะนำการใช้งาน และการแจ้งเตือนทั่วไปว่าพวกเขากำลังปฏิสัมพันธ์กับระบบ AI (เช่น การแจ้งเตือนผู้ใช้ว่าภาพหรือเนื้อหาถูกสร้างขึ้นโดย AI)
รายละเอียดสารสนเทศที่องค์กรควรจัดสรรให้แก่ผู้ใช้ ได้แก่:
- วัตถุประสงค์และการปฏิสัมพันธ์: ระบุวัตถุประสงค์การใช้งาน วิธีการปฏิสัมพันธ์กับระบบ และการแจ้งให้ผู้ใช้ทราบว่ากำลังใช้งาน AI
- การแทรกแซงหรือยกเลิกการทำงานของระบบ (System Override): อธิบายวิธีการและเงื่อนไขที่มนุษย์สามารถเข้ามาแทรกแซง หรือข้ามการตัดสินใจของระบบ AI ได้
- ข้อกำหนดทางเทคนิคและข้อจำกัด: ระบุข้อกำหนดทรัพยากรการประมวลผล ข้อจำกัดของระบบ อัตราความแม่นยำ ประสิทธิภาพ และอายุการใช้งานที่คาดการณ์ไว้
- การกำกับดูแลโดยมนุษย์ (Human Oversight): ระบุความจำเป็นและรูปแบบการกำกับดูแลโดยมนุษย์
- ผลสรุปจากการประเมินผลกระทบ (Impact Assessment Findings): สื่อสารข้อมูลสำคัญจากการประเมินผลกระทบ (ตาม Annex B.5) ทั้งประโยชน์ที่คาดว่าจะได้รับ และภัยอันตรายที่อาจเกิดขึ้น โดยเฉพาะผลกระทบต่อบริบทเฉพาะหรือกลุ่มประชากรเฉพาะ
- การอัปเดตและช่องทางติดต่อ: แจ้งการปรับปรุงการทำงานของระบบ ความถี่ในการบำรุงรักษา พร้อมให้ข้อมูลติดต่อและสื่อการเรียนรู้สำหรับการใช้งาน
ช่องทางการสื่อสาร: สารสนเทศสามารถส่งมอบผ่านคู่มือการใช้งาน ระบบแจ้งเตือนอัตโนมัติที่สร้างไว้ในตัวระบบ (Built-in Alerts) หรือการเปิดเผยข้อมูลบนเว็บไซต์ โดยองค์กรต้องตรวจสอบยืนยันว่าผู้ใช้สามารถเข้าถึงข้อมูลได้อย่างสะดวก ครบถ้วน และเป็นปัจจุบัน
2) ช่องทางการรายงานผลกระทบเชิงลบจากภายนอก (External Reporting – Control A.8.3 & Annex B.8.3)
นอกเหนือจากการตรวจติดตามประสิทธิภาพของระบบตามภาระงานประจำวัน (Monitoring) องค์กรต้อง จัดตั้งช่องทางและขีดความสามารถที่เปิดให้ผู้ใช้งาน หรือบุคคลภายนอก สามารถรายงานผลกระทบเชิงลบ (Adverse Impacts) ที่เกิดจากระบบ AI ได้ เช่น การรายงานเมื่อพบว่าระบบแสดงผลลัพธ์ที่ไม่เป็นธรรม (Unfairness) เกิดการเลือกปฏิบัติ หรือสร้างความเสียหายในรูปแบบอื่น เพื่อให้องค์กรนำข้อมูลไปสอบสวนและปรับปรุงแก้ไขได้ทันท่วงที
3) แผนการสื่อสารเมื่อเกิดอุบัติการณ์ (Communication of Incidents – Control A.8.4 & Annex B.8.4)
เมื่อเกิดเหตุการณ์ความผิดปกติหรืออุบัติการณ์เกี่ยวกับระบบ AI ไม่ว่าจะเป็นข้อผิดพลาดทางเทคนิคของโมเดล เหตุการณ์ความมั่นคงปลอดภัยไซเบอร์ หรือการรั่วไหลของข้อมูลส่วนบุคคล (PII Data Breach) ในชุดข้อมูลฝึกฝน องค์กรต้องจัดทำและบันทึก “แผนการสื่อสารอุบัติการณ์” (Incident Communication Plan) ไว้อย่างเป็นลายลักษณ์อักษร
ประเด็นที่ต้องระบุในแผนการสื่อสารอุบัติการณ์:
- ประเภทของอุบัติการณ์ที่ต้องแจ้งเตือน: กำหนดเกณฑ์อุบัติการณ์ที่ต้องสื่อสารแก่ผู้ใช้และหน่วยงานกำกับดูแล
- กรอบเวลาและรายละเอียดการแจ้งเตือน: ระบุระยะเวลาในการแจ้งเหตุ และรายละเอียดของอุบัติการณ์ที่ต้องเปิดเผย
- การแจ้งเตือนหน่วยงานตามกฎหมาย: ระบุหน่วยงานกำกับดูแลภายนอกที่ต้องได้รับรายงานตามข้อบังคับทางกฎหมายหรือสัญญา
- บูรณาการร่วมกับมาตรฐานอื่น: สามารถผสานแผนสื่อสารนี้เข้ากับระบบบริหารจัดการอุบัติการณ์ดั้งเดิมขององค์กร เช่น ISO/IEC 27001 (Information Security) และ ISO/IEC 27701 (Privacy)
4) การเปิดเผยข้อมูลแก่ผู้มีส่วนได้ส่วนเสียและหน่วยงานกำกับดูแล (Information for Interested Parties – Control A.8.5 & Annex B.8.5)
ในหลายเขตอำนาจศาล ข้อกำหนดทางกฎหมายหรือหน่วยงานกำกับดูแลอาจบังคับให้องค์กรต้องรายงานและเปิดเผยข้อมูลเชิงลึกของระบบ AI ให้แก่เจ้าหน้าที่รับทราบ องค์กรจึงต้องระบุและบันทึกพันธะหน้าที่ในการรายงานข้อมูลเหล่านี้อย่างชัดเจน
ตัวอย่างสารสนเทศที่อาจต้องเปิดเผยแก่หน่วยงานกำกับดูแลหรือลูกค้า:
- เอกสารทางเทคนิคฉบับเต็ม: รวมถึงชุดข้อมูลที่ใช้ในการฝึกฝน (Training Data) การตรวจสอบ (Validation) การทดสอบ (Test Data) และเหตุผลในการเลือกใช้อัลกอริทึม
- หลักฐานการตรวจสอบยืนยัน: บันทึกการทดสอบ (Verification & Validation) ผลการประเมินความเสี่ยง (Risk Assessments) และผลการประเมินผลกระทบ (Impact Assessments)
- Log เหตุการณ์และรอยทางระบบ: รายงาน Event Logs และบันทึกการทำงานของระบบเพื่อการตรวจสอบย้อนกลับ
3. เกณฑ์ในการเลือกสรรข้อมูลที่จะสื่อสารอย่างมีประสิทธิภาพ
ตามแนวทางใน Annex B.8.2 การที่องค์กรจะตัดสินใจว่าควรเปิดเผยข้อมูลใด และมากน้อยเพียงใดนั้น ให้พิจารณาจากเกณฑ์สำคัญดังต่อไปนี้:
- วัตถุประสงค์การใช้งานและการใช้ผิดวัตถุประสงค์ที่คาดเดาได้ (Intended Use & Foreseeable Misuse): เพื่อเตือนให้ผู้ใช้ทราบถึงขอบเขตที่ปลอดภัย
- ระดับความเชี่ยวชาญของผู้รับสาร (User Expertise): ปรับรูปแบบภาษาและเนื้อหาให้เหมาะสม เช่น สารสนเทศสำหรับผู้ดูแลระบบ (System Administrator) ต้องมีรายละเอียดทางเทคนิคเชิงลึก ในขณะที่สารสนเทศสำหรับประชาชนทั่วไปต้องเน้นความเข้าใจง่ายและเข้าถึงสะดวก (Accessibility)
- ระดับผลกระทบเฉพาะของระบบ AI (Specific Impact): ระบบที่มีผลกระทบสูงต่อชีวิต สุขภาพ หรือสิทธิ์ในทรัพย์สิน ต้องมีการเปิดเผยข้อมูลและคำเตือนที่เข้มงวดกว่าระบบทั่วไป
สรุปประเด็นสำคัญของการสร้างความโปร่งใสตาม Annex A.8
- แจ้งเตือนการปฏิสัมพันธ์กับ AI (Control A.8.2): ต้องแจ้งผู้ใช้ให้ทราบเมื่อปฏิสัมพันธ์กับ AI พร้อมระบุวัตถุประสงค์ ข้อจำกัด อัตราความแม่นยำ และเงื่อนไขการข้ามการตัดสินใจโดยมนุษย์
- เปิดช่องทางรับเรื่องร้องเรียน (Control A.8.3): จัดตั้งกลไกเปิดให้บุคคลภายนอกและผู้ใช้รายงานผลกระทบเชิงลบ (เช่น อคติ หรือความไม่เป็นธรรม) จากการใช้งาน AI
- จัดทำแผนสื่อสารอุบัติการณ์ (Control A.8.4): วางแผนแจ้งเหตุเมื่อเกิดอุบัติการณ์ AI หรือเหตุข้อมูลรั่วไหล โดยระบุกรอบเวลา รายละเอียด และหน่วยงานที่ต้องแจ้งเตือน
- เตรียมข้อมูลรายงานหน่วยงานกำกับดูแล (Control A.8.5): รวบรวมเอกสารทางเทคนิค ประวัติชุดข้อมูลฝึกฝน รายงาน V&V และ Log ระบบ เพื่อรายงานแก่เจ้าหน้าที่ตามพันธะทางกฎหมาย
- ปรับเนื้อหาให้เหมาะกับผู้รับสาร: พิจารณาความเชี่ยวชาญของผู้ใช้ และระดับผลกระทบของระบบในการออกแบบเอกสารเพื่อการสื่อสาร
ความโปร่งใสคือสะพานสร้างความไว้วางใจในการนำ AI ไปใช้อย่างยั่งยืน
การดำเนินมาตรการสร้างความโปร่งใสและการสื่อสารข้อมูลตามมาตรฐาน ISO/IEC 42001 (Annex A.8 & Annex B.8) ไม่ใช่เพียงเรื่องของการปฏิบัติตามกฎหมายเพื่อหลีกเลี่ยงโทษปรับ แต่เป็น “กลยุทธ์สำคัญในการสร้างความได้เปรียบทางธุรกิจ”
เมื่อองค์กรสามารถเปลี่ยนระบบ AI จาก “กล่องดำ” ที่ซับซ้อน ให้กลายเป็นระบบที่เปิดเผย ตรวจสอบได้ สื่อสารตรงไปตรงมา และมีช่องทางรับฟังผลกระทบอย่างจริงใจ องค์กรย่อมได้รับความไว้วางใจ (Trust) จากทั้งผู้บริโภค ผู้ร่วมค้า และหน่วยงานกำกับดูแล ซึ่งเป็นรากฐานสำคัญที่สุดในการขยายผลนวัตกรรม AI ให้เติบโตอย่างปลอดภัยและยั่งยืนในอนาคต