เมื่อภัยคุกคามไซเบอร์ของระบบ AI ก้าวข้ามขีดจำกัดของความปลอดภัย IT แบบเดิม
การเติบโตอย่างก้าวกระโดดของการนำเทคโนโลยีปัญญาประดิษฐ์ (AI) และการเรียนรู้ของเครื่อง (Machine Learning: ML) มาใช้ในองค์กรยุคใหม่ ไม่ได้สร้างเพียงโอกาสทางธุรกิจเท่านั้น แต่ยังนำมาซึ่ง “ภัยคุกคามไซเบอร์รูปแบบใหม่” (AI-Specific Cyber Threats) ที่ระบบรักษาความปลอดภัยสารสนเทศแบบเดิม (Information Security) ไม่เคยออกแบบมารองรับ
ระบบซอฟต์แวร์ทั่วไปทำงานตามเงื่อนไขที่มนุษย์เขียนขึ้น (Human-coded logic) แต่ระบบ AI เรียนรู้และพัฒนาการตัดสินใจจากชุดข้อมูลขนาดใหญ่ ทำให้เกิดช่องโหว่ทางเทคโนโลยีที่ซับซ้อนยิ่งขึ้น หากองค์กรพึ่งพาเฉพาะมาตรการความปลอดภัย IT แบบเดิม เช่น การตั้งระบบ Firewall หรือการควบคุมการเข้าถึงข้อมูลตามมาตรฐานทั่วไป อาจไม่เพียงพอที่จะปกป้องระบบ AI จากการโจมตีเชิงลึกได้
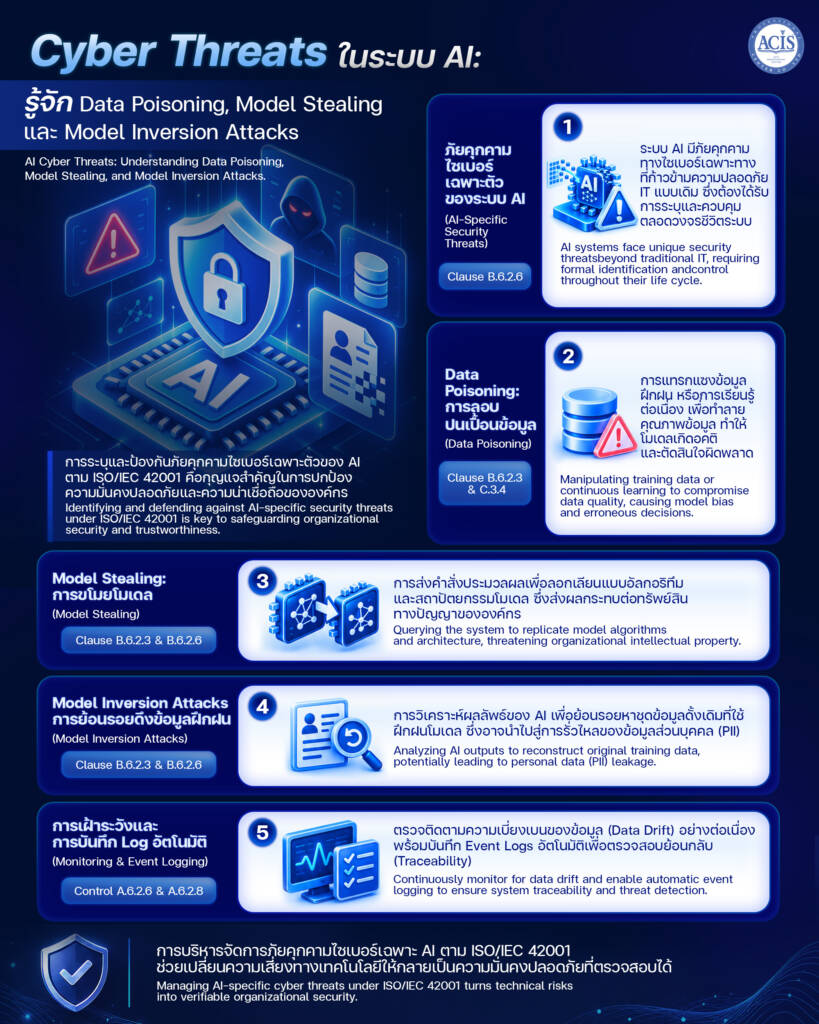
เพื่อรับมือกับความท้าทายนี้ ISO/IEC 42001:2023 มาตรฐานระบบการจัดการปัญญาประดิษฐ์ (Artificial Intelligence Management System: AIMS) ได้ระบุความเสี่ยงและภัยคุกคามไซเบอร์เฉพาะตัวของ AI ที่องค์กรต้องเฝ้าระวังอย่างใกล้ชิดตลอดวงจรชีวิตระบบ ได้แก่ Data Poisoning, Model Stealing และ Model Inversion Attacks
เจาะลึก 3 ภัยคุกคามไซเบอร์เฉพาะตัวในระบบ AI และแนวทางรับมือ
ทำไมระบบ AI จึงตกเป็นเป้าหมายของภัยคุกคามไซเบอร์รูปแบบใหม่?
ตามข้อกำหนดใน ISO/IEC 42001 (Annex B.6.2.3 และ B.6.2.6) การประเมินความปลอดภัยของระบบ AI จำเป็นต้องพิจารณาปัจจัยเฉพาะทางที่แตกต่างจากระบบ IT ทั่วไป เนื่องจากระบบ AI พึ่งพาการประมวลผลข้อมูล (Data-dependent) มีอัลกอริทึมที่ซับซ้อน และในหลายกรณีเป็นระบบที่เรียนรู้ต่อเนื่อง (Continuous Learning) ทำให้พฤติกรรมของระบบสามารถปรับเปลี่ยนไปตามข้อมูลที่ได้รับจริง
หากภัยคุกคามเหล่านี้เล็ดลอดเข้ามาได้ ไม่เพียงแต่จะส่งผลกระทบต่อประสิทธิภาพและความถูกต้องของระบบเท่านั้น แต่ยังอาจสร้างความเสียหายต่อความเป็นส่วนตัว (Privacy) สิทธิส่วนบุคคล และความยั่งยืนขององค์กรอีกด้วย
เจาะลึก 3 ภัยคุกคามไซเบอร์เฉพาะตัวของระบบ AI (AI-Specific Security Threats)
[ 3 ภัยคุกคามไซเบอร์เฉพาะตัวของระบบ AI ]
  ├── 1. Data Poisoning (การลอบปนเปื้อนข้อมูลฝึกฝน)
  │    └── แอบแฝงข้อมูลแปลกปลอม/ทำลายคุณภาพข้อมูลฝึกฝน ทำให้โมเดลตัดสินใจผิดพลาด
  ├── 2. Model Stealing (การขโมยโมเดล)
  │    └── การป้อน Input และวิเคราะห์ Output เพื่อคัดลอก/ลอกเลียนแบบสถาปัตยกรรมโมเดล
  └── 3. Model Inversion Attacks (การย้อนรอยดึงข้อมูลฝึกฝนจากโมเดล)
       └── วิเคราะห์ผลลัพธ์เพื่อย้อนรอยหาข้อมูลฝึกฝนที่มีความอ่อนไหวหรือข้อมูลส่วนบุคคล (PII)
1. Data Poisoning (การลอบปนเปื้อนข้อมูลฝึกฝน)
- ลักษณะการโจมตี: เป็นภัยคุกคามที่เกิดขึ้นในขั้นตอนการจัดหาและตระเตรียมข้อมูลฝึกฝน (Training Data) หรือการเรียนรู้ต่อเนื่องขณะใช้งานจริง (Continuous Learning) โดยผู้ไม่หวังดีจะแทรกแซง ปรับเปลี่ยน หรือแทรกข้อมูลที่เป็นพิษเข้าสู่ชุดข้อมูล
- ผลกระทบ: ส่งผลกระทบโดยตรงต่อคุณภาพข้อมูล (Data Quality) ความทนทาน (Robustness) และความปลอดภัยของโมเดล ทำให้ AI เกิดการเรียนรู้ที่เบี่ยงเบน ตัดสินใจผิดพลาด หรือแสดงอคติที่ไม่พึงประสงค์ (Unwanted Bias)
- การรับมือตาม ISO/IEC 42001: องค์กรต้องจัดทำกระบวนการกำกับดูแลข้อมูล (Data Governance – Annex A.7) ตรวจสอบประวัติที่มาของข้อมูล (Data Provenance – Control A.7.5) ตรวจวัดคุณภาพข้อมูลฝึกฝน (Control A.7.4) และกำหนดหลักเกณฑ์การตระเตรียมข้อมูล (Data Preparation – Control A.7.6) อย่างเคร่งครัด
2. Model Stealing (การขโมยโมเดล)
- ลักษณะการโจมตี: เป็นการโจมตีที่มุ่งเป้าไปยัง ทรัพยากรด้านเครื่องมือและโมเดล (Tooling Resources – Control A.4.4) โดยผู้โจมตีจะส่งคำสั่งประมวลผล (Queries) เข้าสู่ระบบ AI ซ้ำ ๆ แล้วนำผลลัพธ์ที่ได้ไปวิเคราะห์เพื่อสร้างโมเดลลอกเลียนแบบที่มีประสิทธิภาพใกล้เคียงกัน
- ผลกระทบ: สร้างความเสียหายต่อทรัพย์สินทางปัญญา (Intellectual Property) ข้อได้เปรียบทางการค้า และความทุ่มเทในการพัฒนาเทคโนโลยีขององค์กร
- การรับมือตาม ISO/IEC 42001: ต้องกำหนดมาตรการความปลอดภัยตั้งแต่ขั้นตอนออกแบบสถาปัตยกรรมระบบ (Control A.6.2.3) การควบคุมช่องทางการเชื่อมต่อ (Interfaces) และการเฝ้าระวังพฤติกรรมการใช้งานที่ผิดปกติในขั้นตอนดำเนินงาน (Control A.6.2.6)
3. Model Inversion Attacks (การย้อนรอยดึงข้อมูลฝึกฝนจากโมเดล)
- ลักษณะการโจมตี: เป็นภัยคุกคามที่กระทบต่อความเป็นส่วนตัว (Privacy – Annex C.2.7) โดยผู้โจมตีจะใช้เทคนิคทางสถิติและวิเคราะห์ผลลัพธ์ (Outputs) ที่ได้จากระบบ AI เพื่อย้อนรอยกลับไปหาชุดข้อมูลดั้งเดิมที่ใช้ฝึกฝนโมเดล
- ผลกระทบ: อาจส่งผลให้ข้อมูลที่มีความอ่อนไหว ข้อมูลความลับทางการค้า หรือข้อมูลส่วนบุคคล (PII) ที่ใช้ฝึกฝนโมเดลรั่วไหลสู่ภายนอก ซึ่งนำไปสู่การละเมิดกฎหมายคุ้มครองข้อมูลส่วนบุคคล
- การรับมือตาม ISO/IEC 42001: องค์กรต้องจัดทำ AI System Impact Assessment (Control A.5.4) เพื่อประเมินผลกระทบต่อบุคคล วางมาตรการควบคุมการแสดงผลลัพธ์ และบูรณาการการกำกับดูแลร่วมกับมาตรฐานการจัดการความเป็นส่วนตัว (ISO/IEC 27701)
แนวทางการบริหารจัดการภัยคุกคามไซเบอร์ AI ตามวงจรชีวิตระบบ (ISO/IEC 42001 Framework)
การป้องกันภัยคุกคามทั้ง 3 รูปแบบ ต้องทำอย่างเป็นระบบตลอดวงจรชีวิตของระบบ AI (AI System Life Cycle – Annex A.6) ผ่าน 4 กลไกสำคัญ:
- การบันทึกภัยคุกคามในเอกสารการออกแบบ (Design Documentation – Control A.6.2.3): ระบุภัยคุกคามไซเบอร์เฉพาะตัวของ AI ไว้ในเอกสารการออกแบบสถาปัตยกรรมระบบตั้งแต่ระยะเริ่มต้นพัฒนา
- การเฝ้าระวังประสิทธิภาพและการดำเนินงาน (Operation & Monitoring – Control A.6.2.6): จัดตั้งระบบ Monitoring เพื่อติดตามการทำงานของโมเดล ตรวจจับภาวะ Data Drift หรือ Concept Drift และตรวจจับพฤติกรรมที่ผิดปกติขณะใช้งานจริง
- การเปิดระบบ บันทึก Log เหตุการณ์อัตโนมัติ (Event Logs – Control A.6.2.8): จัดให้มีการบันทึก Log เหตุการณ์ขณะระบบทำงาน เพื่อสร้างความสามารถในการตรวจสอบย้อนกลับ (Traceability) และหาสาเหตุเมื่อเกิดเหตุการณ์ความผิดปกติ
- การบูรณาการร่วมกับระบบ ISMS (ISO/IEC 27001 Alignment – Annex D.2): นำการบริหารความเสี่ยง AI ไปผสานรวมกับระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ (ISO/IEC 27001) และจัดทำเอกสารแสดงการประยุกต์ใช้ (Statement of Applicability: SoA) เพื่อให้ครอบคลุมทั้งมิติ IT ดั้งเดิมและ AI
สรุปประเด็นสำคัญของภัยคุกคามไซเบอร์ในระบบ AI
- ภัยคุกคามรูปแบบใหม่: AI มีความเสี่ยงเฉพาะตัวที่ต่างจากซอฟต์แวร์ทั่วไป ซึ่งต้องได้รับการระบุและควบคุมตาม ISO/IEC 42001 (Annex B.6.2.3 & B.6.2.6)
- Data Poisoning มุ่งทำลายข้อมูล: เป็นการวางยาข้อมูลฝึกฝน แก้ไขได้ด้วยการตรวจสอบ Data Provenance (A.7.5) และ Data Quality (A.7.4)
- Model Stealing มุ่งขโมยทรัพย์สินทางปัญญา: เป็นการลอกเลียนแบบโมเดล ป้องกันได้ด้วยการควบคุมสถาปัตยกรรมและเฝ้าระวังการใช้งาน (A.6.2.6)
- Model Inversion มุ่งเจาะข้อมูลส่วนบุคคล: เป็นการย้อนรอยหาข้อมูลฝึกฝน แก้ไขด้วยการทำ Impact Assessment (A.5.4) และควบคุมการแสดงผลลัพธ์
- เฝ้าระวังตลอดวงจรชีวิต: ต้องป้องกันตั้งแต่การออกแบบ (A.6.2.3) การเฝ้าระวังขณะใช้งาน (A.6.2.6) และการเก็บบันทึก Log อัตโนมัติ (A.6.2.8)
การสร้างระบบ AI ที่ปลอดภัย คือรากฐานสำคัญของความไว้วางใจในองค์กร
การทำความเข้าใจและเตรียมพร้อมรับมือกับภัยคุกคาม Data Poisoning, Model Stealing และ Model Inversion Attacks ตามแนวทางมาตรฐาน ISO/IEC 42001:2023 ไม่ใช่เพียงเรื่องเทคนิคสำหรับทีม Cybersecurity เท่านั้น แต่คือ “วาระเชิงกลยุทธ์ของฝ่ายบริหาร”
องค์กรที่สามารถระบุความเสี่ยงและจัดวางมาตรการควบคุมภัยคุกคามไซเบอร์เฉพาะตัวของ AI ได้อย่างครอบคลุม ย่อมสามารถปกป้องนวัตกรรม ทรัพย์สินทางปัญญา และข้อมูลอันมีค่าขององค์กร ควบคู่ไปกับการสร้างความไว้วางใจ (Trustworthiness) ให้แก่ผู้บริโภคและหน่วยงานกำกับดูแลได้อย่างยั่งยืน