เจาะลึกเช็กลิสต์ 8 ระยะสำคัญของวงจรชีวิตระบบ AI (AI System Life Cycle) ตามมาตรฐานสากล ISO/IEC JTC 1/SC 42 (ISO/IEC 22989)

การนำปัญญาประดิษฐ์ (AI) เข้ามาขับเคลื่อนธุรกิจไม่ได้เสร็จสิ้นเพียงแค่การเขียนโค้ดและส่งมอบระบบเหมือนซอฟต์แวร์แบบดั้งเดิม ระบบ AI มีความซับซ้อนเชิงพฤติกรรม ทำงานบนพื้นฐานสถิติและความน่าจะเป็น และมีการเปลี่ยนแปลงตลอดเวลาตามข้อมูลที่ได้รับหน้างาน องค์กรจำนวนมากประสบปัญหาประสิทธิภาพระบบตกต่ำหลังใช้งานจริงเนื่องจากขาดการบริหารจัดการวงจรชีวิตระบบที่ถูกต้องและรอบด้าน เพื่อแก้ปัญหานี้ มาตรฐานสากล ISO/IEC 22989:2022 ซึ่งจัดเตรียมโดยคณะกรรมการร่วม Joint Technical Committee ISO/IEC JTC 1 คณะอนุกรรมการ SC 42 ได้วางโครงสร้างกรอบการทำงานระบบ AI โดยกำหนดโมเดลขั้นตอนและกระบวนการในแต่ละระยะของ วงจรชีวิตระบบ AI (AI System Life Cycle) ตั้งแต่เริ่มคิดริเริ่มโครงการไปจนถึงการยกเลิกใช้งาน บทความนี้จะพาทุกคน โดยเฉพาะผู้บริหารและผู้ปฏิบัติงาน IT/Cybersecurity มาทำความเข้าใจเช็กลิสต์ 8 ระยะสำคัญเพื่อสร้างและควบคุมระบบ AI ให้ปลอดภัย โปร่งใส และมีความน่าเชื่อถือสูงสุด ระยะที่ 1: การเริ่มต้นแนวคิด (Inception) ระยะเริ่มต้นเกิดขึ้นเมื่อผู้มีส่วนได้ส่วนเสียตัดสินใจร่วมกันที่จะเปลี่ยนไอเดียให้กลายเป็นระบบงานจริง โดยกระบวนการในระยะนี้สามารถย้อนกลับมาทบทวนได้ตลอดเวลาหากตรวจพบว่าระบบไม่มีความเป็นไปได้ทางเทคนิคหรือทางการเงินในระยะถัดไป เช็กลิสต์สำคัญในระยะเริ่มต้นแนวคิด: การกำหนดวัตถุประสงค์ (Objectives): ระบุให้ชัดเจนว่าทำไมต้องพัฒนาระบบ AI นี้ ปัญหาที่จะเข้ามาแก้ไขคืออะไร โอกาสทางธุรกิจคืออะไร และตัวชี้วัดความสำเร็จของโครงการคืออะไร การรวบรวมข้อกำหนด (Requirements): รวบรวมและสร้างข้อกำหนดของระบบที่ครอบคลุมตลอดวงจรชีวิต…
Read More

โทรศัพท์กำลัง “ฟัง ดู และตาม” เราอยู่จริงไหม? เมื่อ AI เป็นทั้งโอกาสและภัยคุกคามในโลกดิจิทัล

ในยุคที่ Artificial Intelligence หรือ AI เข้ามามีบทบาทตั้งแต่การแนะนำคอนเทนต์ การวิเคราะห์พฤติกรรม ไปจนถึงการสร้างข้อความ ภาพ เสียง และวิดีโอ คำถามสำคัญจึงไม่ได้มีเพียงว่า “โทรศัพท์กำลังฟังเราอยู่หรือไม่?” แต่คือ ข้อมูลของเรากำลังถูกเก็บ วิเคราะห์ และนำไปใช้อย่างไร และ AI กำลังสร้างโอกาสหรือความเสี่ยงใหม่อะไรให้กับผู้ใช้งาน อาจารย์ปริญญา หอมเอนก ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยทางไซเบอร์ และประธานกรรมการบริหาร บริษัท เอซิส โปรเฟสชั่นนัล เซ็นเตอร์ จำกัด ร่วมวิเคราะห์ประเด็นดังกล่าวผ่านรายการ “มีเรื่องต้องคุย” ทาง Ch7HD News พร้อมสะท้อนมุมมองเกี่ยวกับ AI, Cybersecurity, Data Privacy และภัยคุกคามดิจิทัลที่ผู้ใช้งานควรรู้เท่าทัน โทรศัพท์รู้จักเรามากกว่าที่คิด...จำเป็นต้อง “แอบฟัง” จริงหรือ? หลายคนอาจเคยมีประสบการณ์คล้ายกัน เช่น เพิ่งพูดคุยเกี่ยวกับสินค้า สถานที่ท่องเที่ยว หรือเรื่องบางอย่างกับเพื่อน หลังจากนั้นไม่นานกลับพบโฆษณาหรือคอนเทนต์ที่เกี่ยวข้องปรากฏขึ้นบน Smartphone หรือ Social Media สิ่งนี้จึงนำไปสู่คำถามว่า “โทรศัพท์หรือแอปพลิเคชันกำลังเปิดไมโครโฟนเพื่อฟังเราอยู่ตลอดเวลาหรือไม่?”…

Read More

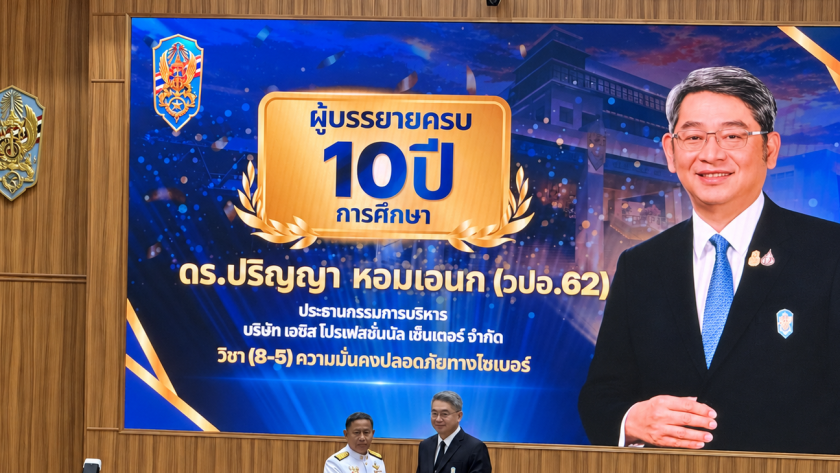
จากองค์ความรู้สู่ความมั่นคงของประเทศ: 10 ปีบทบาทผู้บรรยายด้าน Cybersecurity

ACIS Professional Center Co., Ltd. ขอแสดงความยินดีกับ อาจารย์ ปริญญา หอมเอนก . ประธานกรรมการบริหาร บริษัท เอซิส โปรเฟสชั่นนัล เซ็นเตอร์ จำกัด ในโอกาสได้รับ โล่เกียรติคุณ “ผู้บรรยายครบ 10 ปี” จากการถ่ายทอดองค์ความรู้ด้าน ความมั่นคงปลอดภัยทางไซเบอร์ (Cybersecurity) ให้แก่ผู้เข้ารับการศึกษา ณ วิทยาลัยป้องกันราชอาณาจักร (วปอ.) . ตลอดระยะเวลากว่า 10 ปี ถือเป็นอีกหนึ่งบทบาทสำคัญในการนำประสบการณ์และความเชี่ยวชาญด้าน Cybersecurity มาถ่ายทอดสู่ผู้นำระดับสูง เพื่อสร้างความเข้าใจเกี่ยวกับภัยคุกคามทางไซเบอร์ การบริหารความเสี่ยง และการเตรียมความพร้อมขององค์กรในโลกดิจิทัลที่เปลี่ยนแปลงอย่างรวดเร็ว . รางวัลแห่งความภาคภูมิใจนี้ สะท้อนถึงความมุ่งมั่นในการส่งต่อองค์ความรู้ และการมีส่วนร่วมในการยกระดับความมั่นคงปลอดภัยทางไซเบอร์ของประเทศไทยอย่างต่อเนื่อง . ACIS ขอร่วมแสดงความยินดีในโอกาสสำคัญครั้งนี้ และพร้อมเดินหน้าส่งต่อองค์ความรู้ด้าน Cybersecurity เพื่อสร้างสังคมดิจิทัลที่มั่นคงและปลอดภัยต่อไป

Read More

คู่มือการบริหารจัดการข้อมูล AI (Data Management) อย่างมีธรรมาภิบาลตามมาตรฐานสากล ISO/IEC 22989

ในยุคที่ปัญญาประดิษฐ์ (AI) และการเรียนรู้ของเครื่อง (Machine Learning) กลายเป็นแรงขับเคลื่อนหลักของเทคโนโลยีสารสนเทศ ข้อมูลเปรียบเสมือนเชื้อเพลิงสำคัญที่กำหนดทิศทางและประสิทธิภาพของระบบ อย่างไรก็ตาม ปัญหาที่หลายองค์กรต้องเผชิญคือ ความไม่รู้ว่าจะเริ่มต้นจัดการข้อมูลที่มีอยู่อย่างมหาศาลอย่างไรให้ปลอดภัย โปร่งใส และน่าเชื่อถือ การจัดการข้อมูลสำหรับ AI นั้นมีความซับซ้อนและแตกต่างจากการจัดการข้อมูลในซอฟต์แวร์ทั่วไปอย่างสิ้นเชิง เนื่องจากพฤติกรรมของโมเดล AI ขึ้นอยู่กับข้อมูลที่ใช้ฝึกฝนเป็นหลัก มาตรฐานสากล ISO/IEC 22989:2022 จึงได้กำหนดกรอบกระบวนการบริหารจัดการข้อมูล AI (Data Management) ไว้อย่างครบถ้วนตั้งแต่ต้นน้ำยันปลายน้ำ เพื่อให้องค์กรทุกระดับสามารถนำไปปฏิบัติจริงได้อย่างปลอดภัยและมีธรรมาภิบาล ทำไมการจัดการข้อมูล AI ถึงเป็นหัวใจสำคัญของความน่าเชื่อถือ? ภายใต้ข้อกำหนดของ ISO/IEC 22989 ระบบ AI แตกต่างจากซอฟต์แวร์ทั่วไปตรงที่ ซอฟต์แวร์ทั่วไปทำงานตามคำสั่งโค้ดตรรกะที่นักพัฒนาเขียนขึ้นอย่างชัดแจ้ง แต่ระบบ AI (โดยเฉพาะรูปแบบ Machine Learning) จะสร้างแบบจำลองจากข้อมูลฝึกฝนเพื่อใช้ในการพยากรณ์ แนะนำ หรือตัดสินใจ ดังนั้น คุณภาพและวิธีการจัดการข้อมูลในทุกระยะของวงจรชีวิตระบบ AI จึงส่งผลโดยตรงต่อพฤติกรรมของระบบ หากองค์กรขาดกระบวนการจัดการข้อมูลที่ดี ย่อมก่อให้เกิดความเสี่ยงสูง เช่น การเกิดอคติไม่พึงประสงค์ (Unwanted Bias) ที่นำไปสู่ความไม่เป็นธรรม (Unfairness)…

Read More

โมเดล AI ประสิทธิภาพตกต่ำได้อย่างไร? เจาะลึกภัยเงียบจาก Data Drift และ Concept Drift ตามมาตรฐานสากล ISO/IEC 22989

ในการทำงานร่วมกับปัญญาประดิษฐ์ (AI) และการเรียนรู้ของเครื่อง (Machine Learning) สิ่งที่ผู้บริหารและผู้ปฏิบัติงานสายเทคโนโลยีมักพบเจอหลังจากส่งมอบระบบเข้าสู่ช่วงการใช้งานจริง (Production) คือ ประสิทธิภาพการคาดการณ์หรือความแม่นยำของโมเดลที่เคยทำงานได้ดีกลับค่อย ๆ ลดลงตามกาลเวลา ความตระหนักรู้ที่สำคัญคือ ระบบ AI แตกต่างจากซอฟต์แวร์ทั่วไปที่ทำงานในลักษณะที่ถูกเขียนคำสั่งขึ้นมาเพื่อให้มีพฤติกรรมตายตัวและแม่นยำตามข้อกำหนด ระบบ AI อาศัยข้อมูลและการฝึกฝนเพื่อสร้างตรรกะ ดังนั้น พฤติกรรมของมันจึงมีความเปลี่ยนแปลงได้ตลอดวงจรชีวิตของระบบ มาตรฐานสากล ISO/IEC 22989:2022 ได้ชี้ให้เห็นถึงสองปรากฏการณ์สำคัญที่เป็นสาเหตุหลักทำให้ประสิทธิภาพของโมเดล AI ถดถอยลง นั่นคือ Data Drift และ Concept Drift ซึ่งเป็นภัยเงียบที่ทุกองค์กรจำเป็นต้องเข้าใจเพื่อวางแผนรับมืออย่างถูกต้องเชิงวิศวกรรม เจาะลึก Data Drift เมื่อลักษณะทางสถิติของข้อมูลจริงเปลี่ยนไป ตามนิยามและข้อกำหนดในมาตรฐาน ISO/IEC 22989 ปรากฏการณ์ Data Drift คือ สภาวะที่ความแม่นยำในการพยากรณ์ของโมเดลเสื่อมถอยลงเมื่อเวลาผ่านไปเนื่องจากการเปลี่ยนแปลงของลักษณะทางสถิติ (Statistical Characteristics) ของข้อมูลจริงในระบบปฏิบัติการ (Production Data) สภาวะนี้เกิดขึ้นแม้ว่าตัวแบบจำลอง (Model) จะไม่ได้มีการแก้ไขโค้ดหรือตรรกะใด ๆ เลย แต่ข้อมูลอินพุตที่ไหลเข้าสู่ระบบในปัจจุบันมีความแตกต่างเชิงสถิติไปจากข้อมูลเดิมที่เคยใช้ฝึกฝนโมเดล (Training Data) มาตรฐานได้ยกตัวอย่างสถานการณ์ที่ทำให้เกิด Data Drift ไว้อย่างชัดเจน เช่น:…

Read More

สรุปสองขั้วเทคโนโลยี AI: Symbolic AI (ระบบสัญลักษณ์) VS Subsymbolic AI (ระบบเชื่อมโยง) ทำงานต่างกันอย่างไรตามมาตรฐานสากล

ในระหว่างที่ปัญญาประดิษฐ์ (AI) กำลังเข้ามามีบทบาทอย่างลึกซึ้งในการขับเคลื่อนกระบวนการทางธุรกิจและการรักษาความมั่นคงปลอดภัยไซเบอร์ หลายคนอาจคุ้นเคยกับคำว่า AI ในฐานะระบบที่เรียนรู้จากข้อมูลมหาศาลด้วยโครงข่ายประสาทเทียมเพียงอย่างเดียว ทว่าในความเป็นจริงแล้ว ตั้งแต่รากฐานการก่อตั้ง AI ในฐานะสาขาวิชาการ มีแนวคิดหลักสองสายที่พัฒนาแข่งขันกันมาโดยตลอด นั่นคือ Symbolic AI (ปัญญาประดิษฐ์เชิงสัญลักษณ์) และ Subsymbolic AI (ปัญญาประดิษฐ์เชิงเชื่อมโยง) มาตรฐานสากล ISO/IEC 22989:2022 ซึ่งเป็นกรอบการกำหนดแนวคิดและคำศัพท์ปัญญาประดิษฐ์ระดับโลก ได้ให้คำนิยามและการเปรียบเทียบคุณลักษณะทางเทคนิคของเทคโนโลยีทั้งสองขั้วนี้ไว้อย่างชัดเจน การทำความเข้าใจความแตกต่างของสองแนวคิดนี้ ไม่เพียงแต่ช่วยให้ผู้บริหารและผู้ปฏิบัติงาน IT/Cybersecurity เลือกใช้โซลูชันที่เหมาะสมกับความต้องการได้เท่านั้น แต่ยังเป็นกุญแจสำคัญในการประเมินความปลอดภัย ความโปร่งใส และความน่าเชื่อถือของระบบปัญญาประดิษฐ์ในองค์กรอีกด้วย Symbolic AI (ระบบสัญลักษณ์) ตรรกะ เหตุผล และโครงสร้างสัญลักษณ์ที่โปร่งใส Symbolic AI หรือ ปัญญาประดิษฐ์เชิงสัญลักษณ์ เป็นแนวคิดดั้งเดิมที่มุ่งเน้นการเข้ารหัสความรู้ (Knowledge Encoding) ด้วยสัญลักษณ์และโครงสร้างที่ชัดเจน โดยกระบวนการคิดหรือให้เหตุผลของระบบจะใช้วิธีการทางตรรกศาสตร์ (Logics) เพื่อจำลองกระบวนการตัดสินใจของมนุษย์ นิยามและพฤติกรรมเชิงระบบตามมาตรฐาน ISO/IEC 22989 การเข้ารหัสข้อมูลที่ชัดแจ้ง (Explicit Encoding): ข้อมูลความรู้ในระบบ Symbolic AI จะถูกเขียนและจัดเก็บอย่างชัดแจ้งในรูปแบบที่เป็นทางการ (Formal Representation) ซึ่งมีโครงสร้างไวยากรณ์ (Syntax)…

Read More

ความเสี่ยงจากการลืมความรู้เดิมแบบฉับพลัน หรือ “Catastrophic Forgetting” ข้อจำกัดสำคัญของ Neural Network

ในปัจจุบัน หลายองค์กรหันมาพัฒนาและประยุกต์ใช้งานระบบปัญญาประดิษฐ์ (AI) โดยเฉพาะระบบที่ใช้โครงข่ายประสาทเทียม (Neural Network) เพื่อช่วยเพิ่มขีดความสามารถและยกระดับการพยากรณ์หรือตัดสินใจในกระบวนการทำงานที่ซับซ้อน อย่างไรก็ตาม สิ่งที่ผู้บริหารเทคโนโลยีและผู้ปฏิบัติงานด้านไอทีและระบบความปลอดภัยต้องตระหนักร่วมกันคือ ระบบปัญญาประดิษฐ์เหล่านี้ไม่ได้มีความฉลาดที่สมบูรณ์แบบไร้ข้อจำกัด เช่นเดียวกับมนุษย์เราที่มีขีดจำกัดในการเรียนรู้ โครงข่ายประสาทเทียมเองก็มีจุดอ่อนเชิงวิศวกรรมทางโครงสร้างที่สำคัญยิ่งเรื่องหนึ่ง ซึ่งมาตรฐานสากล ISO/IEC 22989:2022 ได้หยิบยกมาอธิบายไว้เป็นกรณีเฉพาะ นั่นคือ ปรากฏการณ์ "Catastrophic Forgetting" หรือการลืมความรู้เดิมแบบฉับพลัน ซึ่งเป็นหนึ่งในข้อจำกัดพื้นฐานที่ขัดขวางการอัปเกรดระบบอัจฉริยะในสายการปฏิบัติงานจริง ปรากฏการณ์ "Catastrophic Forgetting" คืออะไรในทางวิศวกรรม AI? เพื่อให้เข้าใจข้อจำกัดนี้อย่างถูกต้อง ต้องย้อนกลับมาทำความเข้าใจธรรมชาติการเรียนรู้ของเครื่อง (Machine Learning) เสียก่อน ในทางวิศวกรรม อัลกอริทึมการเรียนรู้ของเครื่องจำนวนมากจะทำงานได้อย่างมีประสิทธิภาพสูงสุดก็ต่อเมื่อได้รับการนำเสนอข้อมูลทั้งหมดพร้อม ๆ กันในคราวเดียว (Presented all at once) ในระหว่างการพัฒนาหรือทดสอบระบบ เมื่อระบบ AI หรือโมเดลได้รับการป้อนข้อมูลเพื่อทำงานใดงานหนึ่งเป็นเป้าหมาย พารามิเตอร์ภายในโมเดล (Model Parameters) ซึ่งรวมถึงค่าน้ำหนักการเชื่อมโยง (Weights) ระหว่างแต่ละชั้นเลเยอร์ของ Neural Network จะถูกปรับปรุงและคำนวณผ่านเทคนิคทางคณิตศาสตร์และสถิติต่าง ๆ เพื่อให้ได้โมเดลที่มีพฤติกรรมสะท้อนตามชุดข้อมูลนั้น ๆ แต่เมื่อองค์กรเริ่มมีความจำเป็นต้องป้อนข้อมูลชุดใหม่ (New training…

Read More

นิยาม “ความน่าเชื่อถือ” (Trustworthiness) ของ AI ตามมาตรฐาน ISO คืออะไร? และทำไมทุกองค์กรต้องให้ความสำคัญ

ในปัจจุบันที่ระบบปัญญาประดิษฐ์ (AI) เข้ามามีบทบาทอย่างยิ่งยวดในภาคธุรกิจและการบริหารจัดการเทคโนโลยีสารสนเทศ ด้วยขีดความสามารถในการคำนวณที่เพิ่มขึ้น ต้นทุนที่ต่ำลง และการมีข้อมูลมหาศาลจากหลากหลายแหล่งให้เรียนรู้ ทว่าความท้าทายที่แท้จริงของการนำ AI มาใช้งานในองค์กร ไม่ใช่เรื่องของความอัจฉริยะในการประมวลผลเพียงอย่างเดียว แต่เป็นเรื่องของ "ความไว้วางใจ" ว่าระบบเหล่านั้นจะทำงานได้อย่างถูกต้อง ปลอดภัย และไม่สร้างความเสียหายต่อผู้มีส่วนได้ส่วนเสีย คำถามสำคัญคือ เราจะวัดความน่าเชื่อถือของเทคโนโลยีที่มีความซับซ้อนนี้ได้อย่างไร? มาตรฐานสากล ISO/IEC 22989:2022 ได้เข้ามาร่างกรอบคำศัพท์และวางรากฐานแนวคิดสากล โดยเฉพาะการนิยามคุณลักษณะของ "ความน่าเชื่อถือ" (Trustworthiness) ของระบบ AI ไว้อย่างเป็นระบบ เพื่อให้องค์กรทุกประเภท ทั้งภาคธุรกิจ หน่วยงานรัฐบาล และองค์กรไม่แสวงหากำไร ได้ใช้เป็นเข็มทิศในการควบคุม ตรวจสอบ และบริหารความเสี่ยงจากการใช้งาน AI นิยาม "ความน่าเชื่อถือ" (Trustworthiness) ตามมาตรฐาน ISO/IEC 22989 คืออะไร? ตามมาตรฐาน ISO/IEC 22989 ได้ให้คำจำกัดความของความน่าเชื่อถือไว้อย่างเรียบง่ายแต่ทรงพลังว่า: "ความน่าเชื่อถือ (Trustworthiness) คือ ความสามารถในการตอบสนองความคาดหวังของผู้มีส่วนได้ส่วนเสีย (Stakeholders) ในรูปแบบที่สามารถตรวจสอบและพิสูจน์ได้ (Verifiable way)" คำสำคัญของนิยามนี้อยู่ที่คำว่า "ในรูปแบบที่ตรวจสอบและพิสูจน์ได้" นั่นหมายความว่า ความน่าเชื่อถือของ AI ไม่ใช่เรื่องของความรู้สึกหรือการกล่าวอ้างลอยๆ แต่จะต้องมีหลักฐานเชิงประจักษ์…

Read More

เจาะลึกแนวคิด “Avoid Anthropomorphism”: ทำไมมาตรฐานสากลเตือนให้เราหยุดคิดว่า AI มีสติปัญญาเหมือนมนุษย์ตาม ISO/IEC 22989

ในบทสนทนาประจำวันเกี่ยวกับปัญญาประดิษฐ์ (AI) เรามักคุ้นเคยกับการใช้คำศัพท์ที่เกี่ยวข้องกับการรับรู้ของมนุษย์ เช่น AI กำลัง "เรียนรู้" (Learning) AI กำลัง "เข้าใจ" (Understanding) หรือ AI สามารถ "ตัดสินใจ" (Decisions) ได้ การเปรียบเทียบเช่นนี้เป็นบ่อเกิดสำคัญของปรากฏการณ์ "Anthropomorphism" หรือการมองว่าสิ่งไม่มีชีวิตอย่างเทคโนโลยีมีจิตสำนึก ความรู้สึก และความตระหนักรู้อย่างมนุษย์ อย่างไรก็ตาม มาตรฐานสากล ISO/IEC 22989:2022 ซึ่งเป็นมาตรฐานรากฐานด้านแนวคิดและคำศัพท์ปัญญาประดิษฐ์ ได้เน้นย้ำถึงความจำเป็นในการทำความเข้าใจคำจำกัดความทางวิศวกรรมที่ถูกต้อง และการยอมรับข้อจำกัดที่แท้จริงของระบบ AI เพื่อหลีกเลี่ยงความเข้าใจผิดดังกล่าว สำหรับผู้บริหาร ผู้ปฏิบัติงานด้าน IT และผู้ดูแลความปลอดภัยไซเบอร์ (Cybersecurity) การแยกแยะความแตกต่างระหว่าง "การจำลองการทำงานขั้นต้น" กับ "ความตระหนักรู้จริง" ถือเป็นปัจจัยวิกฤตในการวิเคราะห์ความเสี่ยงและกำหนดระดับการกำกับดูแลระบบ AI ได้อย่างปลอดภัยและมั่นคง แนวคิด "Avoid Anthropomorphism" ตามมาตรฐาน ISO/IEC 22989 คืออะไร? ภายใต้หมวดแนวคิดหลักของปัญญาประดิษฐ์ มาตรฐาน ISO/IEC 22989 ได้มีการชี้แจงเกี่ยวกับการเลือกใช้ถ้อยคำไว้อย่างชัดแจ้ง แม้ว่ามาตรฐานสากลฉบับนี้จะใช้คำศัพท์อย่าง "ความฉลาด" (Intelligence), "ความเข้าใจ" (Understanding),…

Read More

ระบบซอฟต์แวร์ทั่วไป VS ระบบ AI (Machine Learning): ความแตกต่างทางเทคโนโลยีตามมาตรฐานสากล ISO/IEC 22989

ในยุคที่องค์กรต่าง ๆ ทั่วโลกหันมาใช้งานปัญญาประดิษฐ์ (AI) เพื่อเพิ่มขีดความสามารถในการแข่งขันและช่วยสนับสนุนการทำงาน แต่สิ่งที่เป็นความท้าทายสำคัญร่วมกันสำหรับผู้บริหาร ผู้ปฏิบัติงาน IT และผู้ดูแลความปลอดภัยไซเบอร์ (Cybersecurity) คือการทำความเข้าใจความแตกต่างขั้นพื้นฐานระหว่างระบบซอฟต์แวร์แบบดั้งเดิมกับระบบ AI หลายองค์กรยังคงคาดหวังว่าการบริหารจัดการ ควบคุม และการทวนสอบ AI จะดำเนินไปในลักษณะและใช้แนวทางแบบเดียวกับซอฟต์แวร์ไอทีทั่วไป แต่ในความเป็นจริงแล้ว ระบบทั้งสองมีโครงสร้างหลักและพฤติกรรมทางวิศวกรรมที่แตกต่างกันอย่างสิ้นเชิงตามกรอบที่มาตรฐานสากล ISO/IEC 22989:2022 ได้ระบุไว้ บทความนี้จะเจาะลึกความแตกต่างที่สำคัญในมิติต่าง ๆ เพื่อให้องค์กรสามารถนำไปประยุกต์ใช้งานได้อย่างมีประสิทธิภาพและปลอดภัย ตรรกะการทำงาน: เขียนคำสั่งแบบเฉพาะเจาะจง (Hardcoded) VS การเรียนรู้ขับเคลื่อนด้วยข้อมูล (Data-driven) ความแตกต่างในแง่วิธีการสร้างตรรกะและแนวคิดทางคอมพิวเตอร์เป็นจุดแบ่งแยกที่สำคัญที่สุดระหว่างสองระบบ: ระบบซอฟต์แวร์ทั่วไป (Traditional Software Systems / Conventional Programming): พัฒนาขึ้นโดยอาศัยผู้เชี่ยวชาญหรือนักพัฒนาซอฟต์แวร์ในการกำหนดตรรกะเพื่อแก้ปัญหาอย่างชัดแจ้ง โดยระบุขั้นตอนการประมวลผลและการคำนวณที่แม่นยำ (Exact computational steps) ลงไปในซอฟต์แวร์ด้วยภาษาคอมพิวเตอร์ ระบบประเภทนี้จึงถูกออกแบบให้ทำงานอย่างแม่นยำตามข้อกำหนดและรายละเอียดเชิงคุณสมบัติ (Requirements and specifications) ที่วางไว้ก่อนหน้า ระบบ AI ที่อิงการเรียนรู้ของเครื่อง (Machine Learning-based AI Systems): ตรรกะการทำงานทั้งหมดไม่ได้ถูกระบุหรือเขียนโปรแกรมกำหนดไว้ล่วงหน้าแบบครอบคลุม (not…

Read More

ทำความรู้จัก ISO/IEC 22989: มาตรฐานสากลแรกที่จัดระเบียบและวางรากฐาน “คำศัพท์ AI” ให้โลกเข้าใจตรงกัน

ในยุคที่เทคโนโลยีปัญญาประดิษฐ์ (AI) เติบโตก้าวกระโดดอย่างรวดเร็ว จากความสามารถในการคำนวณที่สูงขึ้น ต้นทุนที่ต่ำลง และการมีข้อมูลมหาศาลจากหลายแหล่งให้เรียนรู้ ปฏิเสธไม่ได้ว่า "AI" ได้กลายมาเป็นส่วนสำคัญของเทคโนโลยีสารสนเทศที่ทุกองค์กรพยายามนำมาประยุกต์ใช้ ทว่า เนื่องจาก AI เป็นศาสตร์ที่ผสมผสานหลากหลายสาขาวิชา ทั้งวิทยาการคอมพิวเตอร์ วิทยาการข้อมูล (Data Science) คณิตศาสตร์ ไปจนถึงมนุษยศาสตร์และสังคมศาสตร์ การสื่อสารและการตีความเกี่ยวกับเทคโนโลยีนี้จึงมักเกิดความสับสนและคลาดเคลื่อน คำศัพท์เดียวกันอาจมีความหมายต่างกันในแต่ละบริบท ซึ่งก่อให้เกิดความเสี่ยงในการทำงานและการปฏิบัติตามกฎเกณฑ์ คณะกรรมการวิชาการร่วม ISO/IEC JTC 1/SC 42 จึงได้จัดทำมาตรฐาน ISO/IEC 22989:2022 ขึ้น เพื่อเป็นกุญแจสำคัญในการจัดระเบียบและวางรากฐานแนวคิดด้านปัญญาประดิษฐ์ให้โลกเข้าใจตรงกัน ISO/IEC 22989 คืออะไร และทำไมทุกองค์กรจึงต้องหันมามอง? ISO/IEC 22989 คือ มาตรฐานสากลฉบับแรกที่จัดทำขึ้นเพื่อกำหนดคำศัพท์เฉพาะและอธิบายแนวคิดพื้นฐานในสาขาปัญญาประดิษฐ์ (AI) มาตรฐานนี้ไม่ได้จำกัดการใช้งานอยู่เพียงแค่ในกลุ่มบริษัทเทคโนโลยีเท่านั้น แต่สามารถนำไปประยุกต์ใช้ได้กับองค์กรทุกประเภท ไม่ว่าจะเป็นองค์กรธุรกิจเชิงพาณิชย์ หน่วยงานรัฐบาล หรือองค์กรที่ไม่แสวงหากำไร ประโยชน์หลักของการมีมาตรฐานนี้คือ การสนับสนุนการสื่อสารระหว่างผู้มีส่วนได้ส่วนเสีย (Stakeholders) ทุกฝ่ายให้มีความเข้าใจที่ถูกต้องตรงกัน นอกจากนี้ มาตรฐานนี้ยังเป็นกรอบอ้างอิงสำคัญในการพัฒนามาตรฐานสากลด้าน AI อื่น ๆ…

Read More

จาก AI Experiment สู่ Responsible Innovation: ACIS กับการนำ AI มาใช้อย่างมี Governance

Innovation ที่ดีต้องเริ่มจากปัญหาจริง: จากภัยหลอกลวงออนไลน์สู่ Scam Check โดยทีม Innovation ของ ACIS นวัตกรรมไม่ได้จำเป็นต้องเริ่มต้นจากเทคโนโลยีที่ซับซ้อนที่สุด หลายครั้ง Innovation ที่มีคุณค่ามากที่สุดเกิดจากคำถามง่าย ๆ ว่า “วันนี้ผู้ใช้งานกำลังเจอปัญหาอะไร และเราสามารถใช้เทคโนโลยีช่วยลดปัญหานั้นได้อย่างไร?” สำหรับ ACIS Professional Center แนวคิด Problem-Driven Innovation เป็นหนึ่งในแนวทางสำคัญในการพัฒนานวัตกรรมด้าน Cybersecurity เพราะในโลกของ Cybersecurity ปัญหาและภัยคุกคามไม่เคยหยุดนิ่ง เมื่อพฤติกรรมของผู้ใช้งานเปลี่ยน ช่องทางการโจมตีก็เปลี่ยนตาม และเทคโนโลยีที่ใช้ป้องกันภัยก็ต้องสามารถพัฒนาได้ต่อเนื่องเช่นเดียวกัน เมื่อ Cyber Threat กลายเป็นปัญหาใกล้ตัว ภัยหลอกลวงออนไลน์และ Social Engineering เป็นตัวอย่างของภัย Cybersecurity ที่ไม่ได้เกิดขึ้นเฉพาะกับระบบ IT ขนาดใหญ่ แต่กระทบกับประชาชนทั่วไปโดยตรง ข้อความ SMS บัญชี Social Media เว็บไซต์ ลิงก์ หรือข้อมูลที่ดูน่าเชื่อถือ สามารถถูกนำมาใช้เป็นส่วนหนึ่งของกลโกงได้ ความท้าทายจึงไม่ใช่เพียงการสร้างระบบรักษาความปลอดภัยหลังบ้าน…

Read More